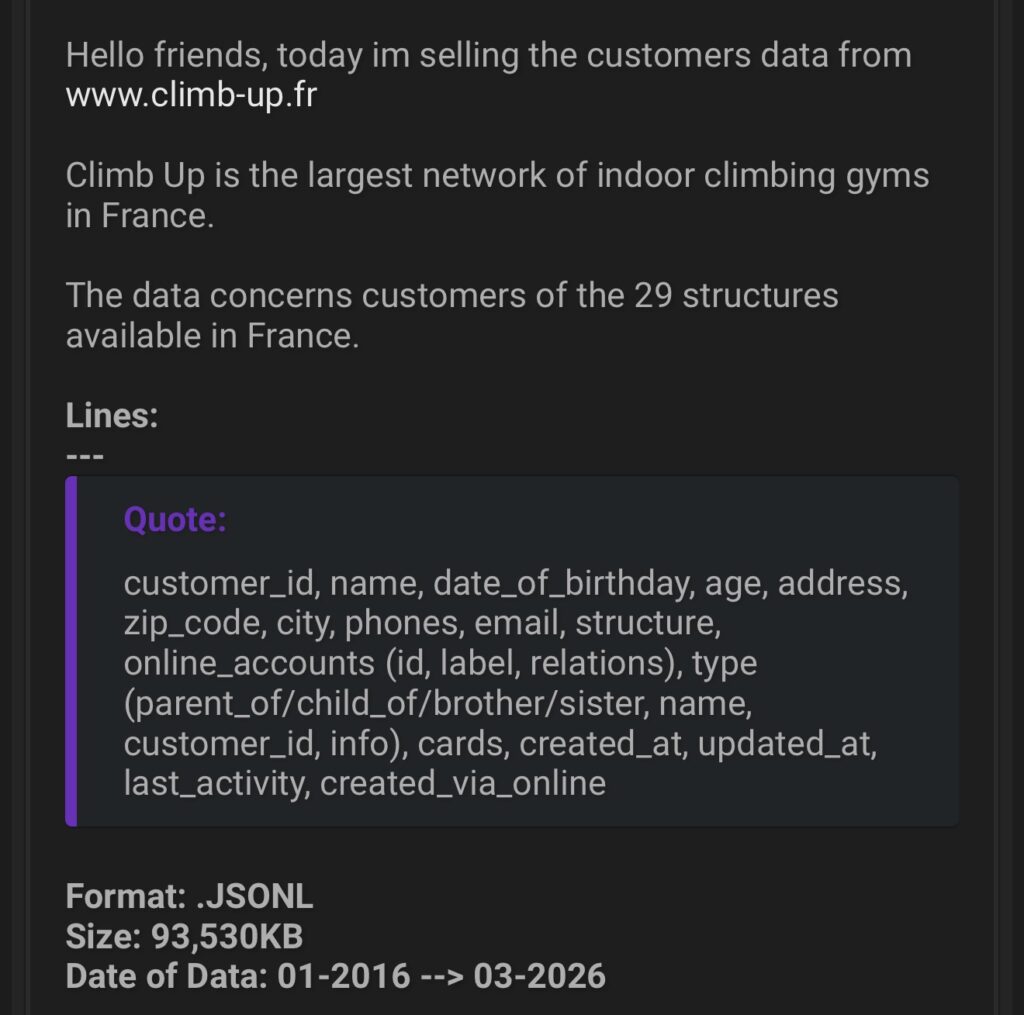
Climb Up, réseau français de salles d’escalade indoor, fait l’objet d’une importante revendication de fuite de données. Le hacker Alduin affirme avoir récupéré les données clients de 29 structures en France et propose désormais la base à la vente.
La fuite revendiquée représenterait environ 151 000 profils pour un fichier JSONL de près de 94 Mo. Les données couvriraient une période particulièrement longue, allant de janvier 2016 à mars 2026.
Cyberattaque.org s’est procuré l’échantillon diffusé par le hacker. Son analyse montre que la fuite ne semble absolument pas limitée à une seule salle : les 1 001 fiches examinées sont réparties entre 13 structures différentes, avec des salles Climb Up mais également des établissements MROC et SOLO Escalade.
La fuite ne concerne pas une seule salle
Le volume de 151 000 profils pouvait laisser planer un doute sur le périmètre réel de la revendication. L’échantillon permet d’écarter l’hypothèse d’une fuite provenant uniquement d’un établissement local.
Parmi les 1 001 enregistrements analysés par Cyberattaque.org, nous retrouvons des clients rattachés à Climb Up Lyon Gerland, Aix Bouc-Bel-Air, Dijon, Limoges, Épinay-sur-Seine, Aubervilliers, Istres, Angers ou encore Paris Porte d’Italie.
Mais la base contient également des profils associés à MROC Villeurbanne, MROC Laennec, MROC Part-Dieu et SOLO Escalade Toulouse.
Ces données pointent donc beaucoup plus vers un système de gestion clientèle utilisé à l’échelle du réseau ou partagé entre plusieurs structures que vers le piratage isolé d’une seule salle.
Noms, dates de naissance, téléphones et adresses
Les informations contenues dans les fiches sont particulièrement détaillées. On retrouve notamment le nom du client, sa date de naissance, son âge, son adresse postale, son code postal, sa ville, ses numéros de téléphone et son adresse email.
Dans notre échantillon, les 1 001 fiches disposent d’une date de naissance. 991 contiennent une adresse email, 979 au moins un numéro de téléphone et 485 une adresse postale renseignée.
Chaque profil comporte également un identifiant client, la structure fréquentée, la date de création du dossier, sa dernière mise à jour et la date de dernière activité. Certaines fiches de l’échantillon montrent encore une activité en mars 2026, quelques mois seulement avant la revendication.
La base permet de reconstituer les liens familiaux
Le point le plus sensible apparaît dans le champ consacré aux relations entre les clients.
La plateforme ne se contente pas d’enregistrer chaque grimpeur séparément. Elle conserve également les liens entre plusieurs profils avec des mentions comme « Parent de », « Enfant de », « Frère/Sœur de » ou « Conjoint de ».
Sur les 1 001 profils analysés, 280 possèdent au moins une relation enregistrée. Nous avons comptabilisé au total 517 liens entre personnes.
Ces relations permettent donc de reconstituer directement certaines familles : le profil d’un parent peut indiquer le nom de ses enfants, leur identifiant client et des informations permettant de connaître leur âge.
Des centaines d’enfants apparaissent dans seulement 1 000 profils
C’est probablement l’élément le plus préoccupant de l’échantillon.
Cyberattaque.org a identifié 259 identifiants distincts correspondant à des mineurs dans les relations familiales des 1 001 profils analysés. Certains enfants mentionnés sont très jeunes, avec des âges descendant jusqu’à 2 ans.
À cela s’ajoutent quelques profils de mineurs directement présents parmi les fiches principales. La fuite revendiquée ne concerne donc manifestement pas uniquement des adultes abonnés à une salle : des données relatives à des enfants apparaissent également dans la base.
Il est impossible d’extrapoler mécaniquement ces proportions aux quelque 151 000 profils revendiqués. L’échantillon montre néanmoins que la présence de mineurs n’est pas anecdotique.
Des comptes en ligne également reliés aux fiches clients
Les enregistrements comportent aussi une partie intitulée « online_accounts ». Celle-ci permet de rattacher le profil enregistré dans la salle à un compte utilisé en ligne.
Dans l’échantillon, presque toutes les fiches disposent d’une référence à un compte en ligne. Les informations associées peuvent elles-mêmes reprendre l’identité et l’adresse email de l’utilisateur.
La structure prévoit également un champ consacré aux cartes détenues par le client. Celui-ci est toutefois vide dans l’ensemble de l’échantillon analysé, nous ne pouvons donc pas affirmer que des numéros de cartes ou d’abonnements exploitables figurent dans la fuite complète.
151 000 profils pourraient représenter une part importante de l’historique du réseau
Alduin affirme que les données concernent 29 structures françaises. Le hacker ne parle donc pas simplement d’une salle ou d’une franchise particulière mais présente directement son fichier comme une extraction couvrant une grande partie du réseau.
L’échantillon va dans ce sens : plusieurs régions et plusieurs marques apparaissent simultanément, avec des identifiants clients différents et des dates s’étalant sur plusieurs années.
Il serait toutefois prématuré de présenter les 151 000 lignes revendiquées comme 151 000 personnes uniques sans pouvoir dédupliquer l’intégralité du fichier. L’échantillon contient déjà quelques doublons de noms et une même personne pourrait disposer de plusieurs profils ou comptes au cours de la période couverte.
Pas de mots de passe ni de données bancaires dans l’échantillon
Malgré la quantité d’informations personnelles, aucun champ de mot de passe n’apparaît dans la structure revendiquée.
Cyberattaque.org n’a pas non plus observé de donnée bancaire ou de numéro de carte de paiement dans l’échantillon. La fuite porte avant tout sur les profils clients, leurs coordonnées, leurs dates de naissance, leurs activités et les relations entre membres d’une même famille.
Une extraction qui ressemble à un outil central de gestion des grimpeurs
La structure des données donne quelques indices sur leur origine. Les informations sont organisées autour d’un identifiant client auquel sont rattachés la salle, les coordonnées, les comptes en ligne, les relations avec d’autres membres et les différentes dates d’activité.
La présence de nombreuses structures dans le même format suggère qu’Alduin pourrait avoir accédé à une application ou une interface centralisant les clients de plusieurs salles, plutôt qu’avoir attaqué successivement chaque établissement.
Le hacker ne précise cependant pas sa méthode. Rien ne permet actuellement de savoir s’il s’agit d’une faille applicative, d’un compte compromis, d’une API mal protégée ou d’un autre accès aux systèmes utilisés par le réseau.
Les enfants constituent le risque le plus sensible
Pour les adultes, noms, emails, téléphones, dates de naissance et habitudes de fréquentation peuvent faciliter des campagnes de phishing se faisant passer pour une salle Climb Up, notamment autour d’un abonnement, d’une réservation ou d’un paiement.
Mais la présence des liens familiaux et de données concernant des mineurs augmente nettement la sensibilité de la revendication. La combinaison du nom d’un parent avec celui de ses enfants, leur âge et parfois les coordonnées du foyer fournit un contexte particulièrement précis.
Ces informations pourraient notamment être utilisées pour rendre crédible un faux message concernant une inscription, une activité enfant, un stage, une autorisation parentale ou un problème sur un compte familial.
Climb Up n’a pas encore confirmé la revendication
À ce stade, Climb Up n’a pas publiquement confirmé cette revendication de fuite de données.
Le volume d’environ 151 000 profils et le périmètre de 29 structures restent donc ceux annoncés par Alduin. L’échantillon analysé par Cyberattaque.org confirme néanmoins que des données attribuées à plusieurs salles du réseau et à plusieurs structures différentes sont regroupées dans le fichier proposé à la vente.
Il confirme surtout la présence de coordonnées personnelles, dates de naissance et relations familiales incluant des enfants. L’origine de l’extraction et le nombre exact de personnes uniques concernées restent désormais à déterminer.