Celinni, maison française spécialisée dans la joaillerie et les diamants naturels, fait l’objet d’une revendication de cyberattaque. Un acteur utilisant le pseudonyme 0xDzz, associé à la signature CyberFLN, affirme avoir compromis ses systèmes et récupéré des données clients ainsi que des informations commerciales internes.
Dans une publication datée du 25 septembre 2026, le hacker revendique notamment 243 871 références ou lignes de données liées à l’activité de la maison et des informations concernant 32 914 diamants certifiés GIA. En parallèle, un message de phishing imitant l’Assurance Maladie a été envoyé avec l’adresse noreply@celinni.com. Contactée par Cyberattaque.org, Celinni confirme sur ce second point l’utilisation frauduleuse d’un identifiant d’envoi appartenant à son prestataire d’emailing entre le 22 et le 24 septembre.
Une maison française spécialisée dans les diamants
Basée à Paris, la Maison Celinni est exploitée par la société Steinberg International. L’enseigne se présente comme diamantaire depuis 1967 et commercialise des bagues de fiançailles, alliances, bijoux sur mesure, diamants et pierres précieuses, en ligne comme dans ses différentes bijouteries.
Ce positionnement rend les données potentiellement compromises particulièrement sensibles. Contrairement à une boutique en ligne classique, un historique de commande peut ici être associé à des bijoux ou diamants d’une valeur importante, parfois avec une référence permettant d’identifier précisément une pierre.
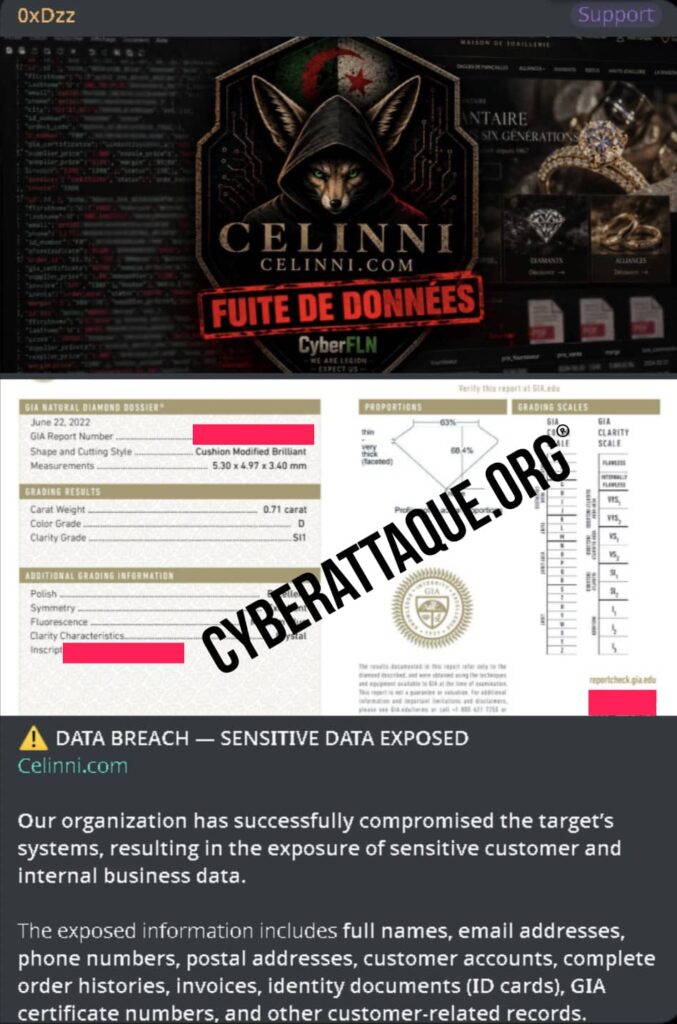
Près de 244 000 lignes et 32 914 diamants GIA revendiqués
La revendication de 0xDzz permet de mieux mesurer le périmètre potentiel de la compromission. Son titre mentionne 243 871 références ainsi que 32 914 diamants GIA.
Les données diffusées en exemple prennent la forme d’enregistrements structurés comprenant plusieurs dizaines de champs pour chaque pierre : identifiants interne et de diamant, numéro du certificat GIA, forme, couleur, pureté, poids en carats, dimensions, profondeur, qualité de taille, polissage, symétrie ou encore intensité de fluorescence.
S’y ajoutent des numéros de stock, identifiants fournisseurs, pays et villes de localisation. Deux des enregistrements publiés sont par exemple associés à Mumbai, en Inde.
Des liens donnant accès au certificat du diamant, à une photographie de la pierre et à une visualisation vidéo apparaissent également directement dans les données.
Concernant ces certificats, la maison apporte toutefois une précision importante : les certificats GIA ne seraient pas stockés dans ses systèmes. Ils sont émis et conservés par le Gemological Institute of America, tandis que leurs numéros peuvent être consultés publiquement sur gia.edu.
La présence d’une image ou d’un numéro de certificat GIA dans la publication de 0xDzz ne constitue donc pas, selon Celinni, à elle seule la preuve d’une intrusion dans ses systèmes. Cette précision ne permet cependant pas d’établir l’origine des autres informations diffusées, notamment les identifiants internes, références fournisseurs, localisations, prix ou données commerciales revendiquées par le hacker.
Le chiffre de 243 871 correspond par ailleurs à des lignes ou références revendiquées par l’attaquant et ne signifie pas que 243 871 clients seraient concernés.
Prix d’achat, prix de vente et marges commerciales
Les informations publiées ne concernent pas uniquement les caractéristiques techniques des diamants. Plusieurs champs semblent directement liés à leur valorisation commerciale.
Pour chaque pierre apparaissent notamment un prix au carat, un prix initial, un prix après application d’une marge et un prix final, ainsi que des conversions dans plusieurs devises, dont l’euro, la livre sterling, le franc suisse et le dirham marocain.
Des accès et données fournisseurs également revendiqués
0xDzz affirme également avoir accédé à des informations concernant les fournisseurs de Celinni. Sa publication cite des données fournisseurs, prix d’achat, prix de revente, marges bénéficiaires, bons de commande, factures, références produits, informations de stock et historiques de commandes.
Les exemples diffusés contiennent effectivement des champs associés à des identifiants fournisseurs, aux prix des pierres et à leur localisation. Le périmètre revendiqué semble ainsi dépasser une simple liste de coordonnées clients et pourrait concerner une partie du fonctionnement commercial et de la chaîne d’approvisionnement.
Si cette exposition est confirmée dans son ensemble, elle pourrait révéler des informations particulièrement sensibles sur les relations avec les fournisseurs, les coûts d’approvisionnement et les niveaux de marge.
Pièces d’identité, factures et historiques de commandes
Au-delà du catalogue et des fournisseurs, 0xDzz affirme avoir obtenu des informations personnelles et commerciales appartenant aux clients de Celinni. La publication cite notamment :
- noms et prénoms ;
- adresses e-mail et numéros de téléphone ;
- adresses postales ;
- comptes clients ;
- historiques complets de commandes ;
- factures ;
- documents d’identité ;
- numéros de certificats de diamants, notamment GIA.
Dans ce contexte, les références de certificats prennent une importance particulière puisqu’elles permettent de faire le lien avec une pierre précise et ses caractéristiques techniques. Le risque serait nettement plus important si elles étaient effectivement associées à des historiques de commandes, identités ou coordonnées de clients, comme l’affirme 0xDzz.
À ce stade, aucun chiffre ne permet toutefois de déterminer précisément le nombre de clients potentiellement concernés. Les 243 871 lignes ou références et les 32 914 diamants GIA annoncés ne peuvent donc pas être assimilés à un nombre de victimes.
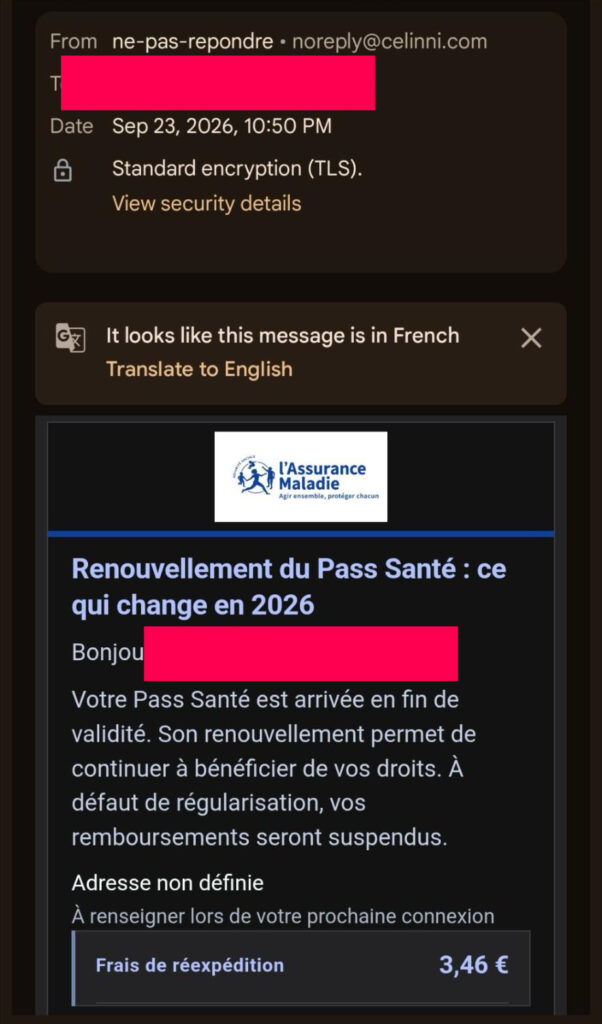
Le phishing envoyé depuis un dispositif utilisé par Celinni
Cyberattaque.org a également pris connaissance d’un message reçu le 23 septembre 2026 et envoyé avec l’adresse noreply@celinni.com. Son contenu n’a pourtant aucun rapport avec la joaillerie : il imite une communication de l’Assurance Maladie.
Le courriel annonce un prétendu « renouvellement du Pass Santé » et menace la victime d’une suspension de ses remboursements. Il réclame ensuite de faibles « frais de réexpédition », fixés à 3,46 euros, une technique classique visant à conduire la victime vers une page frauduleuse susceptible de récupérer ses coordonnées bancaires.
Celinni confirme que ce message a bien été envoyé avec noreply@celinni.com, une adresse utilisée pour les notifications de sa boutique en ligne.
Il ne s’agirait pas d’une simple usurpation de l’adresse affichée : un identifiant d’envoi appartenant à son prestataire d’emailing (que l’on suppose être Brevo) aurait été utilisé frauduleusement par un tiers entre le 22 et le 24 septembre 2026.
Après détection, l’identifiant concerné a été désactivé et les envois ont cessé le 24 septembre. La maison indique également avoir renouvelé l’ensemble de ses clés d’accès et changé de prestataire d’envoi.
Autre élément important : les destinataires de ces messages de phishing ne figuraient pas dans sa base clients. La campagne d’hameçonnage et la revendication portant sur les données de Celinni ne peuvent donc pas, à ce stade, être directement reliées sur la seule base des destinataires de ces e-mails.
Une combinaison de données particulièrement préoccupante
Si le périmètre revendiqué par 0xDzz est confirmé, le principal risque réside dans le croisement des données. Une adresse postale associée à une identité, une facture et l’achat d’un diamant ou d’un bijou de valeur révèle beaucoup plus qu’une simple relation commerciale.
Ces informations pourraient servir à préparer des arnaques extrêmement personnalisées : faux message concernant une commande, problème de livraison, certificat à renouveler, demande de paiement ou usurpation du service client Celinni.
La connaissance précise d’un diamant renforcerait encore la crédibilité d’une fraude. Avec le numéro de certificat GIA, le poids de la pierre, sa couleur, sa pureté, son prix et éventuellement son historique commercial, un attaquant pourrait construire un message particulièrement crédible.
Le rapprochement entre une identité, une adresse physique et l’achat d’un bien de valeur présente aussi un risque dépassant la seule fraude numérique. Si ces données figurent effectivement parmi les informations récupérées, elles pourraient révéler qu’une personne possède ou a acquis un diamant ou un bijou précis, parfois d’une valeur importante.
La présence revendiquée de pièces d’identité augmenterait enfin les risques d’usurpation d’identité et de fraudes combinant plusieurs informations réelles.
Une investigation ouverte sur la revendication de 0xDzz
La maison indique prendre la revendication « très au sérieux ». Une investigation est en cours afin d’en vérifier la réalité et d’en déterminer l’éventuelle étendue.
« À ce stade, nous ne sommes pas en mesure de la confirmer ni de l’infirmer », précise-t-elle.
L’accès aux systèmes, les données clients, documents d’identité, historiques de commandes et informations fournisseurs mentionnés par 0xDzz restent donc des éléments revendiqués par l’attaquant et en cours de vérification. Les extraits publiés apportent néanmoins des précisions sur la nature des informations auxquelles il affirme avoir eu accès, notamment le catalogue de diamants, leurs caractéristiques techniques, leur tarification et les fournisseurs.
Si l’investigation établit que des données clients ont effectivement été compromises, les personnes concernées et les autorités compétentes seront informées, assure Celinni, conformément à ses obligations.
La maison invite enfin ses clients à rester vigilants et rappelle qu’elle ne leur demandera jamais de paiement ni de documents d’identité par e-mail ou par SMS.