Caridro Val de Loire est visé par une cyberattaque revendiquée par le groupe cybercriminel Qilin. Contrairement à une simple annonce destinée à faire pression sur l’entreprise, les données ont déjà été publiées et rendues accessibles par les attaquants.
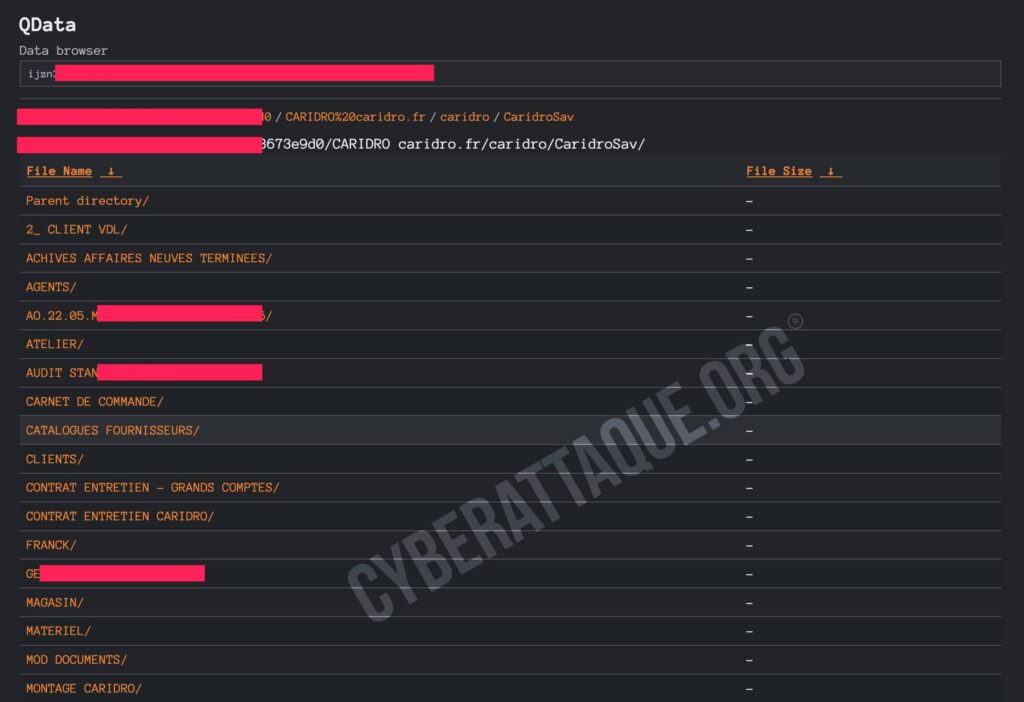
Les fichiers diffusés semblent provenir directement de l’environnement interne de l’entreprise et couvrent de nombreuses activités : clients, contrats d’entretien, appels d’offres, fournisseurs, matériel, tarifs, SAV, documentation qualité et dossiers techniques. Plusieurs répertoires particulièrement sensibles apparaissent également, dont un dossier explicitement nommé « MOTS DE PASS ».
Caridro Val de Loire spécialiste de la carrosserie industrielle
Caridro Val de Loire évolue dans la carrosserie industrielle et l’équipement de véhicules professionnels. L’entreprise intervient notamment autour de matériels de levage, de bennes, de grues, de bras et de différents équipements destinés aux poids lourds et véhicules utilitaires.
Les fichiers publiés montrent également une activité importante de maintenance et de service après-vente, avec plusieurs répertoires consacrés aux contrats d’entretien, au montage et aux équipements Palfinger.
Qilin publie directement les données de l’entreprise
Le groupe Qilin revendique la compromission de Caridro Val de Loire et a déjà commencé à diffuser les données récupérées. Le risque ne repose donc plus uniquement sur une menace de publication : des centaines de fichiers et dossiers internes sont effectivement accessibles.
À ce stade, le groupe ne fournit pas d’éléments permettant d’établir précisément le point d’entrée utilisé. Il n’est donc pas possible de déterminer si l’accès initial provient d’un compte compromis, d’un service exposé, d’une vulnérabilité ou d’un prestataire.
Clients contrats et dossiers commerciaux dans la fuite
La structure publiée par Qilin laisse apparaître de nombreux répertoires directement liés à l’activité commerciale de Caridro. Parmi eux figurent notamment des dossiers intitulés « CLIENTS », « CARNET DE COMMANDE », « CONTRAT ENTRETIEN – GRANDS COMPTES » ou encore « CONTRAT ENTRETIEN CARIDRO ».
Ces intitulés suggèrent la présence d’informations sur les entreprises clientes, les prestations réalisées, les équipements concernés et les relations commerciales entretenues par Caridro Val de Loire.
Un appel d’offres de la mairie de Tours apparaît dans les fichiers
Parmi les dossiers visibles figure également un répertoire intitulé « AO.22.05.MAIRIE DE TOURS.LOT14+16 ». Sa présence montre que les données récupérées peuvent contenir des documents liés à des appels d’offres et à des clients ou partenaires publics.
La présence du nom d’une collectivité dans les fichiers ne signifie pas que les systèmes informatiques de celle-ci ont été compromis. Les documents peuvent simplement avoir été stockés par Caridro dans le cadre de ses relations commerciales ou de ses réponses à des marchés.
Tarifs fournisseurs et informations techniques exposés
La fuite ne concerne pas uniquement des données personnelles. Plusieurs dossiers sont consacrés aux catalogues fournisseurs, tarifs de prestations, prix de pièces, matériel et processus de fabrication.
Des répertoires intitulés « CATALOGUES FOURNISSEURS », « TARIF PRESTATION CARIDRO VULCAR », « TARIFS PIECES », « SYSTEME FAB » ou encore « PRODUCTIVITE » apparaissent notamment dans l’arborescence publiée.
Pour une entreprise industrielle, ces documents peuvent représenter une information commerciale sensible en révélant une partie de ses conditions tarifaires, fournisseurs, méthodes de travail et organisation interne.
Des documents liés au SAV Palfinger
Plusieurs éléments concernent également directement l’activité technique de l’entreprise. Un dossier « PALFINGER SAV » apparaît parmi les données, aux côtés de répertoires consacrés au montage Caridro, au montage Vulcar, au matériel ou encore à l’atelier.
Ces fichiers pourraient permettre de mieux comprendre les équipements suivis par l’entreprise, ses procédures d’intervention et certains dossiers techniques associés aux matériels de ses clients.
Des fichiers qualité et de fabrication également récupérés
Qilin diffuse également des documents provenant d’un environnement intitulé Qualidro. Parmi les fichiers visibles figure notamment un document QUALIDRO.xlsx ainsi que des éléments faisant référence à un système de fabrication, à un inventaire et à un manuel qualité Caridro-Vulcar.
Ces informations montrent que l’exfiltration semble dépasser de simples fichiers administratifs et touche également une partie de la documentation opérationnelle et industrielle de l’entreprise.
Des données qui peuvent toucher clients et fournisseurs
L’un des principaux risques tient à la diversité des documents diffusés. Une compromission de ce type peut exposer indirectement de nombreuses autres organisations sans que celles-ci aient elles-mêmes été piratées.
Des coordonnées de fournisseurs, des contrats clients, des dossiers d’appels d’offres ou des informations techniques peuvent par exemple être utilisés pour préparer des campagnes de phishing ciblé ou de fraude au faux fournisseur.
Un attaquant connaissant les véritables partenaires de Caridro, les matériels utilisés et les dossiers en cours peut construire un message beaucoup plus crédible qu’un phishing envoyé au hasard.
Le risque ne s’arrête pas à la publication des fichiers
La mise en ligne des données constitue désormais un problème durable. Même si Caridro Val de Loire sécurise complètement son infrastructure, les documents déjà téléchargés peuvent continuer à circuler entre différents acteurs cybercriminels.
Les informations commerciales et techniques peuvent ainsi être exploitées plusieurs mois après l’incident, notamment pour cibler les salariés, clients, fournisseurs ou prestataires identifiés dans les fichiers.
Le périmètre exact de la cyberattaque reste à établir
La revendication de Qilin et la publication des fichiers permettent d’établir qu’un volume important de documents attribués à Caridro Val de Loire est désormais diffusé. Le nombre total de fichiers, la quantité de données exfiltrées et la date exacte de l’intrusion restent cependant à préciser.
Il faudra également déterminer si l’attaque a uniquement entraîné une exfiltration de données ou si elle a provoqué d’autres conséquences sur les systèmes de l’entreprise. À ce stade, la partie la plus visible de l’incident reste la publication de nombreux documents internes, commerciaux, techniques et potentiellement sensibles.