Bureau Vallée confirme avoir été victime de deux incidents de sécurité distincts ayant entraîné le vol de données personnelles de ses clients. Dans un email dont Cyberattaque.org a obtenu une copie, l’enseigne française reconnaît que des personnes non autorisées ont accédé aux systèmes informatiques de son prestataire chargé des logiciels de caisse et de gestion. Cette confirmation intervient près de trois mois après les revendications de deux hackers, ZeroBytes et misere, qui avaient successivement annoncé le vol de données concernant près de 22 000 puis potentiellement 4,82 millions de clients.
Bureau Vallée est une enseigne française spécialisée dans la vente de fournitures de bureau, de papeterie, de matériel informatique et de consommables. Créée en 1990, elle dispose d’un important réseau de magasins en France et à l’international, proposant ses produits aux particuliers comme aux professionnels.
Deux incidents distincts officiellement reconnus par Bureau Vallée
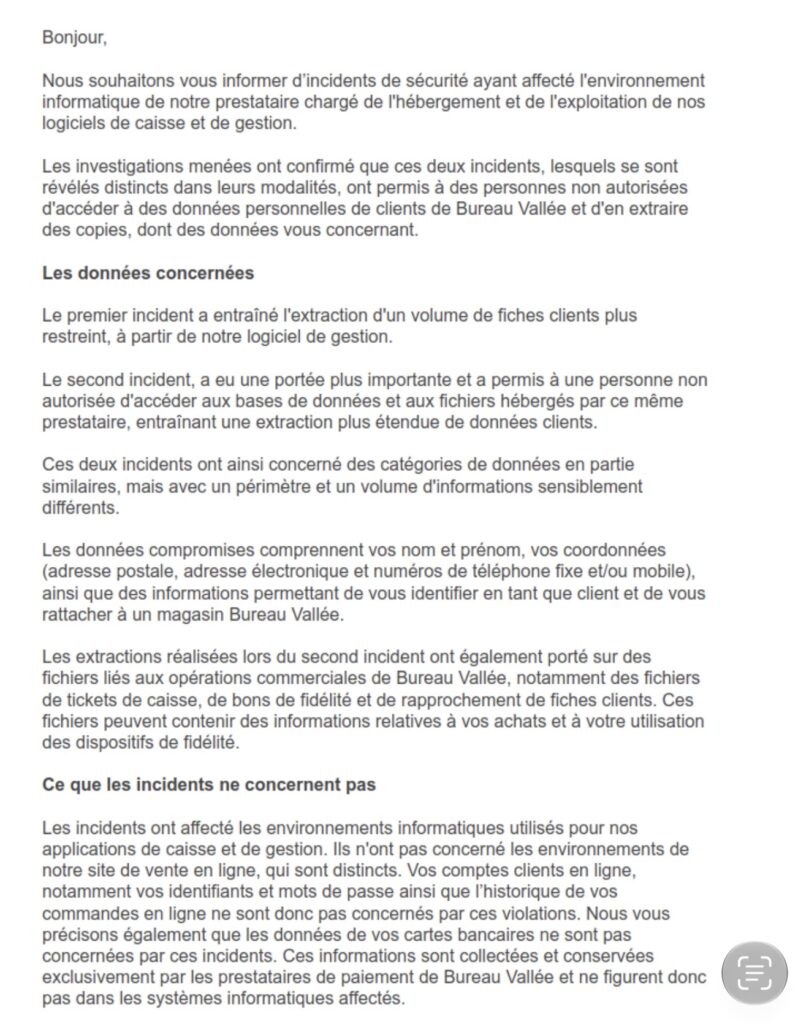
Dans le message adressé à ses clients, Bureau Vallée indique que les investigations ont confirmé deux incidents de sécurité distincts dans leurs modalités, ayant tous deux permis à des personnes non autorisées d’accéder à des informations personnelles et d’en extraire des copies.
Le premier incident concerne un volume limité de fiches clients extraites depuis un logiciel de gestion. Le second présente une ampleur nettement supérieure : les attaquants ont pu accéder à des bases de données et à plusieurs fichiers hébergés chez le même prestataire informatique.
Ces fichiers comprennent notamment des informations relatives aux opérations commerciales, aux tickets de caisse et aux programmes de fidélité de l’enseigne.
Cette communication confirme donc l’existence de deux extractions de données personnelles, même si Bureau Vallée ne précise pas encore le nombre total de clients concernés.
ZeroBytes avait revendiqué une première fuite dès le 9 août
Le 9 août 2026, Cyberattaque.org révélait une première revendication visant Bureau Vallée. Le hacker ZeroBytes annonçait avoir récupéré 55 949 enregistrements correspondant à 21 921 personnes distinctes.
Selon son récit, l’accès initial remontait au 7 juillet 2026. L’attaquant affirmait avoir exploité une API associée au domaine bureau-vallee.fr pour extraire des informations clients. L’opération aurait été interrompue avant que l’ensemble des données accessibles puisse être récupéré.
Le fichier, baptisé clients.jsonl, avait ensuite été annoncé comme diffusé gratuitement. Les informations comprenaient notamment des noms, prénoms, adresses email, coordonnées postales, identifiants clients et données relatives aux comptes professionnels.
Cette première affaire avait fait l’objet d’un article publié par Cyberattaque.org dès le 9 août 2026.
Le 18 août, le directeur général de Bureau Vallée, Adrien Peyroles, avait déjà évoqué publiquement le vol de données d’environ 22 000 clients, un chiffre cohérent avec le nombre de personnes distinctes annoncé par ZeroBytes.
Misere revendiquait ensuite une fuite de 4,82 millions d’enregistrements
Le 21 août 2026, une seconde revendication venait considérablement alourdir le bilan potentiel. Un autre acteur, utilisant le pseudonyme misere, annonçait avoir récupéré une base beaucoup plus importante attribuée à Bureau Vallée.
Selon cette revendication, les fichiers représenteraient environ 13,7 millions de lignes brutes, ramenées à près de 4,82 millions d’entrées après déduplication. Ce chiffre avait été présenté comme correspondant à plusieurs millions de clients de l’enseigne.
Ce volume reste toutefois une estimation issue des déclarations du hacker. Une opération de déduplication ne garantit pas nécessairement que chaque entrée corresponde à une personne physique différente.
La nouvelle communication de Bureau Vallée apporte un élément important : l’entreprise reconnaît désormais qu’un second incident a bien entraîné une extraction beaucoup plus étendue de données clients.
Cette description paraît cohérente avec la chronologie des deux revendications, mais l’enseigne ne cite ni ZeroBytes ni misere. Il n’est donc pas possible d’attribuer formellement les deux incidents reconnus à chacun de ces acteurs, ni de confirmer les volumes annoncés par ces derniers.
Des tickets de caisse et des données de fidélité également compromis
Dans son email, Bureau Vallée détaille les catégories d’informations personnelles compromises lors des deux incidents :
- Noms et prénoms des clients ;
- Adresses postales ;
- Adresses email ;
- Numéros de téléphone fixes et mobiles ;
- Informations permettant d’identifier un client et de le rattacher à un magasin Bureau Vallée ;
- Tickets de caisse et informations liées aux achats ;
- Bons de fidélité et données relatives aux programmes de fidélisation ;
- Fichiers de rapprochement des fiches clients.
Les fichiers commerciaux ont été concernés par le second incident, que Bureau Vallée décrit comme nettement plus important que le premier.
Cette précision est particulièrement significative : la fuite ne se limite pas aux coordonnées des clients. Elle peut également concerner leur historique d’achats en magasin et leur utilisation des programmes de fidélité.
Le site de vente en ligne et les données bancaires épargnés
Bureau Vallée apporte également plusieurs précisions concernant le périmètre des attaques.
Les environnements informatiques de son site de vente en ligne ne sont pas concernés par ces deux incidents, selon l’entreprise. Les comptes clients en ligne, leurs identifiants, leurs mots de passe ainsi que l’historique de leurs commandes sur le site auraient donc été préservés.
L’enseigne confirme également qu’aucune donnée de carte bancaire n’a été compromise. Ces informations sont collectées et conservées exclusivement par ses prestataires de paiement, dans des environnements distincts.
La distinction entre les systèmes de caisse et les infrastructures du commerce en ligne est importante. Elle laisse toutefois une question ouverte concernant la première revendication de ZeroBytes, qui évoquait une extraction depuis une API associée au domaine de l’enseigne.
Les informations actuellement disponibles ne permettent pas de reconstituer précisément le chemin emprunté par chaque attaquant. La confirmation d’incidents chez un prestataire ne suffit pas à établir que les méthodes décrites dans les revendications correspondent exactement aux accès identifiés par les enquêteurs.
Des millions de clients potentiellement exposés à des escroqueries ciblées
La présence simultanée de coordonnées personnelles, de références clients et d’informations commerciales présente des risques importants.
Des cybercriminels pourraient exploiter ces données pour envoyer de faux messages de Bureau Vallée, évoquant notamment des remboursements, des avantages de fidélité, des commandes ou des problèmes de facturation.
La connaissance des achats réalisés par certains clients pourrait rendre ces tentatives d’hameçonnage particulièrement crédibles. Les coordonnées des professionnels pourraient également être utilisées pour organiser des fraudes commerciales ciblées.
La diffusion éventuelle des bases revendiquées augmente aussi les risques de recoupement avec d’autres fichiers de données personnelles déjà en circulation.
Une double fuite confirmée, mais un bilan encore inconnu
La principale information est désormais officielle : Bureau Vallée reconnaît deux incidents ayant conduit à l’extraction de données clients, dont un second d’une ampleur nettement supérieure.
Cette confirmation vient donner une nouvelle dimension aux revendications apparues en août 2026. Toutefois, l’entreprise ne communique pas le nombre définitif de personnes touchées et ne confirme pas les 4,82 millions d’entrées annoncées par misere.
Le nombre de victimes distinctes, le volume exact des fichiers extraits et les modalités techniques des deux intrusions restent donc à préciser.
L’affaire illustre également les conséquences d’une compromission chez un prestataire informatique commun à plusieurs applications commerciales. Un accès non autorisé aux outils de gestion et aux fichiers de caisse peut permettre de récupérer bien davantage qu’un simple annuaire de clients, notamment des données permettant de reconstituer leurs habitudes d’achat.