Autobacs France, enseigne spécialisée dans l’entretien automobile, les pièces et les accessoires, fait l’objet d’une fuite de données revendiquée le 22 septembre 2026. Le hacker 0xDzz affirme avoir diffusé une partie d’une base contenant 34 017 enregistrements pour un volume d’environ 159 Mo.
En France, Autobacs exploite notamment plusieurs centres automobiles en Île-de-France proposant entretien, réparation, pneumatiques et prise de rendez-vous en atelier.
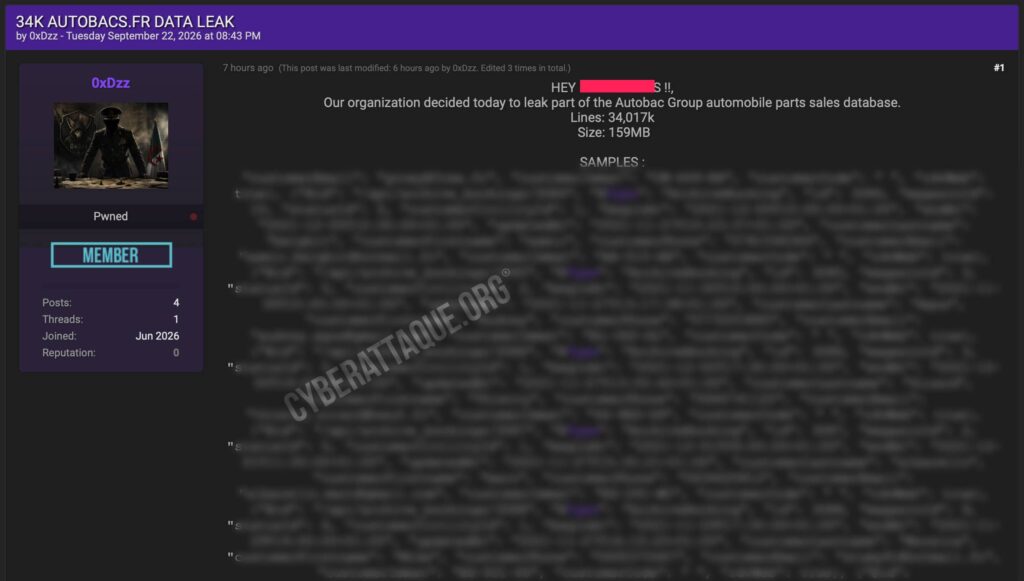
Des rendez-vous atelier associés aux plaques d’immatriculation
Cyberattaque.org s’est procuré les échantillons diffusés. Les données observées correspondent principalement à des archives de rendez-vous pris dans les ateliers Autobacs et regroupent plusieurs informations permettant d’identifier directement les clients et leur véhicule.
- nom et prénom ;
- adresse e-mail et numéro de téléphone ;
- plaque d’immatriculation du véhicule ;
- date et horaires du rendez-vous ;
- identifiant du magasin concerné ;
- statut du rendez-vous et indication d’une réservation effectuée sur Internet.
Cyberattaque.org ne reproduit volontairement aucune identité, coordonnée ou plaque d’immatriculation présente dans les fichiers.
34 017 lignes ne signifient pas 34 017 clients
Le hacker annonce 34 017 lignes, mais ce chiffre ne correspond pas nécessairement à autant de personnes distinctes. Les échantillons montrent qu’un même client peut apparaître à plusieurs reprises lorsqu’il dispose de plusieurs rendez-vous.
Une partie des données présentées dans l’échantillon remonte notamment à 2021. À ce stade, la période complète couverte par les 34 017 enregistrements n’est pas connue.
Des données exploitables pour des arnaques automobiles ciblées
L’association d’une identité, d’un numéro de téléphone, d’une adresse e-mail et surtout d’une plaque d’immatriculation peut faciliter des tentatives de phishing particulièrement crédibles.
Un fraudeur pourrait par exemple se faire passer pour un centre Autobacs, un garage ou un autre professionnel automobile en faisant référence au véhicule réel de la victime et à un ancien rendez-vous afin de réclamer un paiement ou de pousser vers un lien frauduleux.
Une partie de la base annoncée en fuite
0xDzz présente les données publiées comme une partie seulement de la base liée à Autobacs France. La revendication ne précise pas la méthode qui aurait permis d’accéder aux informations ni si d’autres catégories de données ont été récupérées.
Le périmètre exact de l’incident et l’origine de l’accès restent donc à confirmer. Les échantillons diffusés permettent en revanche d’établir la présence de données de rendez-vous clients comprenant notamment coordonnées personnelles et plaques d’immatriculation.