AlloExtra, plateforme française spécialisée dans l’emploi en hôtellerie-restauration, fait l’objet d’une revendication particulièrement sensible. Un hacker utilisant le pseudonyme Feel affirme avoir récupéré l’ensemble des utilisateurs de la CVthèque ainsi que leurs CV et photos, avant de proposer les données à la vente.
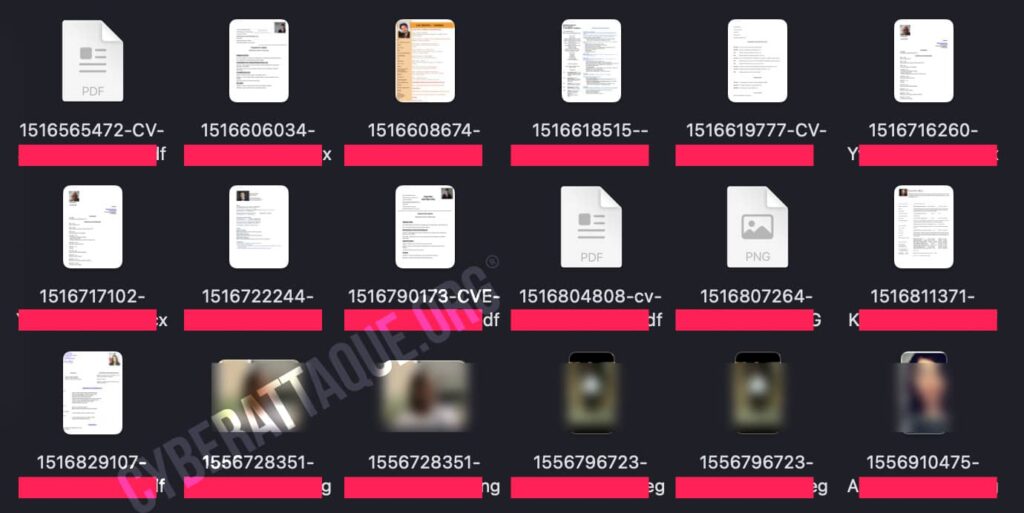
Le hacker annonce 14 268 utilisateurs et 14 516 CV. Cyberattaque.org a pu analyser un échantillon de 1 000 profils ainsi que plusieurs CV issus de cette archive. Les documents contiennent bien plus que les informations visibles publiquement sur le site : adresses personnelles, téléphones, emails, dates de naissance, parcours professionnels, employeurs, formations et parfois photographies.
Une CVthèque spécialisée dans l’hôtellerie-restauration
Lancé en 2011, AlloExtra met en relation des candidats et des recruteurs dans les métiers de l’hôtellerie et de la restauration : serveurs, cuisiniers, barmans, chefs de rang, réceptionnistes ou encore employés polyvalents.
Le site dispose notamment d’une importante banque de CV permettant aux recruteurs de rechercher directement des profils. Au moment de nos vérifications, cette CVthèque affichait environ 14 267 CV, soit un volume quasiment identique aux 14 268 utilisateurs annoncés par le hacker.
Cette proximité laisse penser que la collecte pourrait couvrir une part très importante, voire la quasi-totalité, des profils actuellement référencés par le service.
14 516 CV pour 14 268 utilisateurs
Feel affirme disposer de 14 516 CV pour 14 268 utilisateurs. Le nombre légèrement supérieur de documents peut notamment s’expliquer par la présence de plusieurs fichiers ou versions pour certains profils.
Dans l’échantillon analysé par Cyberattaque.org, les 1 000 identifiants de profils sont différents. Parmi eux, 676 fiches référencent un fichier CV avec son nom et sa taille.
Le hacker mentionne également un volume de 6 674 « Head », sans préciser suffisamment à quoi correspond ce décompte. Cyberattaque.org a donc choisi de ne pas le reprendre comme un nombre de photos ou de personnes.
Adresses, téléphones et dates de naissance directement dans les CV
Les pages de la CVthèque ne montrent publiquement qu’une partie des informations. Les emails et téléphones y apparaissent notamment masqués, AlloExtra indiquant que les coordonnées complètes sont normalement réservées aux recruteurs inscrits.
Les CV récupérés changent complètement la portée de la fuite. Cyberattaque.org a constaté dans les documents fournis la présence de noms et prénoms complets, adresses postales, numéros de téléphone et adresses email.
Certains CV indiquent également la date de naissance, l’âge, la nationalité, les diplômes, les langues parlées, les anciens employeurs, les périodes d’emploi et les centres d’intérêt. Plusieurs documents comportent également une photographie du candidat.
Autrement dit, une seule fiche peut permettre de reconstituer une grande partie de la vie professionnelle et personnelle d’une personne.
Des profils abandonnés depuis plus de dix ans sont toujours présents
L’analyse de l’échantillon révèle également un point particulièrement étonnant sur l’ancienneté des données.
Sur les 1 000 profils analysés, 569 affichent une dernière connexion remontant à 13 ans, 245 à 12 ans et 123 à 14 ans. Au total, 937 profils sur 1 000 indiquent donc une dernière connexion datant de 12 à 14 ans.
Certaines personnes concernées peuvent ainsi avoir déposé un CV sur AlloExtra il y a plus d’une décennie, ne plus utiliser le service depuis longtemps et avoir pourtant encore un document contenant leurs anciennes coordonnées et leur parcours professionnel présent dans la CVthèque.
Un scraping massif plutôt qu’un classique dump SQL ?
Feel décrit lui-même son opération comme un « full scrape » de tous les utilisateurs. Les données obtenues par Cyberattaque.org vont plutôt dans ce sens.
Les enregistrements contiennent notamment l’URL de chaque profil, les informations affichées dans la CVthèque, les coordonnées volontairement masquées sur le site, le nom du fichier CV ainsi que, pour certains utilisateurs, le chemin vers une photographie.
Nous n’avons en revanche observé aucun champ de mot de passe dans les 1 000 profils analysés. Rien ne permet donc à ce stade de parler d’une extraction complète de la base d’authentification d’AlloExtra.
Le point beaucoup plus préoccupant concerne les fichiers CV eux-mêmes. AlloExtra présente leur téléchargement et l’accès aux coordonnées des candidats comme une fonctionnalité destinée aux recruteurs. Leur récupération en masse pourrait donc avoir nécessité un accès recruteur, un contournement des restrictions ou un autre mécanisme qui reste à identifier.
Des données idéales pour de fausses offres d’emploi
Les conséquences sont particulièrement évidentes dans le contexte d’un site de recrutement. Un fraudeur dispose ici de suffisamment d’informations pour connaître le métier recherché, l’expérience du candidat, ses anciens employeurs et ses coordonnées personnelles.
Il devient alors relativement simple de fabriquer une fausse proposition d’emploi parfaitement adaptée au profil de la victime, puis de lui demander une pièce d’identité, un RIB ou d’autres documents sous prétexte de préparer un contrat.
Les candidats ayant abandonné leur compte depuis dix ans peuvent être particulièrement vulnérables : certains ne se souviennent probablement même plus que leur CV est encore hébergé sur la plateforme.
La méthode exacte reste à déterminer
Les éléments disponibles permettent de confirmer la présence de véritables profils et de véritables CV, mais pas encore de déterminer précisément comment Feel les a récupérés.
Il serait donc prématuré d’affirmer qu’une base de données interne d’AlloExtra a été directement compromise. Les fichiers observés sont également compatibles avec une aspiration automatisée de la CVthèque accompagnée du téléchargement massif des documents accessibles depuis les profils.
À ce stade, AlloExtra n’a pas publiquement confirmé cette fuite. La revendication porte sur 14 268 utilisateurs et 14 516 CV. L’échantillon analysé par Cyberattaque.org confirme en tout cas que des documents contenant des données personnelles très détaillées circulent désormais entre les mains d’un acteur cybercriminel.