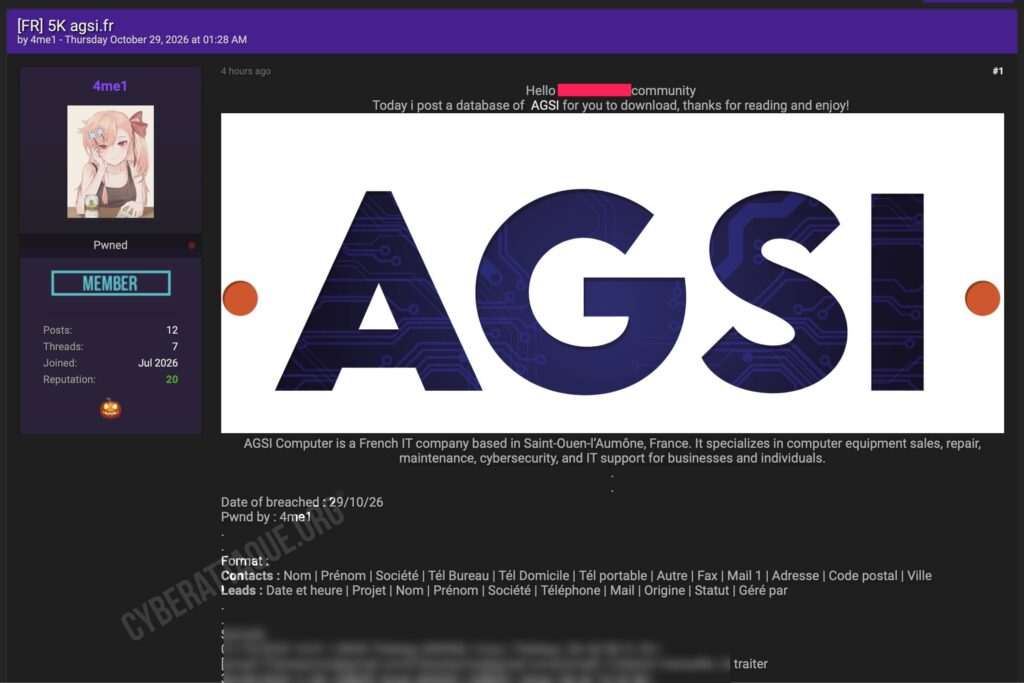
AGSI Computer, une entreprise informatique française spécialisée notamment dans la maintenance et la cybersécurité, est visée par une fuite de données revendiquée ce 29 octobre 2026. Un hacker utilisant le pseudonyme 4me1 annonce avoir diffusé une base contenant environ 5 000 fiches de contacts et de prospects associés à l’entreprise.
Fondée en 1998 et implantée à Saint-Ouen-l’Aumône, dans le Val-d’Oise, AGSI Computer accompagne les particuliers et les entreprises dans la vente, la réparation et la maintenance de matériel informatique. Elle propose également des prestations de sécurisation des données, de sauvegarde et d’assistance aux PME.
Des coordonnées personnelles et des demandes commerciales diffusées
Le hacker 4me1 affirme avoir récupéré deux catégories de données : un répertoire de contacts et un historique de prospects commerciaux.
Les informations annoncées comprennent notamment :
- Les noms et prénoms des personnes enregistrées ;
- Les entreprises auxquelles elles sont associées ;
- Les numéros de téléphone professionnels, fixes et mobiles ;
- Les adresses email et postales ;
- Les dates et descriptions des demandes commerciales ;
- L’origine des prospects, leur statut et leur attribution commerciale.
Les exemples examinés par Cyberattaque.org présentent plusieurs fiches de prospects datées de septembre et octobre 2025. Ils contiennent des coordonnées personnelles, des références de projets et des indications sur l’origine des demandes, comme le référencement naturel ou une création manuelle.
Certains enregistrements sont néanmoins incomplets ou présentent des coordonnées au format inhabituel. Le volume de 5 000 fiches avancé par le hacker ne permet donc pas de déterminer le nombre exact de personnes distinctes concernées.
Une base commerciale potentiellement récupérée dans un outil de gestion
La structure des informations diffusées évoque un outil de gestion de la relation client (CRM), utilisé pour centraliser les contacts, enregistrer les demandes entrantes et suivre leur traitement commercial.
Ce type de données peut être compromis de différentes manières : accès frauduleux à un compte utilisateur, mauvaise configuration d’une interface, exposition d’une sauvegarde ou exploitation d’une vulnérabilité applicative.
La méthode utilisée dans cette affaire n’est pas établie. Les extraits diffusés ne démontrent pas à eux seuls une intrusion dans l’ensemble de l’infrastructure informatique d’AGSI.
Autre précision importante : les fiches présentées remontent à 2025. Le 29 octobre 2026 correspond à la date de publication de la revendication, et non nécessairement à celle d’une éventuelle compromission.
Des risques de phishing ciblé pour les clients et prospects
La diffusion d’un fichier commercial présente un risque particulier pour les personnes ayant sollicité un prestataire informatique.
Un attaquant disposant du nom d’un prospect, de ses coordonnées et d’informations sur son projet pourrait se faire passer pour AGSI afin de proposer une fausse intervention, réclamer un paiement ou envoyer un lien frauduleux.
La présence de coordonnées professionnelles pourrait également faciliter des tentatives d’ingénierie sociale contre les entreprises clientes.
Les exemples publiés ne montrent pas de mots de passe ou de coordonnées bancaires, mais cela ne suffit pas à établir le contenu intégral de la base revendiquée.
AGSI n’a pas encore confirmé la fuite
À ce stade, Cyberattaque.org n’a identifié aucune communication publique d’AGSI confirmant cette fuite de données. Le nombre exact d’enregistrements diffusés et l’origine de leur récupération restent donc à vérifier.
Cette revendication concerne une entreprise dont l’activité repose notamment sur l’accompagnement et la sécurisation informatique de ses clients. Les premiers éléments diffusés pointent vers des informations de gestion commerciale plutôt que vers des données techniques issues des systèmes de ses clients.