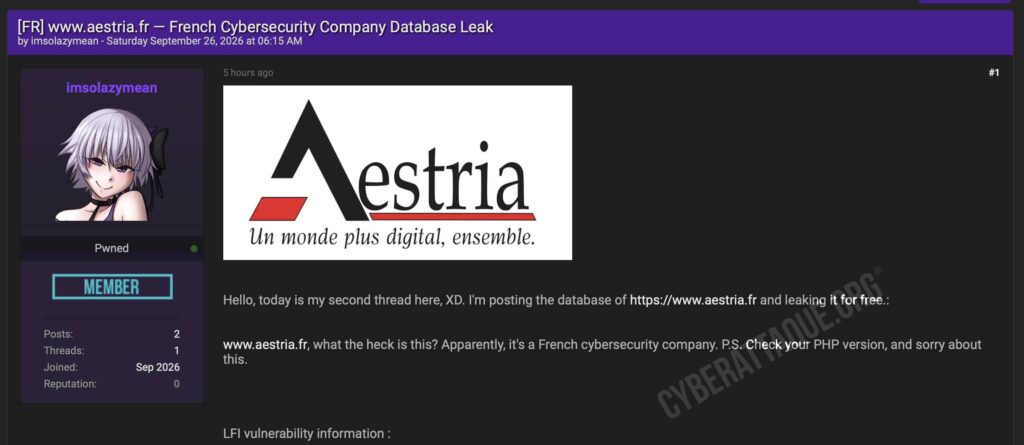
Aestria, société française spécialisée dans les services informatiques, les réseaux et la cybersécurité, fait l’objet d’une importante revendication de piratage. Un acteur malveillant affirme avoir compromis son infrastructure et diffuse plusieurs bases de données internes contenant des informations sur les clients, les outils de gestion, le support technique et différents sites web.
Au total, dix dumps SQL sont mis à disposition sous les noms dolibarr, erpinfonum, extranet, infonum, mysql, phpmyadmin, support, sys, visionpro et wordpress.
Clients factures support et inventaire informatique
Les fichiers publiés ne se limitent pas à des bases techniques. Leur analyse montre la présence de données provenant de plusieurs outils utilisés pour le fonctionnement quotidien de l’entreprise.
On y retrouve notamment des noms, prénoms, adresses e-mail, coordonnées téléphoniques et postales, mais aussi des informations sur des clients, contacts et fournisseurs.
Certaines bases contiennent également des données liées aux commandes, factures et opérations comptables, ainsi que des informations provenant du support et de l’inventaire informatique.
L’ERP Dolibarr parmi les bases diffusées
L’un des dumps concerne Dolibarr, un logiciel ERP et CRM permettant notamment de gérer les clients, fournisseurs, devis, commandes et factures d’une entreprise.
Les métadonnées de la base montrent notamment la présence d’une table llx_societe comportant plusieurs centaines d’enregistrements liés à des tiers. Cette partie de la fuite pourrait ainsi permettre de reconstituer une partie de l’écosystème commercial d’Aestria.
Le support technique également exposé
Une autre base correspond à GLPI, outil couramment utilisé pour la gestion du support, des utilisateurs et des équipements informatiques.
Les fichiers comportent des comptes utilisateurs ainsi que des informations relatives au système d’information et aux mécanismes d’authentification. La présence de données d’inventaire informatique et réseau est particulièrement sensible pour un prestataire chargé d’accompagner d’autres entreprises dans la gestion de leurs infrastructures.
Des comptes WordPress et mots de passe hachés
Plusieurs bases WordPress apparaissent également dans les données diffusées. Elles contiennent notamment des identifiants de comptes, adresses e-mail et empreintes de mots de passe.
Il ne s’agit donc pas de mots de passe directement lisibles dans les fichiers observés. Leur présence sous forme hachée reste néanmoins sensible, notamment lorsque des utilisateurs emploient des mots de passe faibles ou réutilisés sur plusieurs services.
Des configurations SMTP LDAP et MySQL dans la fuite
Le dump de l’extranet contient également des paramètres liés à des services SMTP et LDAP, avec des champs destinés au stockage d’identifiants et d’informations d’authentification techniques.
D’autres fichiers dévoilent des comptes et privilèges MySQL ainsi que différents paramètres de configuration. Cyberattaque.org ne reproduit volontairement aucun secret, identifiant technique ou élément susceptible de faciliter une nouvelle compromission.
Un incident particulièrement sensible pour un prestataire informatique
La nature de l’activité d’Aestria rend cette fuite particulièrement préoccupante. Une société informatique dispose souvent d’informations permettant de comprendre l’environnement technique de ses clients : équipements utilisés, tickets de support, contacts internes ou encore architecture de certains services.
Ces données peuvent faciliter des campagnes de phishing ciblées contre les clients en usurpant l’identité du prestataire ou d’un technicien réellement connu. Des informations techniques suffisamment précises peuvent également aider un attaquant à préparer de nouvelles tentatives d’intrusion contre les organisations concernées.
Le périmètre réel reste à déterminer
La diffusion de plusieurs bases distinctes montre que l’accès revendiqué dépasse largement la compromission d’un simple site WordPress. Les données semblent provenir de plusieurs briques utilisées par Aestria pour son ERP, son extranet, son support et ses services web.
À ce stade, le nombre exact de clients ou de personnes concernés n’est pas établi. Il reste également à déterminer si les identifiants et paramètres techniques présents dans les fichiers étaient toujours actifs au moment de leur extraction.