CrowdSec, éditeur français d’une solution de cybersécurité open source, confirme avoir subi une fuite de code source provenant de dépôts GitHub privés. La compromission, révélée publiquement le 16 septembre 2026 après une revendication du hacker mrwho, s’est en réalité produite en mai 2026.
L’attaquant avait présenté sa publication comme le « code source complet » de CrowdSec, avec plus de 3 Go de données issues de GitHub. CrowdSec confirme désormais qu’une partie des fichiers provient bien de dépôts privés contenant notamment le code de sa console SaaS, des composants liés à AWS, des connecteurs et différentes automatisations internes.
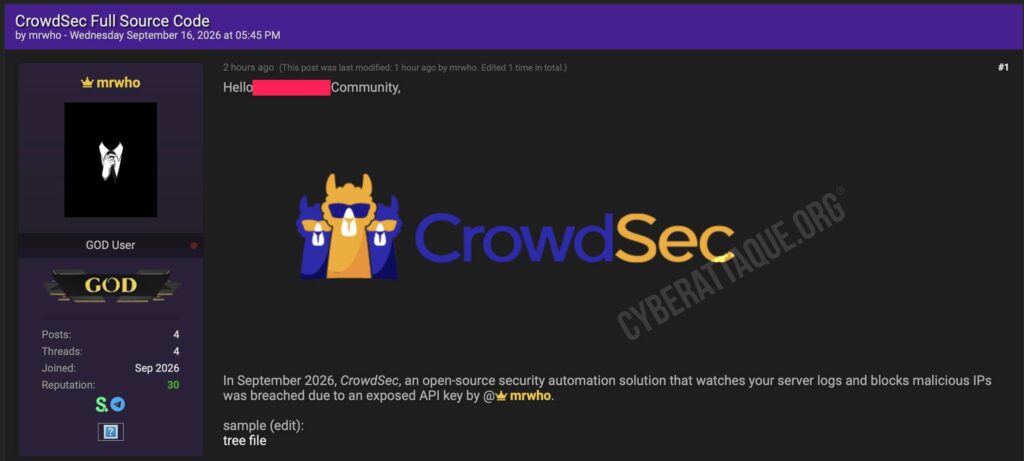
CrowdSec confirme la fuite de son code privé
CrowdSec développe une solution de sécurité capable d’analyser les journaux des serveurs, de détecter des comportements malveillants et de bloquer automatiquement certaines adresses IP. Une partie importante de son écosystème, notamment son Security Engine, est développée en open source et son code est donc accessible publiquement.
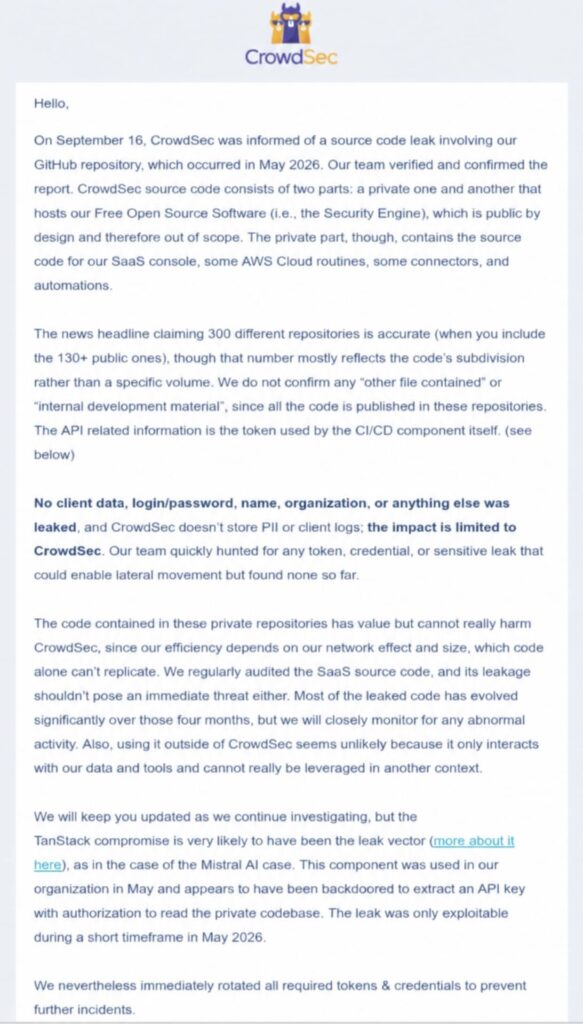
Mais la fuite révélée cette semaine va plus loin. CrowdSec confirme que des dépôts privés ont également été récupérés. Ils contiennent notamment le code source de sa console SaaS, certaines routines utilisées avec AWS Cloud, des connecteurs et plusieurs composants d’automatisation.
L’entreprise précise toutefois que la fuite ne concerne pas l’intégralité de son écosystème privé et conteste certaines descriptions accompagnant les données publiées par le hacker, notamment les mentions de fichiers présentés comme du « matériel de développement interne ».
Près de 300 dépôts concernés, dont plus de 130 publics
Le chiffre d’environ 300 dépôts avancé lors de la revendication est également confirmé par CrowdSec. L’entreprise apporte cependant une nuance importante : ce total comprend plus de 130 dépôts déjà publics.
Selon CrowdSec, ce nombre important reflète surtout la manière dont son code est découpé entre différents dépôts et ne permet donc pas, à lui seul, de mesurer le volume ou la sensibilité des informations récupérées.
Une compromission qui remonte à mai 2026
La fuite n’est pas récente. CrowdSec indique que l’accès à ses dépôts s’est produit pendant une courte période en mai 2026, soit environ quatre mois avant la publication des fichiers.
L’entreprise estime que le vecteur le plus probable est lié à la compromission de TanStack. Un composant utilisé par CrowdSec aurait été compromis et aurait permis d’extraire une clé API disposant d’une autorisation de lecture sur les bases de code privées.
Cette explication rejoint en partie les déclarations du hacker mrwho, qui attribuait lui aussi son accès à une clé API exposée. CrowdSec précise désormais que cette clé permettait la lecture des dépôts concernés et que son exploitation n’aurait été possible que pendant une période limitée.
Pas de données clients dans la fuite selon CrowdSec
CrowdSec affirme qu’aucune donnée client n’est présente dans les éléments dérobés. L’entreprise indique notamment qu’aucun identifiant, mot de passe, nom, organisation ou autre information personnelle n’a été exposé.
L’éditeur ajoute ne pas stocker de données personnelles ou de journaux clients dans les dépôts concernés. Ses équipes ont également recherché d’éventuels jetons d’accès, identifiants ou secrets susceptibles de permettre à un attaquant de rebondir vers d’autres systèmes, sans en identifier à ce stade.
Des identifiants et jetons immédiatement renouvelés
Après avoir identifié l’incident, CrowdSec indique avoir procédé à la rotation des jetons et identifiants nécessaires afin d’empêcher toute réutilisation des accès compromis.
L’entreprise estime également que le code exposé ne représente pas de menace immédiate pour ses utilisateurs. Une partie importante de ces composants aurait évolué depuis mai, tandis que le code de la solution SaaS est régulièrement audité.
CrowdSec souligne par ailleurs que plusieurs éléments récupérés sont étroitement liés à son infrastructure, ses données et ses propres outils, ce qui limiterait leur possibilité d’être réutilisés directement dans un autre environnement.
Du code privé désormais accessible aux attaquants
La confirmation de l’absence de données clients limite une partie des conséquences directes de l’incident. La publication de code source privé reste néanmoins sensible pour un éditeur spécialisé dans la cybersécurité.
Ces composants peuvent notamment être étudiés afin de mieux comprendre le fonctionnement interne de la plateforme ou de rechercher d’éventuelles vulnérabilités qui n’auraient pas encore été identifiées.
CrowdSec indique continuer à surveiller son infrastructure à la recherche d’activités anormales et poursuivre ses investigations. L’entreprise confirme donc désormais la compromission de dépôts GitHub privés et la fuite de leur code source, tout en assurant qu’aucune donnée client ni secret permettant un nouveau mouvement latéral n’a été identifié à ce stade.