Uniformation, l’opérateur de compétences (Opco) de la Cohésion sociale, fait l’objet d’une fuite de données revendiquée le 22 septembre 2026. Le hacker Quantique affirme avoir récupéré les informations d’environ 1 200 personnes après avoir exploité un problème dans une API accessible depuis un compte utilisateur.
Uniformation accompagne notamment les entreprises et associations de la cohésion sociale dans le financement et l’organisation de la formation professionnelle. L’organisme intervient auprès des employeurs et salariés de plusieurs branches professionnelles.
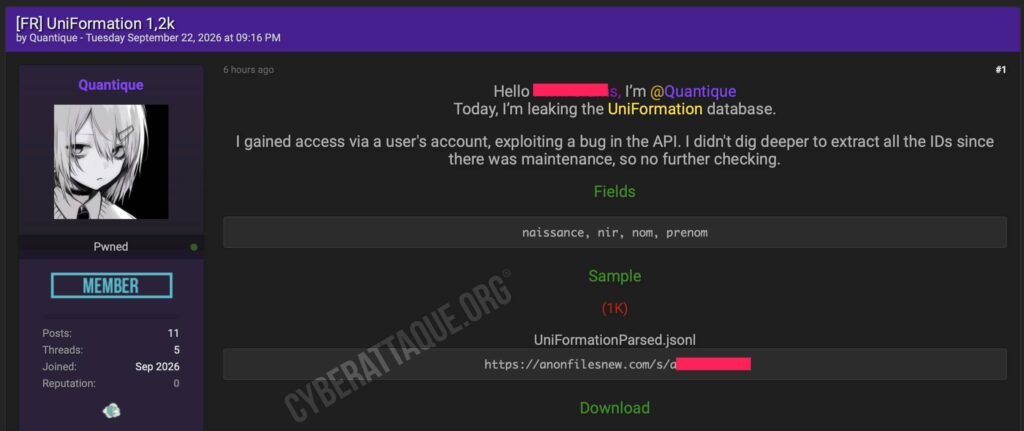
Noms dates de naissance et numéros de Sécurité sociale
Cyberattaque.org s’est procuré l’échantillon. Celui-ci contient bien quatre catégories de données :
- nom ;
- prénom ;
- date de naissance ;
- numéro d’inscription au répertoire, ou NIR, utilisé comme numéro de Sécurité sociale.
L’échantillon consulté permet de voir que les numéros présents ne sont toutefois pas tous enregistrés sous le même format : certains comportent les 15 chiffres du NIR avec sa clé, tandis que d’autres apparaissent sous une forme plus courte.
Une donnée particulièrement sensible
La présence du NIR associé à l’identité et à la date de naissance rend cette fuite particulièrement sensible. Contrairement à une simple adresse e-mail, ce numéro est un identifiant administratif durable utilisé dans de nombreuses démarches liées à la protection sociale.
Ces informations peuvent notamment faciliter des tentatives d’usurpation d’identité, de fraude administrative ou de phishing très ciblé. Cyberattaque.org ne reproduit volontairement aucun numéro ni aucune identité apparaissant dans les fichiers.
Le hacker affirme avoir exploité une API
Quantique affirme être parti d’un compte utilisateur classique avant de découvrir un problème dans une API lui permettant d’accéder aux données d’autres personnes.
Le hacker indique ne pas avoir poursuivi davantage ses recherches en raison d’une maintenance et reconnaît ne pas avoir récupéré l’ensemble des identifiants disponibles. Le volume d’environ 1 200 enregistrements pourrait donc ne représenter qu’une partie des données potentiellement accessibles.
À ce stade, cette méthode et l’étendue réelle de l’accès reposent sur les déclarations du hacker. Le point confirmé par l’échantillon est en revanche la présence de données d’identité, de dates de naissance et de NIR dans les informations diffusées.