Transporteur.com, plateforme française mettant en relation particuliers, entreprises et professionnels du transport, fait l’objet d’une revendication de piratage. Le hacker Opek0xx affirme avoir extrait 1 201 comptes utilisateurs de la base du site.
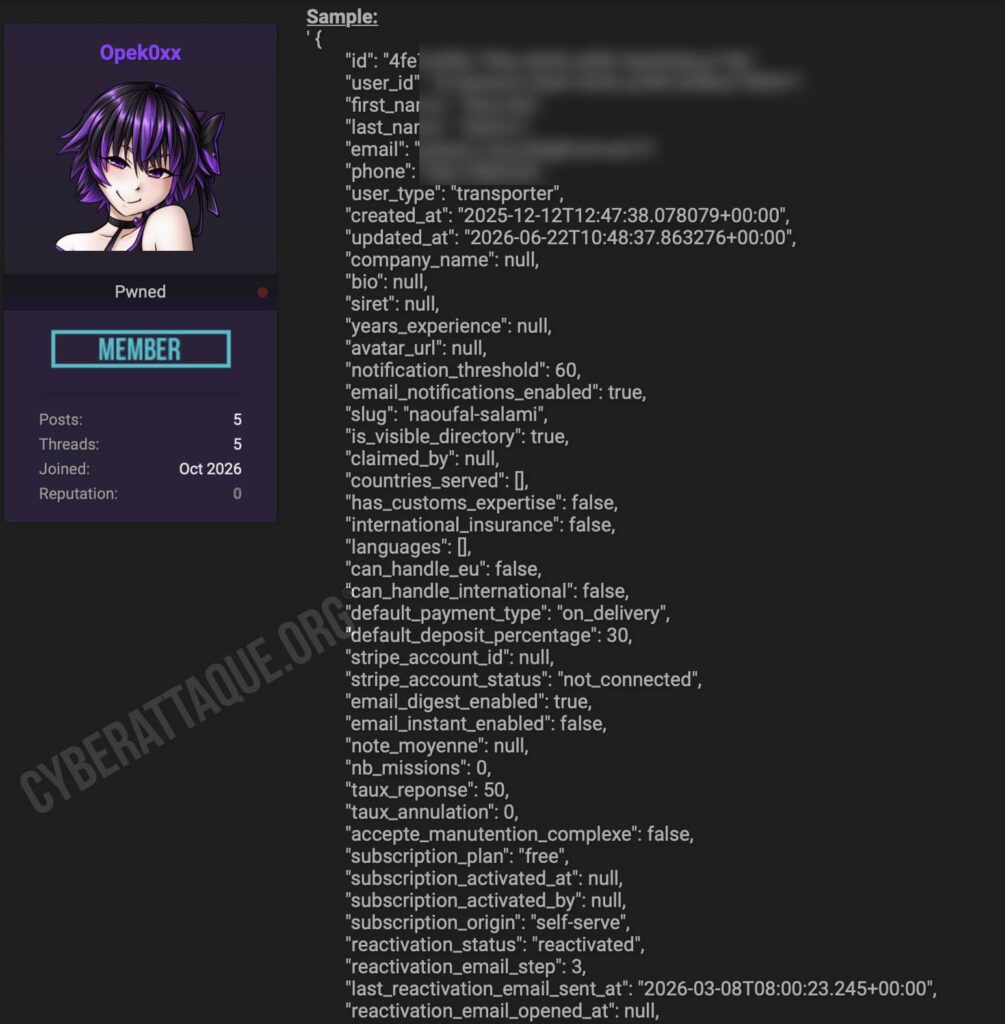
L’échantillon diffusé contient notamment nom, prénom, adresse email, numéro de téléphone, mais également de nombreuses informations internes concernant le fonctionnement du compte : abonnement, préférences de notifications, statistiques d’activité, statut de réactivation ou encore configuration des paiements.
Une plateforme utilisée par transporteurs et expéditeurs
Transporteur.com est édité par la société française EJB SAS, basée à Serris en Seine-et-Marne. Le site sert d’intermédiaire entre des expéditeurs cherchant à transporter meubles, véhicules, palettes ou colis et des professionnels pouvant leur proposer des devis.
Le site dispose également d’un annuaire qui revendique actuellement plus de 1 400 professionnels référencés. Le volume de 1 201 comptes revendiqué par le hacker pourrait donc représenter une part importante des profils professionnels présents sur la plateforme, même si rien ne permet d’affirmer que l’ensemble du fichier concerne exclusivement des transporteurs.
Bien plus que les informations visibles dans un annuaire
L’exemple publié correspond à un compte identifié comme « transporter ». Au-delà des coordonnées classiques, la fiche comporte plusieurs dizaines de champs qui semblent provenir directement du système de gestion interne de Transporteur.com.
On retrouve notamment le type de compte, la date de création, le nom de société, le SIRET éventuel, les pays desservis, l’expérience, le nombre de missions, la note moyenne, le taux de réponse et le taux d’annulation.
La fiche contient également des informations qui ne correspondent pas à une simple page publique : préférences d’envoi des emails et SMS, plan d’abonnement, statut de réactivation du compte, dates des campagnes de relance et paramètres de recherche.
Des données liées à Stripe apparaissent dans la structure
Plusieurs champs concernent également les paiements, avec notamment stripe_account_id, stripe_account_status, default_payment_type ou encore le pourcentage d’acompte par défaut.
Dans l’exemple diffusé, aucun compte Stripe n’est connecté et aucune donnée bancaire n’est présente. Il serait donc incorrect d’affirmer que des coordonnées bancaires ont été compromises. Ces champs montrent néanmoins que l’extraction semble provenir d’une table applicative complète de profils plutôt que d’informations simplement collectées sur les pages publiques du site.
Aucun mot de passe montré par le hacker
Opek0xx ne présente dans sa publication aucun mot de passe ni hash de mot de passe. L’échantillon ne permet donc pas de conclure que les identifiants permettant de se connecter aux comptes ont été récupérés.
Transporteur.com affirme de son côté utiliser le chiffrement HTTPS et stocker les mots de passe sous forme hachée. Sa documentation de sécurité indique également utiliser des contrôles d’accès et une authentification à deux facteurs pour les administrateurs.
Les informations correspondent aux données officiellement traitées par la plateforme
Les documents RGPD publiés par Transporteur.com indiquent que la plateforme traite effectivement des noms, prénoms, emails, téléphones, informations d’entreprise, SIRET, données techniques et informations liées à l’activité des utilisateurs.
La structure visible dans l’échantillon est donc cohérente avec les données nécessaires au fonctionnement du service.
Des profils récents et encore actifs en 2026
L’exemple fourni par le hacker correspond à un compte créé en décembre 2025 et dont certaines informations ont encore été mises à jour en juin 2026. Des champs montrent également des campagnes de réactivation réalisées au cours de l’année 2026.
Ces dates suggèrent que la fuite revendiquée concerne un environnement relativement récent et non une ancienne base abandonnée depuis plusieurs années.
Un risque de phishing ciblé contre les professionnels du transport
La combinaison du nom, de l’email, du téléphone et du statut professionnel facilite des attaques ciblées. Un fraudeur pourrait par exemple envoyer de fausses propositions de mission, factures, demandes de paiement ou messages prétendant provenir de Transporteur.com.
La connaissance du niveau d’abonnement ou du statut d’activité d’un compte pourrait également servir à personnaliser ces messages afin de les rendre plus crédibles.
À ce stade, Cyberattaque.org n’a identifié aucune confirmation publique de Transporteur.com. Le volume de 1 201 comptes reste donc celui annoncé par Opek0xx et un seul profil détaillé a été rendu public comme preuve. La structure de cet exemple contient cependant suffisamment de champs internes pour dépasser largement ce qui serait normalement récupérable depuis un simple annuaire public.