Le groupe français T2MC, qui rassemble notamment les sociétés de nettoyage Nickel, Arc en Ciel et PEI, se retrouve au cœur d’une importante fuite de données personnelles concernant des milliers de salariés. Le 16 novembre 2026, des cybercriminels ont diffusé plusieurs fichiers contenant des informations d’identité, des numéros de Sécurité sociale, des données de rémunération et des éléments relatifs à la santé au travail. Cyberattaque.org s’est procuré les fichiers et a identifié 11 054 fiches de salariés, 68 353 enregistrements de cotisations ainsi que des références à des pièces d’identité, des documents bancaires et médicaux. L’ensemble concerne de nombreuses sociétés du groupe implantées dans différentes régions françaises.
Les informations examinées proviennent d’une base de données baptisée « t2mc », directement associée à l’environnement informatique du groupe. L’export SQL représente à lui seul plus de 264 Mo et rassemble plus de 1,4 million d’enregistrements répartis dans 145 tables. Contrairement au chiffre de 1,5 million de victimes avancé par les pirates, ces enregistrements correspondent à des données de différentes natures, souvent répétées, et non à autant de personnes distinctes.
Cette affaire présente un caractère particulièrement sensible en raison de la nature des informations exposées. Au-delà des identités et des coordonnées personnelles, les fichiers contiennent des données administratives, sociales et professionnelles susceptibles de concerner des salariés actuels comme d’anciens employés du groupe.
T2MC, un groupe français de nettoyage présent sur tout le territoire
T2MC est un groupe français spécialisé dans les prestations de propreté, de nettoyage industriel et de services aux entreprises. Implanté en Seine-et-Marne, il exerce ses activités dans de nombreuses régions françaises à travers plusieurs sociétés et agences.
Le groupe intervient dans des environnements variés : immeubles de bureaux, établissements de santé, sites industriels, administrations, établissements scolaires et autres bâtiments publics ou privés. Ses activités comprennent notamment le nettoyage courant des bâtiments, l’entretien de sites spécialisés et différentes prestations de services associées.
Parmi les principales structures du groupe figurent Nickel, PEI et les nombreuses entités régionales Arc en Ciel. Cette dernière enseigne est déclinée dans différentes régions pour assurer une présence locale sur le territoire national.
Le groupe a également développé des activités complémentaires, notamment dans la formation professionnelle, l’approvisionnement et les services associés à la propreté. Son organisation repose sur plusieurs sociétés juridiquement distinctes, mais intégrées à un même ensemble économique.
C’est précisément cette organisation multi-entreprises qui apparaît dans les données récupérées par Cyberattaque.org. Les fichiers ne concernent pas une seule agence ou une société isolée, mais un environnement informatique référençant une grande partie des structures du groupe.
Une fuite revendiquée le 16 novembre par LunarisSec
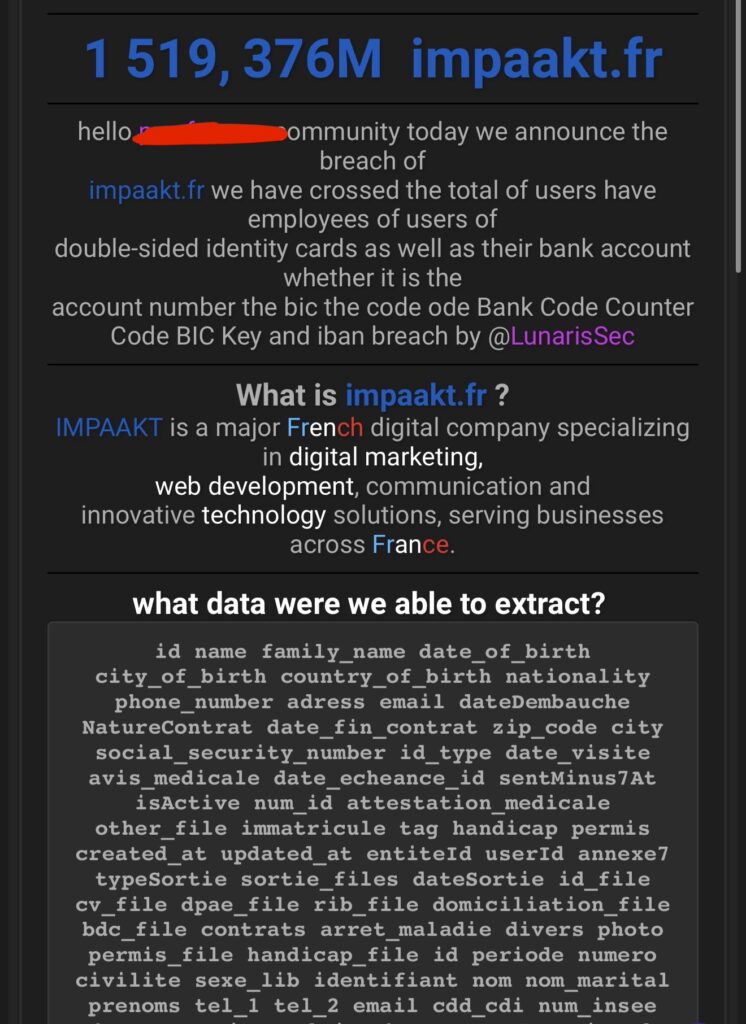
Le lundi 16 novembre 2026 à 16 h 38, le compte morphyn1337 publie une revendication attribuant l’opération au cybercriminel LunarisSec. Le message annonce la récupération d’une importante quantité de données concernant des employés, notamment des informations personnelles, des documents d’identité et des coordonnées bancaires.
La publication désigne initialement le domaine impaakt.fr. Toutefois, l’examen des fichiers révèle un contenu principalement consacré aux activités et aux salariés du groupe T2MC. Impaakt.fr est le prestataire informatique qui héberge ces données.
Les cybercriminels annoncent la divulgation de trois fichiers principaux représentant environ 298,6 Mo :
- t2mc.sql : un export de base de données de plus de 264 Mo comprenant des informations sur les salariés, les sociétés, les clients et les opérations du groupe ;
- salarie.json : un ensemble de fiches individuelles de salariés, pour un volume annoncé de 10,8 Mo ;
- cotisation_mutuelle.json : un fichier d’environ 23,7 Mo contenant des informations relatives aux cotisations et aux rémunérations.
Le pirate revendique 1 519 376 personnes concernées. Ce chiffre ne peut cependant pas être retenu comme un nombre de victimes individuelles. Les données comprennent de très nombreuses opérations techniques, des contrôles qualité, des historiques de cotisations et des enregistrements répétés.
L’analyse menée par Cyberattaque.org permet néanmoins de confirmer que les fichiers contiennent des informations personnelles particulièrement détaillées concernant plusieurs milliers de salariés.
Nickel, Arc en Ciel et PEI : 26 entités identifiées dans la base
L’un des éléments les plus révélateurs de l’enquête se trouve dans une table SQL intitulée « entites ». Elle répertorie 26 entrées correspondant à des sociétés, des agences ou des déclinaisons organisationnelles liées à l’environnement du groupe T2MC.
Les noms identifiés comprennent notamment :
- T2MC ;
- Nickel ;
- PEI Agence Île-de-France ;
- PEI Agence Paris ;
- Arc en Ciel Santé ;
- Arc en Ciel Tertiaire ;
- Arc en Ciel Environnement ;
- Arc en Ciel Bourgogne ;
- Arc en Ciel Grand Est ;
- Arc en Ciel Grand Ouest ;
- Arc en Ciel Hauts de France ;
- Arc en Ciel Normandie ;
- Arc en Ciel Sud Est ;
- Arc en Ciel Sud Ouest ;
- Arc en Ciel Bretagne ;
- Arc en Ciel Centre ;
- Arc en Ciel Rhône-Alpes ;
- Arc en Ciel Île-de-France Ouest et sa seconde entité ;
- Horizon Propreté et Services.
La base contient également des références à Horizon Appro, Nuance Formation, Neo Pest Control et à certaines structures historiques, techniques ou organisationnelles.
Cette liste montre que les informations exposées dépassent largement le périmètre d’une seule société de nettoyage. Elles concernent un système structuré autour de plusieurs activités et implantations géographiques.
Les données disposent notamment de champs permettant d’associer des salariés à une entité précise. Cela rend possible l’identification de leur société de rattachement et, dans certains cas, de leur parcours administratif.
La présence d’une société dans la base ne signifie toutefois pas que son propre réseau informatique a été directement compromis. Il peut s’agir de données centralisées dans une application commune, d’un export administratif ou d’un environnement partagé.
11 054 fiches de salariés avec des informations personnelles détaillées
Cyberattaque.org a identifié 11 054 enregistrements dans la table principale consacrée aux salariés. Celle-ci contient de nombreuses informations personnelles et professionnelles permettant d’identifier directement les personnes concernées.
Parmi les données présentes figurent :
- Noms et prénoms ;
- Dates et lieux de naissance ;
- Nationalités ;
- Adresses postales ;
- Numéros de téléphone ;
- Adresses email, lorsqu’elles sont renseignées ;
- Numéros de Sécurité sociale ;
- Dates d’embauche et dates de fin de contrat ;
- Types de contrats de travail, notamment CDI et CDD ;
- Matricules professionnels ;
- Références aux sociétés employeuses ;
- Informations administratives relatives à la gestion du personnel.
Ces informations concernent des personnes ayant travaillé dans différentes sociétés du groupe, sans qu’il soit possible de considérer l’ensemble des 11 054 fiches comme autant de salariés actuellement en poste.
Certains dossiers présentent des dates anciennes, tandis que d’autres comportent des mises à jour beaucoup plus récentes. La base mêle donc des situations professionnelles actuelles et historiques.
Les informations disponibles permettent parfois de reconstituer une partie du parcours professionnel d’une personne : société employeuse, date d’embauche, type de contrat et références à différents documents administratifs.
La combinaison de ces éléments présente un risque important d’usurpation d’identité et de fraude ciblée. Un cybercriminel disposant de ces informations pourrait concevoir des messages particulièrement crédibles en se faisant passer pour un employeur, un service de ressources humaines ou un organisme social.
68 353 enregistrements de cotisations et des milliers de numéros de Sécurité sociale
Le fichier consacré aux cotisations de mutuelle constitue l’un des ensembles les plus sensibles de cette fuite. Il contient 68 353 enregistrements relatifs à différentes périodes de rémunération et à plusieurs sociétés du groupe.
Ces enregistrements comprennent notamment les noms et prénoms des salariés, leurs éventuels noms maritaux, leurs références professionnelles, la nature de leur contrat, des volumes horaires de travail et des montants utilisés dans les calculs de rémunération ou de cotisation.
Un champ intitulé « num_insee » contient également des numéros de Sécurité sociale. Cyberattaque.org a identifié 7 569 valeurs distinctes non vides dans ce champ.
Ce chiffre correspond à des valeurs enregistrées dans la base, dont l’authenticité individuelle n’a pas été vérifiée. Il ne permet pas non plus d’établir à lui seul le nombre exact de personnes concernées.
Les 68 353 lignes ne représentent pas 68 353 salariés différents. Un même employé peut apparaître à plusieurs reprises en fonction des périodes de cotisation, de son historique professionnel ou des informations administratives enregistrées.
La présence simultanée d’identités complètes, de références professionnelles et de numéros de Sécurité sociale rend néanmoins cette exposition particulièrement préoccupante.
Ces informations pourraient notamment être utilisées pour préparer des tentatives de fraude administrative, des usurpations d’identité ou de faux échanges avec des organismes sociaux.
Accidents du travail, handicap et arrêts maladie : des données sensibles également présentes
L’enquête révèle également la présence de données relatives à la santé et à la situation administrative de certains salariés. Plusieurs tables de l’export SQL sont consacrées à des informations dont la confidentialité revêt une importance particulière.
Cyberattaque.org a notamment identifié 133 enregistrements dans une table concernant les accidents du travail et 90 fiches dans une table dédiée aux salariés en situation de handicap.
La structure de la base comprend des champs relatifs aux circonstances d’accidents, à la nature de certaines lésions, aux visites médicales et à différents justificatifs associés à la gestion des ressources humaines.
Des références apparaissent également pour les arrêts maladie, les autorisations de travail, les titres de séjour et certaines procédures administratives ou disciplinaires.
Ces informations dépassent donc très largement les simples coordonnées professionnelles. Elles concernent parfois des aspects particulièrement intimes de la situation personnelle et médicale des employés.
La base comprend également des références informatiques à des documents justificatifs pouvant accompagner ces dossiers.
Il convient toutefois de distinguer les informations contenues dans les tables des documents auxquels elles font référence. La présence d’un chemin vers un fichier médical ne démontre pas que son contenu intégral a été récupéré par les cybercriminels.
Pièces d’identité, cartes Vitale et RIB : des références à de nombreux documents
Dans leur revendication, les cybercriminels affirment également détenir des copies de cartes d’identité, de cartes Vitale et de relevés d’identité bancaire. L’analyse des fichiers permet de confirmer l’existence de nombreuses références à ces catégories de documents, sans authentifier l’ensemble des contenus revendiqués.
Les données examinées comportent notamment des chemins informatiques associés à :
- Des copies de pièces d’identité ;
- Des documents liés aux cartes Vitale ;
- Des relevés d’identité bancaire ;
- Des justificatifs de domicile ;
- Des déclarations préalables à l’embauche ;
- Des contrats de travail ;
- Des justificatifs d’arrêt maladie ;
- Des documents relatifs au handicap ;
- Des autorisations de travail et autres pièces administratives.
Dans le fichier JSON des salariés, l’analyse a notamment relevé 457 fiches comportant une référence à un document d’identité, 426 à un RIB et 439 à un contrat de travail.
Ces références correspondent à des chemins permettant normalement de retrouver des fichiers dans une application de gestion documentaire ou de ressources humaines.
Les trois fichiers examinés ne contiennent cependant pas les documents PDF ou les images correspondant à ces chemins. Il n’est donc pas possible d’affirmer, sur cette seule base, que les copies intégrales des pièces d’identité ou les relevés bancaires ont également été exfiltrés.
Cette distinction est essentielle : les données personnelles présentes dans les exports sont directement observables, tandis que la récupération effective des documents associés reste à confirmer.
Des informations sur les clients et les sites entretenus par le groupe
L’export SQL ne se limite pas à la gestion des ressources humaines. Il comporte également de nombreuses tables consacrées aux activités commerciales, aux sites de nettoyage, aux prestations réalisées et aux contrôles qualité.
Une table dédiée aux clients contient 1 065 enregistrements référençant différentes organisations et structures.
Parmi les noms observés figurent notamment Saint-Gobain, Equans/Bouygues, l’ONERA, le Centre Pompidou, l’aéroport Toulouse-Blagnac ou encore l’hôpital Saint-Antoine.
La présence de ces organisations dans la base ne signifie pas qu’elles ont elles-mêmes été victimes d’une cyberattaque. Elle indique uniquement qu’elles figurent parmi les références de l’environnement commercial analysé, sans permettre de confirmer la nature ou l’actualité de chaque relation contractuelle.
Les fichiers contiennent également de nombreuses données opérationnelles portant sur les sites entretenus, le suivi des prestations, les contrôles qualité et certaines opérations financières.
Une seule table de résultats de contrôles qualité représente environ 871 000 lignes. Ce volume contribue fortement au nombre total d’enregistrements présents dans la base.
Il permet aussi de comprendre pourquoi les 1,5 million d’enregistrements revendiqués par les pirates ne peuvent pas être assimilés à autant de victimes.
Une base de données récente, exportée quelques heures avant la revendication
Plusieurs éléments techniques montrent que les données divulguées ne correspondent pas uniquement à d’anciennes archives.
Le fichier des salariés présente notamment des enregistrements modifiés jusqu’au 13 novembre 2026, soit trois jours seulement avant la divulgation revendiquée.
L’export SQL comporte quant à lui une date de génération du 16 novembre 2026 à 1 h 19, quelques heures avant la publication du message de morphyn1337.
Ces éléments indiquent que l’ensemble contient des informations récentes et qu’une extraction de la base a été constituée peu avant sa diffusion.
Ils ne permettent toutefois pas de déterminer la date exacte de l’accès initial des cybercriminels, ni d’identifier la méthode utilisée pour récupérer les données.
Plusieurs scénarios restent techniquement envisageables, notamment la compromission d’un compte disposant de privilèges élevés, l’exploitation d’une faille dans une application métier ou la récupération d’une sauvegarde. Aucun de ces scénarios n’est confirmé par les seuls fichiers examinés.
Une application informatique liée à un domaine tiers identifiée dans les fichiers
L’analyse technique de l’export SQL révèle également des milliers de références à un environnement applicatif utilisant le sous-domaine engine.iris2.impaakt.fr.
Cyberattaque.org a recensé plus de 6 000 occurrences de cette adresse dans l’export. Ces références apparaissent notamment dans des champs associés aux justificatifs de frais et à différents documents utilisés dans les opérations du groupe T2MC.
Il s’agit d’un indice technique important concernant l’environnement dans lequel certaines données étaient exploitées ou référencées.
Le domaine impaakt.fr correspond à une agence française de développement numérique, distincte de l’entreprise exploitant impaakt.com, pourtant désignée dans la revendication cybercriminelle initiale.
Les fichiers examinés ne contiennent aucune occurrence du domaine impaakt.com. En revanche, les références au sous-domaine en impaakt.fr sont nombreuses.
Ces éléments ne permettent pas de conclure que l’infrastructure de l’agence française a été piratée, ni de confirmer une compromission de l’entreprise associée à impaakt.com. Ils montrent simplement qu’un environnement informatique lié au domaine impaakt.fr apparaît dans les données de T2MC.
Il reste à déterminer si cet environnement intervenait dans l’hébergement, le développement, la maintenance ou l’exploitation d’une application métier, ainsi que le point d’accès ayant permis l’extraction des données.
L’élément central de l’enquête demeure donc le contenu des fichiers et leur rattachement aux sociétés du groupe T2MC, plutôt que le nom de domaine mentionné par les cybercriminels.
Quels risques pour les salariés de Nickel, Arc en Ciel et PEI ?
La combinaison des informations exposées présente des risques particulièrement importants pour les salariés actuels et anciens des différentes sociétés concernées.
Un cybercriminel connaissant le nom, l’adresse, la date de naissance, la société employeuse, le type de contrat et certaines informations de rémunération d’une personne dispose de nombreux éléments pour élaborer une tentative de fraude crédible.
Les victimes pourraient notamment recevoir des messages frauduleux semblant provenir de leur employeur, de leur service de paie, d’une mutuelle ou de l’Assurance maladie.
La présence de numéros de Sécurité sociale constitue un facteur aggravant. Ces identifiants, associés à d’autres données personnelles, peuvent être exploités dans certaines démarches frauduleuses ou tentatives d’usurpation d’identité.
Les informations relatives aux accidents du travail, au handicap ou à la situation administrative présentent quant à elles des risques importants pour la confidentialité et la vie privée des personnes concernées.
Si la récupération effective de documents d’identité ou de relevés bancaires venait à être confirmée, les risques pourraient être encore plus importants.
À ce stade, aucune utilisation frauduleuse de ces données n’a été établie dans le cadre de cette enquête. Leur diffusion constitue néanmoins un motif de vigilance pour les personnes dont les informations figurent dans les fichiers.
T2MC et ses sociétés face à une fuite dont l’origine reste à établir
Au 17 novembre 2026, les éléments recueillis par Cyberattaque.org ne permettent pas d’identifier formellement le système à partir duquel les données ont été récupérées. Aucune confirmation publique détaillant les circonstances exactes de cet incident n’a été identifiée au cours de cette enquête.
La revendication est attribuée à LunarisSec et diffusée par morphyn1337. L’analyse des fichiers permet cependant d’établir que les données exposées correspondent à un environnement de gestion associé au groupe français T2MC et à plusieurs de ses sociétés, notamment Nickel, Arc en Ciel et PEI.
Les 11 054 fiches de salariés, les 68 353 enregistrements de cotisations, les milliers de numéros de Sécurité sociale et les informations relatives à la santé au travail donnent à cette fuite une dimension particulièrement sensible.
La présence de données récentes et de références à de nombreuses sociétés du groupe soulève désormais plusieurs questions : quel environnement a réellement été compromis, quelles données ont été effectivement exfiltrées et combien de personnes distinctes sont concernées ?
Au-delà du nombre impressionnant d’enregistrements divulgués, cette affaire illustre surtout les conséquences possibles de l’exposition d’une base centralisant les informations personnelles, administratives et professionnelles de milliers de salariés répartis entre plusieurs entreprises.