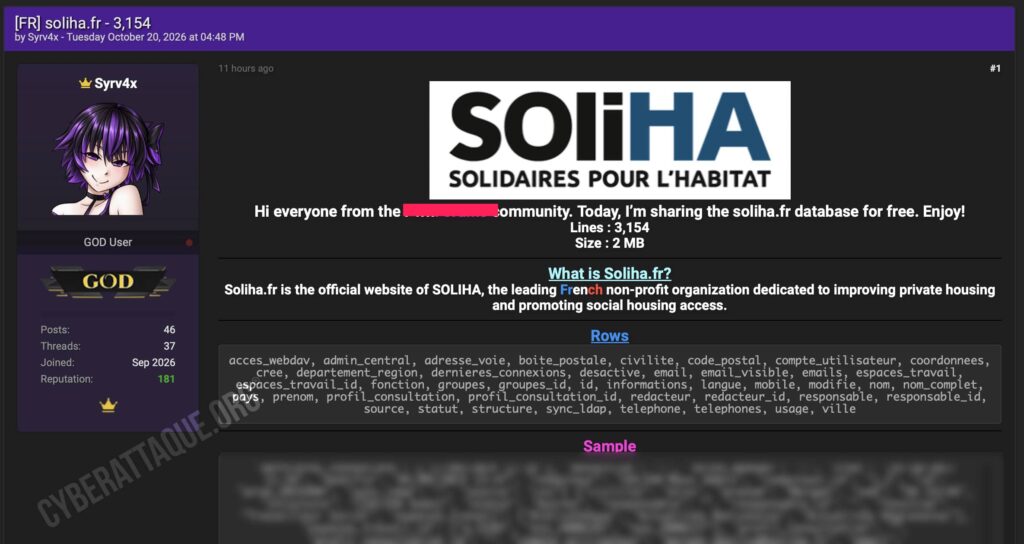
Une base attribuée à SOLIHA vient d’être diffusée gratuitement par le hacker Syrv4x. Elle contient 3 154 profils issus de ce qui apparaît comme l’annuaire de SOLIHA Mouv, l’intranet collaboratif utilisé par le réseau associatif.
Les données comprennent notamment noms, prénoms, fonctions, structures d’appartenance, emails, téléphones, groupes de travail, espaces collaboratifs et dates de dernière connexion. Plusieurs profils analysés ont encore été utilisés en 2026.
SOLIHA Mouv est bien l’intranet interne du réseau
SOLIHA est le premier mouvement associatif français consacré à l’amélioration de l’habitat privé à vocation sociale. Son réseau rassemble plus d’une centaine d’associations réparties sur le territoire, avec plusieurs milliers de salariés et bénévoles.
Les recherches de Cyberattaque.org permettent surtout d’identifier précisément la source apparente des données : SOLIHA Mouv est officiellement présenté par la Fédération comme l’intranet collaboratif du Mouvement. Il est utilisé par les salariés et administrateurs pour échanger, partager des informations et accéder à différents espaces de travail.
Une documentation de la Fédération indiquait déjà que cet outil regroupait près de 2 600 utilisateurs et environ 70 espaces collaboratifs lors de sa modernisation en 2021-2022.
Collaborateurs, directeurs, travailleurs sociaux et bénévoles apparaissent dans les données
Cyberattaque.org s’est procuré l’échantillon diffusé par Syrv4x. Les profils observés correspondent principalement à des membres du réseau SOLIHA, mais également à des comptes invités appartenant à des organisations partenaires.
Les fonctions renseignées sont particulièrement précises : directeur, chef de projet, technicien habitat, travailleur social, conseiller en économie sociale et familiale, chargé d’opération, secrétaire ou encore bénévole.
Les différentes associations locales apparaissent également directement dans les fiches, permettant de rattacher un utilisateur à une implantation précise du réseau.
Les groupes de travail internes sont également visibles
La fuite dépasse un simple annuaire professionnel. Les fiches peuvent dévoiler les espaces collaboratifs auxquels une personne appartient : bibliothèque interne, actualités nationales et régionales, réseau des directeurs, formation, stratégie, appels d’offres ou groupes de travail spécialisés.
Des identifiants internes associés à ces groupes sont également présents, tout comme les noms des responsables ou rédacteurs ayant créé certains comptes.
Des comptes encore actifs quelques semaines avant la fuite
Les premières entrées observées remontent à 2017, mais la base ne semble pas être une simple archive ancienne. Certains profils ont été modifiés ou utilisés très récemment.
Cyberattaque.org a notamment constaté dans l’échantillon des dernières connexions enregistrées en juin, septembre et jusqu’au 29 septembre 2026, soit quelques semaines seulement avant la publication de la base.
La présence de champs comme sync_ldap, accès WebDAV, compte utilisateur, groupes et espaces de travail renforce également l’hypothèse d’un export provenant directement d’un outil interne de gestion des utilisateurs.
Pas de bénéficiaires identifiés dans l’échantillon
Point important : malgré l’activité sociale de SOLIHA, les données analysées ne semblent pas concerner les ménages accompagnés par l’association. Elles correspondent plutôt à des salariés, administrateurs, bénévoles, collaborateurs et utilisateurs externes disposant d’un accès à l’intranet.
Aucun mot de passe ou document relatif aux bénéficiaires n’apparaît non plus dans l’échantillon communiqué par le hacker.
Une cartographie idéale pour du phishing interne
Le principal risque est celui d’attaques ciblées contre le réseau. Un pirate peut connaître le véritable nom d’un salarié, son poste, son association, son adresse email, parfois son téléphone et les groupes internes auxquels il participe.
Ces informations permettent de fabriquer de faux messages particulièrement crédibles en se faisant passer pour la Fédération, un responsable régional, un collègue ou l’administrateur de SOLIHA Mouv.
La présence des groupes de travail permet également de cibler des profils ayant des responsabilités spécifiques, par exemple des directeurs ou des personnes impliquées dans des appels d’offres et dans le pilotage du réseau.
L’origine de l’extraction reste inconnue
Syrv4x ne fournit aucun détail sur la méthode utilisée pour obtenir les 3 154 lignes. Il est donc impossible de déterminer si l’accès provient d’une vulnérabilité de SOLIHA Mouv, d’un compte compromis, d’une interface exposée ou d’un autre système connecté à l’annuaire.
À ce stade, Cyberattaque.org n’a identifié aucune confirmation publique de SOLIHA concernant cette fuite. Les données observées présentent toutefois une forte cohérence avec le fonctionnement documenté de SOLIHA Mouv et contiennent des informations internes difficilement assimilables à une simple collecte de profils publics.