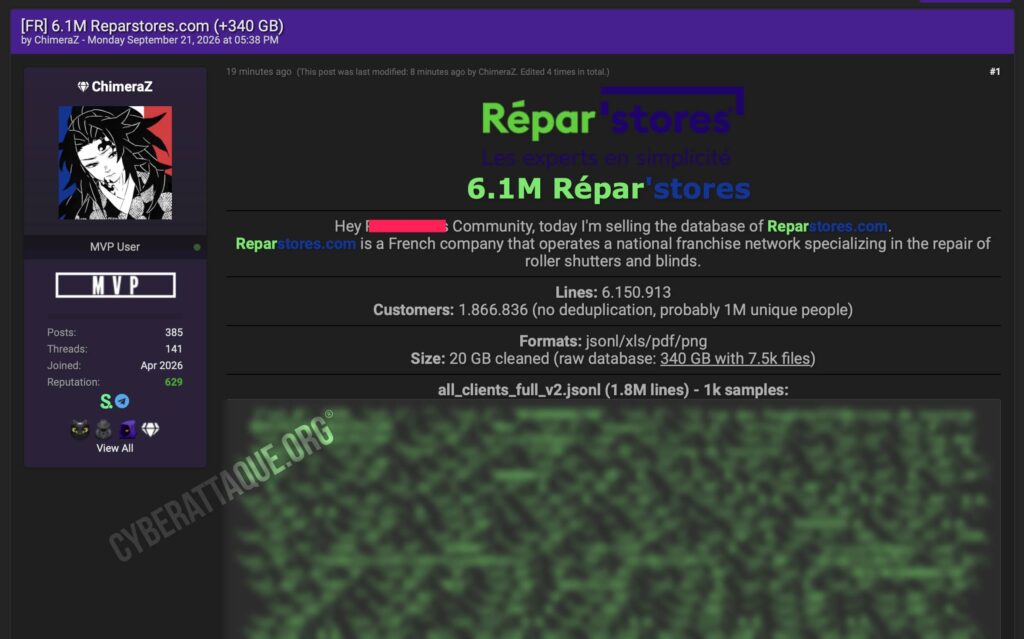
Répar’stores, réseau français spécialisé dans la réparation et la modernisation de stores et volets roulants, informe actuellement ses clients d’un incident de sécurité ayant permis un accès non autorisé à certaines données. Alors que l’entreprise ne communique aucun volume, un hacker utilisant le pseudonyme ChimeraZ revendique désormais la vente d’une base contenant plus de 6,1 millions de lignes provenant de Répar’stores.
Dans une annonce consultée par Cyberattaque.org, le hacker affirme disposer de 6 150 913 lignes, dont près de 1,87 million d’enregistrements clients. Il estime, après déduplication, que les données pourraient concerner environ un million de personnes distinctes. Il revendique également une base brute représentant 340 Go et environ 7 500 fichiers, réduite à 20 Go après traitement.
Répar’stores assure de son côté qu’aucune donnée bancaire ni aucun mot de passe client n’a été compromis. L’entreprise indique également avoir signalé l’incident à la CNIL, déposé plainte auprès des services de police et circonscrit l’attaque.
Près de 1,9 million d’enregistrements clients revendiqués
Dans la notification adressée aux personnes concernées et consultée par Cyberattaque.org, Répar’stores explique qu’un incident a touché « l’un de ses environnements informatiques » et qu’il a permis un accès non autorisé à certaines données clients.
Les informations susceptibles d’avoir été consultées comprennent :
- le nom et le prénom ;
- l’adresse e-mail ;
- le numéro de téléphone ;
- l’adresse postale ;
- l’historique des devis ;
- les factures ;
- les commentaires associés aux dossiers clients.
La revendication publiée par ChimeraZ semble correspondre à ces catégories. Le hacker met notamment en avant un fichier contenant 1,8 million de lignes clients, ainsi que des échantillons comprenant des coordonnées de contact et des informations liées aux dossiers clients. Il indique que ce fichier représenterait 1 866 836 enregistrements, sans déduplication.
À ce stade, Répar’stores parle dans sa communication de données ayant « pu être consultées ». La publication de ces échantillons constitue toutefois un élément supplémentaire indiquant qu’au moins une partie des données revendiquées a bien été extraite de l’environnement concerné.
Commandes et factures apparaissent également dans la fuite revendiquée
La revendication ne se limite pas aux coordonnées des clients. ChimeraZ affirme également détenir une base de 2,4 millions de lignes liées aux commandes ainsi qu’un fichier contenant environ 1,8 million de lignes de facturation. Des échantillons accompagnant l’annonce montrent notamment des références de commandes, des adresses, des montants, des dates et différentes informations liées au traitement commercial des dossiers.
Ces éléments correspondent directement aux informations évoquées par Répar’stores dans sa notification, qui mentionne notamment les devis, factures et commentaires associés aux dossiers clients.
La piste d’IRIS se précise
Les recherches menées par Cyberattaque.org permettent également de mieux comprendre l’environnement qui pourrait être concerné. Répar’stores utilise depuis 2013 un logiciel métier baptisé IRIS, pour « Informatisation du Réseau des Intervenants du Store ». Cet outil constitue une pièce centrale du fonctionnement du réseau.
Répar’stores explique publiquement qu’IRIS est accessible depuis un ordinateur, une tablette ou un smartphone et permet notamment aux franchisés de gérer leurs rendez-vous, devis, factures, règlements, relances, commandes et stocks. Chaque franchisé dispose également d’un accès aux informations concernant sa structure, ses collaborateurs et ses clients.
La structure des données publiées par le hacker renforce cette piste. Les fichiers revendiqués regroupent précisément des données clients, commandes et factures, soit plusieurs des fonctions centrales attribuées publiquement à IRIS.
Le hacker affirme également disposer d’un fichier contenant 513 comptes utilisateurs. L’échantillon consulté comporte notamment des adresses professionnelles, des fonctions internes et un champ contenant des empreintes de mots de passe. Cela ne signifie pas que les mots de passe en clair ont été récupérés ou puissent être utilisés directement, mais montre que la revendication pourrait dépasser les seules données de clientèle.
Ces nouveaux éléments rendent plausible une compromission étendue de l’environnement métier, mais ne permettent toujours pas de déterminer précisément le vecteur initial utilisé par l’attaquant.
Pourquoi les fausses factures représentent un risque majeur
La nature des informations exposées présente un risque particulier de phishing ciblé. Un attaquant connaissant l’identité d’un client, son adresse, ses coordonnées, l’existence d’une commande ou d’une facture et éventuellement le contexte d’une intervention dispose de suffisamment d’éléments pour construire un message particulièrement crédible.
Répar’stores avertit ainsi ses clients contre les messages ou appels leur demandant de régler une facture ou de prendre en compte un changement de RIB. L’entreprise précise qu’elle ne demandera jamais de nouvelles coordonnées bancaires ou une modification de RIB par e-mail ou par téléphone à la suite d’un appel imprévu.
Elle demande également aux clients de contrôler attentivement l’adresse de l’expéditeur et indique que les communications officielles proviennent notamment d’adresses se terminant par @reparstores.com, @mg.reparstores.com, @info.reparstores.com ou @communication.reparstores.com.
Pour les paiements par carte bancaire, Répar’stores précise que l’adresse de sa page de règlement sécurisée doit commencer par paiement.m2.reparstores-iris.com, un autre élément reliant directement les opérations de facturation à l’écosystème IRIS.
Une intrusion remontant au moins au mois d’août ?
Un passage de la notification attire également l’attention. Répar’stores fournit des consignes particulières concernant les factures et relances de paiement reçues après le 20 août 2026.
L’entreprise demande notamment aux clients recevant une demande de virement bancaire après cette date de confirmer préalablement l’IBAN auprès de leur intervenant, en utilisant uniquement le numéro de téléphone officiel disponible sur son site.
Répar’stores ne précise cependant pas pourquoi la date du 20 août a été retenue. Elle pourrait correspondre à une étape de l’incident, de sa détection ou à la mise en place de nouvelles mesures de sécurité, mais aucun élément ne permet pour le moment de l’affirmer.
340 Go de données brutes revendiquées
Créé en 2009, Répar’stores est devenu un important réseau spécialisé dans la réparation et la modernisation de stores et volets roulants. Sur l’exercice 2025, l’enseigne annonçait 240 franchisés et environ 320 agences, pour un chiffre d’affaires réseau de 104,5 millions d’euros.
Alors que Répar’stores ne communique toujours pas le nombre de personnes concernées, ChimeraZ revendique une extraction beaucoup plus importante : 6 150 913 lignes au total, une base brute de 340 Go composée d’environ 7 500 fichiers, ainsi qu’une version « nettoyée » de 20 Go.
Le volume de lignes ne correspond toutefois pas au nombre de victimes. Un même client peut apparaître à plusieurs reprises dans les différentes tables, notamment dans les fichiers clients, commandes et factures. Le hacker lui-même estime à environ un million le nombre de personnes uniques derrière les 1,87 million d’enregistrements de sa table clients, une estimation qui reste à confirmer indépendamment.
La cyberattaque confirmée, l’ampleur exacte reste à établir
La cyberattaque visant Répar’stores est désormais confirmée par l’entreprise elle-même. La revendication de ChimeraZ apporte de nouveaux éléments sur son ampleur potentielle, avec des échantillons correspondant aux catégories de données mentionnées dans la notification envoyée aux clients.
Plusieurs points restent cependant à établir : le nombre exact de personnes réellement concernées, la période couverte par les données, le volume effectivement exfiltré et le vecteur utilisé pour pénétrer dans l’environnement de Répar’stores. Les 6,1 millions de lignes et 340 Go restent, à ce stade, des chiffres revendiqués par le hacker et non confirmés publiquement par l’entreprise.