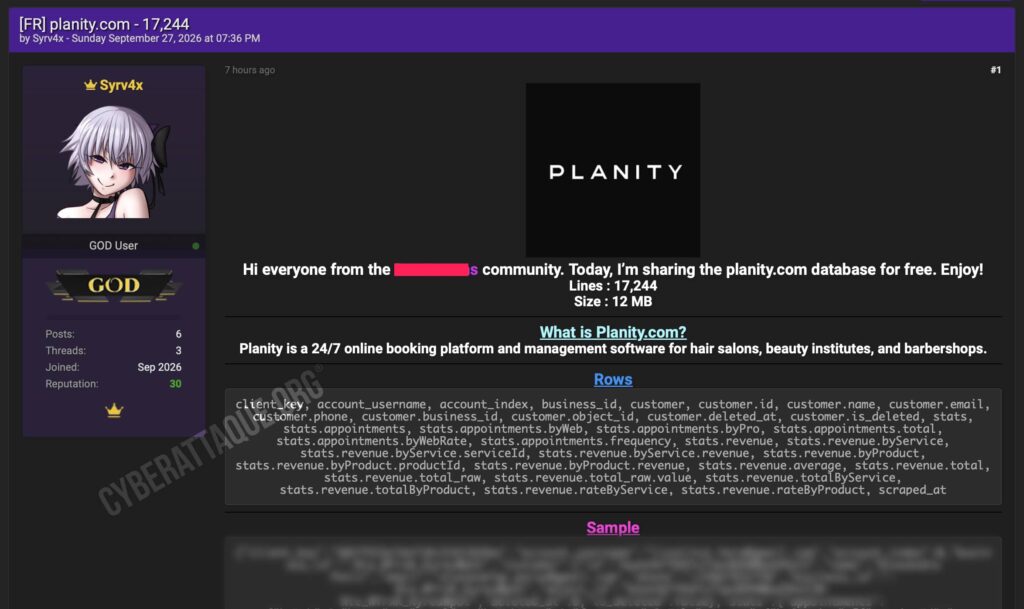
Planity, leader français de la réservation en ligne pour les salons de coiffure, instituts de beauté et professionnels du bien-être, fait l’objet d’une nouvelle fuite de données revendiquée ce 27 septembre 2026. Le hacker Syrv4x diffuse gratuitement une base contenant 17 244 lignes.
Les données vont plus loin qu’une simple liste de contacts : elles peuvent contenir les noms, adresses e-mail, numéros de téléphone, mais aussi le nombre de rendez-vous réalisés, leur fréquence et les montants associés aux prestations ou produits.
Planity compte plus de 15 millions d’utilisateurs
Planity propose une plateforme de réservation accessible 24h/24 ainsi qu’un logiciel de gestion destiné aux professionnels de la beauté. L’entreprise indique aujourd’hui être utilisée par plus de 15 millions de personnes et équiper plus de 60 000 établissements.
Les salons peuvent notamment y gérer leurs rendez-vous, leur clientèle, leur caisse et différentes statistiques commerciales.
Identité, téléphone et statistiques de fréquentation
Cyberattaque.org s’est procuré le fichier diffusé. Les fiches peuvent contenir le nom d’un client, son adresse e-mail, son numéro de téléphone ainsi que plusieurs identifiants internes permettant de le rattacher à un établissement.
Mais la base comprend également des statistiques concernant son activité : nombre total de rendez-vous, réservations réalisées en ligne ou directement par le professionnel, fréquence des visites, chiffre d’affaires associé au client et répartition des montants entre prestations et produits.
Les intitulés précis des prestations ne figurent pas dans l’exemple communiqué : les données utilisent principalement des identifiants internes. Il serait donc excessif d’affirmer que la nature exacte de chaque soin ou prestation est directement révélée par cet échantillon.
Des données collectées quelques jours avant leur diffusion
L’échantillon comporte un champ indiquant une collecte au 22 septembre 2026, seulement cinq jours avant la publication de la base. Cela suggère des informations particulièrement récentes.
La méthode utilisée pour récupérer ces données n’est toutefois pas précisée par Syrv4x. Le hacker ne fournit notamment aucune explication permettant de déterminer si l’accès provient directement de Planity, d’un compte professionnel compromis ou d’un autre mécanisme.
Planity avait déjà confirmé une fuite cet été
Ce n’est pas la première fois que des données liées à Planity apparaissent dans une fuite en 2026. Fin juillet, l’entreprise avait confirmé une précédente exposition concernant environ 138 000 données réelles présentes dans un environnement de test.
Cette première affaire concernait notamment des noms, prénoms, adresses e-mail et numéros de téléphone. Planity avait alors précisé qu’aucun mot de passe ni aucune donnée bancaire n’étaient concernés.
À ce stade, rien ne permet d’établir que la nouvelle publication de 17 244 lignes provient de cette précédente fuite. Les données actuellement diffusées comportent notamment des statistiques de rendez-vous et de chiffre d’affaires qui donnent à cette nouvelle base un périmètre différent.
Des informations exploitables pour des arnaques très crédibles
La connaissance d’une relation réelle entre une personne et un établissement de beauté augmente fortement le risque de phishing ciblé. Un fraudeur pourrait se faire passer pour Planity ou pour le salon concerné en évoquant un rendez-vous, un remboursement, une carte cadeau ou une opération liée au compte.
Les statistiques commerciales ajoutent encore du contexte : elles peuvent permettre d’identifier des clients réguliers ou de connaître les montants associés à leur activité auprès d’un établissement.
17 244 lignes diffusées gratuitement
Syrv4x annonce 17 244 lignes pour environ 12 Mo de données et met la base gratuitement à disposition. Le nombre de personnes uniques reste toutefois à confirmer : une ligne ne correspond pas nécessairement à une personne distincte, notamment si un même client apparaît auprès de plusieurs établissements.
Aucun mot de passe ni aucune donnée bancaire n’apparaît dans les champs communiqués. Cette nouvelle publication reste néanmoins sensible par la combinaison des coordonnées personnelles et de l’historique statistique de fréquentation des clients.