Paymium, plateforme française spécialisée dans l’achat, la vente et la conservation de cryptomonnaies, informe ses clients d’un incident de sécurité survenu chez Brevo, son prestataire utilisé pour l’envoi de certaines communications par e-mail.
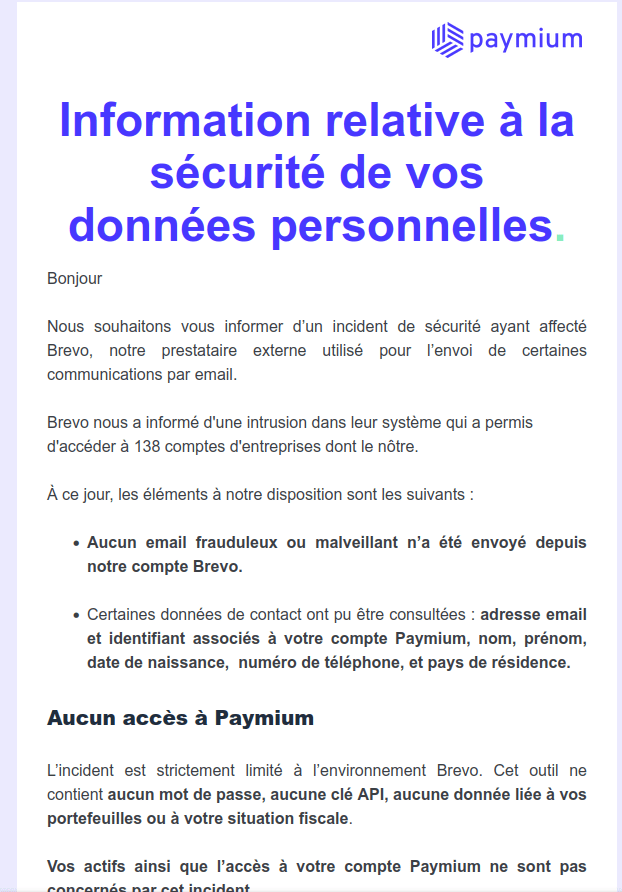
Dans une communication adressée à ses clients dont Cyberattaque.org s’est procuré une copie, Paymium indique que Brevo lui a signalé une intrusion ayant permis à un attaquant d’accéder à 138 comptes d’entreprises, dont le sien.
Des données personnelles de clients consultées
Selon les informations communiquées par Paymium, certaines données de contact associées à ses utilisateurs ont pu être consultées :
- adresse e-mail et identifiant associés au compte Paymium ;
- nom et prénom ;
- date de naissance ;
- numéro de téléphone ;
- pays de résidence.
Paymium précise qu’aucun e-mail frauduleux ou malveillant n’a été envoyé depuis son compte Brevo.
Aucun accès aux comptes ni aux portefeuilles Paymium
L’incident serait strictement limité à l’environnement de Brevo. Paymium indique que cet outil ne contient aucun mot de passe, aucune clé API et aucune donnée liée aux portefeuilles ou à la situation fiscale de ses utilisateurs.
Les actifs détenus par les clients ainsi que l’accès à leurs comptes Paymium ne seraient donc pas concernés par cette compromission.
Une intrusion chez Brevo qui dépasse Paymium
Le chiffre communiqué par Paymium montre que l’incident ne concerne pas uniquement la plateforme française : 138 comptes d’entreprises auraient été accessibles chez Brevo. Les données exposées peuvent donc varier selon les informations que chaque entreprise avait synchronisées avec le service.
Un risque accru de phishing ciblé
La présence simultanée du nom, de l’adresse e-mail, du numéro de téléphone et de la date de naissance peut faciliter des tentatives de phishing particulièrement crédibles. Dans le cas d’une plateforme liée aux cryptomonnaies, un fraudeur pourrait notamment tenter de se faire passer pour Paymium afin de réclamer une vérification de compte, un code de connexion ou une opération urgente.
Le principal risque ne vient donc pas d’un accès direct aux actifs, mais de la possibilité d’utiliser les données dérobées pour cibler précisément certains utilisateurs et tenter de récupérer d’autres informations sensibles.