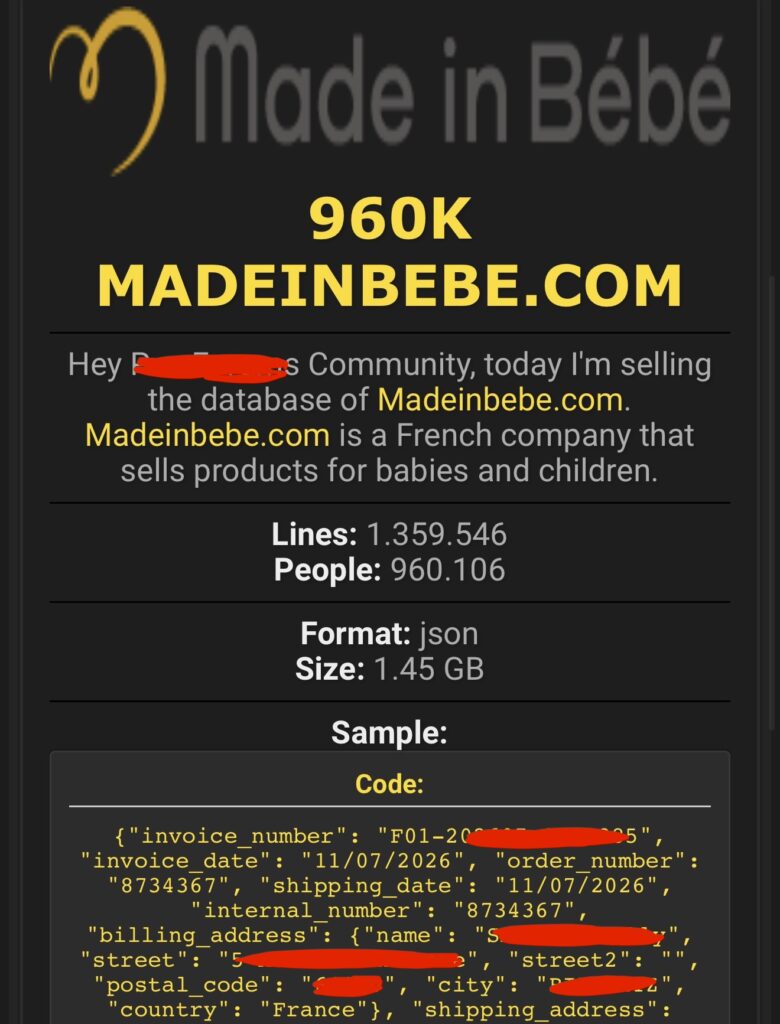
Made in Bébé, site français spécialisé dans les produits pour bébés et enfants, confirme avoir été victime d’une fuite de données personnelles touchant les factures de ses clients. Dans un courrier adressé aux personnes concernées, l’entreprise reconnaît qu’un tiers malveillant a exploité une faille de sécurité permettant de consulter et de télécharger un grand nombre de factures. Cette confirmation intervient après une revendication du hacker ChimeraZ, qui affirme disposer de 1 359 546 enregistrements associés à 960 106 personnes.
La publication du cybercriminel, diffusée le 21 août 2026, présentait une base au format JSON d’environ 1,45 Go. Les données concernent notamment les commandes, la facturation, les coordonnées personnelles et les livraisons. Made in Bébé confirme désormais officiellement l’exposition de ces catégories d’informations.
Made in Bébé, spécialiste de la puériculture
Madeinbebe.com est un site français de commerce en ligne dédié à l’univers du bébé et de l’enfant. Son activité implique notamment la gestion des commandes, des adresses de facturation et de livraison ainsi que des informations nécessaires au traitement des achats.
Made in Bébé confirme le téléchargement de factures par un pirate
Dans son courrier de notification, Made in Bébé reconnaît qu’un tiers malveillant a exploité une faille de sécurité affectant l’accès aux factures de ses clients. L’attaquant a pu consulter et télécharger automatiquement un grand nombre de factures émises par l’entreprise.
L’entreprise explique avoir découvert l’incident après la publication, sur un forum cybercriminel, d’une annonce proposant ces données à la vente. Des investigations techniques ont ensuite été menées par un prestataire spécialisé.
Selon Made in Bébé, ces investigations n’ont révélé aucune intrusion dans ses outils d’administration ni prise de contrôle de ses serveurs. La fuite résulterait donc de l’exploitation d’une vulnérabilité dans l’accès aux factures, plutôt que d’une compromission complète de son infrastructure.
Plus de 1,3 million d’enregistrements annoncés par ChimeraZ
Le hacker ChimeraZ revendique la détention d’une base comprenant 1 359 546 enregistrements associés à 960 106 personnes. Si la fuite de données est désormais officiellement confirmée par Made in Bébé, ces volumes restent ceux communiqués par le cybercriminel et ne font pas l’objet d’une confirmation chiffrée dans le courrier de l’entreprise.
Noms, adresses, téléphones et historique des commandes exposés
Cyberattaque.org s’était procuré un échantillon des données attribuées à Made in Bébé afin d’en examiner le contenu. La notification officielle de l’entreprise confirme désormais l’exposition de nombreuses informations personnelles, notamment :
- noms et prénoms des clients ;
- adresses email et numéros de téléphone ;
- adresses de facturation et de livraison ;
- noms et adresses des destinataires lorsque la livraison concerne une autre personne ;
- numéros de clients et de commandes ;
- dates de commande et d’expédition ;
- articles achetés, tailles, couleurs et prix ;
- montants des commandes ;
- types de moyens de paiement utilisés et dates de règlement.
Les éléments examinés par Cyberattaque.org comportaient également des informations détaillées de facturation, notamment les numéros de facture, les remises, les taxes et les frais de livraison.
L’historique des achats peut être associé aux clients
La fuite ne se limite donc pas à de simples coordonnées. Les informations exposées permettent de relier une personne à une commande précise, une adresse de livraison, des produits achetés et au montant payé. Dans certains cas, les coordonnées d’un destinataire différent de l’acheteur peuvent également être concernées.
Dans le contexte d’un site spécialisé dans la puériculture, ces informations peuvent fournir aux fraudeurs suffisamment de détails pour préparer des messages particulièrement crédibles en se faisant passer pour Made in Bébé, un transporteur ou un service de paiement.
Made in Bébé confirme qu’aucune donnée bancaire n’est concernée
Made in Bébé précise explicitement qu’aucune donnée bancaire ne figure parmi les informations exposées. Les factures peuvent néanmoins mentionner le type de moyen de paiement utilisé, par exemple une carte bancaire, ainsi que la date du règlement.
Cette précision rejoint les observations de Cyberattaque.org, qui n’avait identifié aucun numéro complet de carte bancaire ni cryptogramme dans l’échantillon examiné.
Un risque important de phishing ciblé
Le croisement entre identité, adresse email, numéro de téléphone, historique de commande, produit acheté et montant payé peut faciliter des campagnes de phishing ou d’escroquerie très personnalisées.
Un cybercriminel pourrait notamment envoyer un faux message de livraison ou de remboursement en reprenant les références et le montant d’une véritable commande. La présence de ces détails rendrait la tentative de fraude particulièrement crédible.
La fuite est officiellement confirmée, son ampleur exacte reste inconnue
Il ne s’agit désormais plus d’une simple revendication : Made in Bébé confirme officiellement qu’un acteur malveillant a accédé aux factures de ses clients et en a téléchargé un grand nombre. L’entreprise reconnaît également avoir découvert l’incident après la mise en vente des données sur un forum cybercriminel.
Le nombre exact de personnes touchées n’est toutefois pas communiqué dans cette notification. Les 960 106 personnes et 1 359 546 enregistrements restent les chiffres avancés par ChimeraZ. La confirmation officielle permet désormais d’établir la réalité de la fuite et la nature des données exposées, sans pour autant valider l’intégralité du volume revendiqué.