Les données de centaines de milliers de clients de La Caverne des Jouets seraient proposées à la vente par un cybercriminel. Le 7 novembre 2026, le hacker ChimeraZ a annoncé posséder une base contenant plus de 9,3 millions d’enregistrements, dont près de 970 000 adresses email et 850 000 empreintes de mots de passe MD5. Plus inquiétant, le pirate affirme qu’une copie des données a déjà été vendue pour des opérations de spam. Cyberattaque.org s’est procuré plusieurs échantillons et a pu confirmer la présence de données personnelles, d’historiques d’achats et de mots de passe hachés.
La Caverne des Jouets est une boutique française spécialisée dans la vente en ligne de jeux et jouets, proposant notamment des produits Lego, Playmobil, Barbie et Corolle. La société Caverne des Jouets SAS, créée en 2012, est implantée à Attenschwiller, dans le Haut-Rhin. Son site internet commercialise des jouets pour enfants et des articles destinés aux collectionneurs.
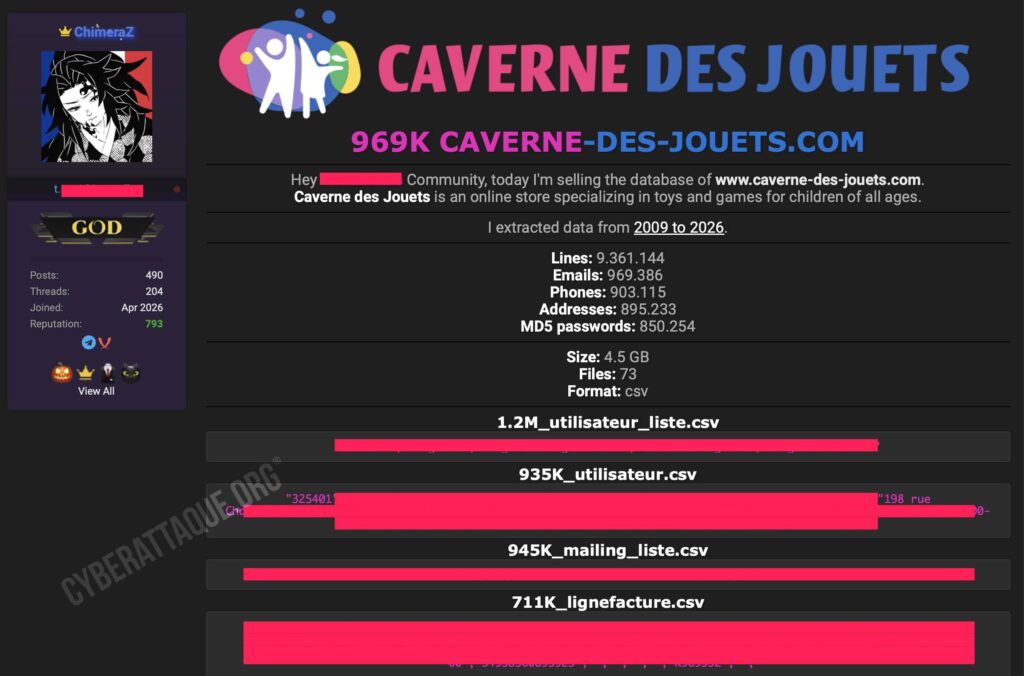
ChimeraZ revendique 9,3 millions de lignes et 4,5 Go de données
Dans une publication datée du 7 novembre 2026 à 10 h 52, ChimeraZ annonce la mise en vente d’une base de données attribuée au site caverne-des-jouets.com.
Selon le hacker, les informations auraient été extraites sur une période allant de 2009 à 2026. L’ensemble représenterait 4,5 Go de données réparties dans 73 fichiers CSV.
Le pirate avance les volumes suivants :
- 9 361 144 lignes réparties dans les différents fichiers ;
- 969 386 adresses email ;
- 903 115 numéros de téléphone ;
- 895 233 adresses postales ;
- 850 254 empreintes de mots de passe MD5 ;
- Des centaines de milliers de factures, de colis et d’emails envoyés.
Ces chiffres correspondent aux déclarations du cybercriminel et n’ont pas été vérifiés dans leur intégralité. Les 9,3 millions de lignes ne représentent pas nécessairement autant de personnes distinctes : un même client peut apparaître dans plusieurs fichiers, notamment ceux des commandes, des livraisons et des factures.
Notre analyse confirme des mots de passe MD5, des adresses et des commandes
Cyberattaque.org s’est procuré et a analysé neuf fichiers d’échantillons diffusés par ChimeraZ. Ils comprennent des extraits de comptes utilisateurs, de factures, de lignes de facturation, de colis, d’adresses de livraison et de courriers électroniques.
Le fichier consacré aux comptes clients contient 124 enregistrements exploitables, chacun associé à une adresse email et à une empreinte de mot de passe de 32 caractères hexadécimaux, compatible avec le format MD5.
Les informations observées comprennent notamment :
- Noms et prénoms des clients ;
- Adresses email et numéros de téléphone ;
- Adresses postales et informations de livraison ;
- Empreintes de mots de passe ;
- Dates d’inscription et de dernière connexion ;
- Factures, montants et références de commandes ;
- Produits achetés, quantités et prix ;
- Informations relatives aux expéditions et aux transporteurs ;
- Contenu de courriers électroniques envoyés aux clients.
L’analyse de l’échantillon révèle également des données anciennes. Certaines inscriptions remontent à août 2009, tandis que des dates de dernière connexion vont jusqu’au 22 octobre 2026.
Les extraits contiennent par ailleurs 124 factures, 124 lignes de facturation et 124 emails envoyés. Plusieurs fichiers présentent des données historiques, tandis que d’autres comportent des informations beaucoup plus récentes.
Aucune donnée complète de carte bancaire n’a été identifiée dans les échantillons examinés. Leur taille limitée ne permet toutefois pas d’exclure la présence d’autres informations dans la base revendiquée.
850 000 mots de passe MD5 : un risque de piratage d’autres comptes
La présence de mots de passe hachés avec un format compatible MD5 constitue l’un des aspects les plus préoccupants de cette affaire.
MD5 est un ancien algorithme de hachage qui n’est plus adapté à la protection des mots de passe. Il permet aux attaquants de tester très rapidement un grand nombre de combinaisons pour tenter de retrouver les mots de passe d’origine.
Parmi les 124 empreintes examinées, plusieurs valeurs identiques apparaissent sur des comptes différents. Les fichiers ne montrent pas de champ distinct correspondant à un sel individuel, sans permettre d’exclure définitivement l’existence d’un mécanisme supplémentaire.
Si les 850 254 empreintes revendiquées correspondent effectivement à des mots de passe MD5 récupérés sur le site, les conséquences pourraient dépasser largement La Caverne des Jouets. Les clients utilisant le même mot de passe sur leur messagerie ou d’autres services pourraient être exposés à des tentatives de connexion frauduleuses.
Le hacker affirme avoir déjà vendu les données à des spammeurs
Un autre élément attire particulièrement l’attention. Dans un échange concernant la vente des fichiers, ChimeraZ affirme que la base a déjà été vendue pour être utilisée dans des campagnes de spam.
Cette déclaration n’a pas pu être vérifiée indépendamment. Elle suggère néanmoins que les informations pourraient circuler auprès de plusieurs acteurs cybercriminels.
La présence des historiques de commandes et des coordonnées de livraison pourrait permettre de construire des escroqueries particulièrement crédibles. Un fraudeur pourrait notamment envoyer un faux message concernant une livraison de jouets, un remboursement ou un problème de paiement, en reprenant les véritables informations d’achat d’un client.
Les emails archivés dans les échantillons comprennent également des messages de confirmation de commande et d’inscription. Ces contenus pourraient faciliter l’imitation des communications officielles de la boutique.
À l’approche de Noël, une exploitation de ces informations dans des campagnes d’hameçonnage serait particulièrement préoccupante pour les clients qui effectuent leurs achats de cadeaux en ligne.
Une extraction massive revendiquée, sans confirmation de l’entreprise
La structure des fichiers examinés ressemble à celle d’une base de données de commerce électronique, avec des tables consacrées aux utilisateurs, factures, colis, adresses et communications.
Cette organisation pourrait correspondre à un export étendu des données de la boutique. Elle ne permet cependant pas de déterminer la méthode employée pour les récupérer. Une compromission de l’administration, l’exploitation d’une faille applicative ou un accès illégitime à la base constituent des scénarios possibles, mais non établis.
La présence de données allant jusqu’en octobre 2026 ne démontre pas non plus que l’intrusion s’est produite à cette date.
Au 8 novembre 2026, aucune confirmation publique de La Caverne des Jouets concernant cette revendication n’a été identifiée. Le volume total annoncé, l’origine précise des fichiers et les circonstances de leur récupération restent à établir.
Les échantillons analysés par Cyberattaque.org démontrent néanmoins qu’un ensemble structuré de données personnelles, de commandes et d’empreintes de mots de passe attribué à la boutique est déjà accessible à des tiers. Le risque est d’autant plus important que le pirate affirme avoir commencé à commercialiser ces informations pour des usages frauduleux.