Une importante fuite de données visant l’agence numérique française IMPAAKT révèle des informations extrêmement sensibles sur des milliers de salariés du secteur du nettoyage. Le 16 novembre 2026, le cybercriminel morphyn1337 a annoncé, au nom de LunarisSec, la divulgation de fichiers contenant des informations d’identité, des numéros de Sécurité sociale, des données de rémunération et des références à des documents administratifs et médicaux. Cyberattaque.org s’est procuré les fichiers et a identifié des données appartenant à l’environnement informatique du groupe de propreté T2MC, notamment ses sociétés Nickel, PEI et de nombreuses filiales Arc en Ciel. Le pirate revendique plus de 1,5 million d’enregistrements, un chiffre qui ne correspond toutefois pas au nombre réel de salariés concernés.
IMPAAKT est une agence digitale française implantée à Bezannes, près de Reims, dans la Marne. Elle propose des prestations de développement informatique, de création de sites internet, de marketing digital, d’hébergement et de maintenance. L’entreprise présente également la cybersécurité parmi ses domaines d’activité. Mais derrière la revendication visant son nom de domaine se cache une base informatique concernant un acteur bien différent : T2MC, un groupe français spécialisé dans la propreté industrielle et l’entretien des bâtiments, dont le siège se trouve à Croissy-Beaubourg, en Seine-et-Marne.
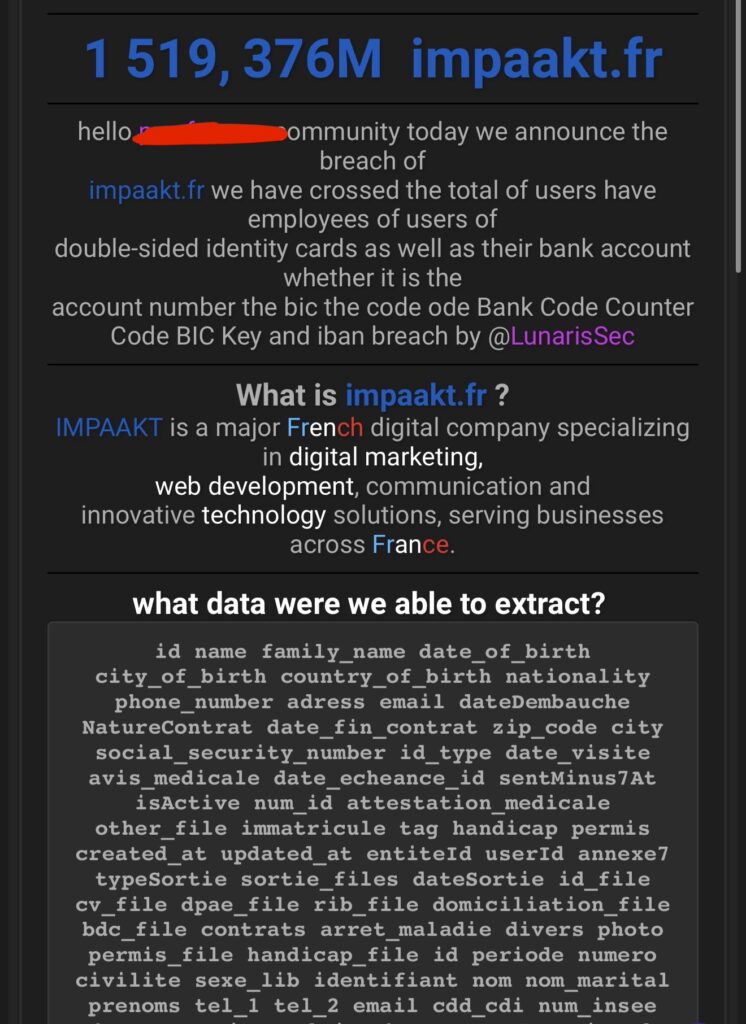
Une revendication publiée le 16 novembre par LunarisSec
Le lundi 16 novembre 2026 à 16 h 38, le compte morphyn1337 annonce la compromission d’IMPAAKT. La publication attribue l’opération au hacker LunarisSec et affirme que des données d’employés, des documents d’identité recto verso et des coordonnées bancaires ont été récupérés.
Le cybercriminel revendique un ensemble d’environ 298,6 Mo comprenant trois fichiers principaux :
- t2mc.sql : un export de base de données de plus de 264 Mo ;
- salarie.json : des fiches individuelles de salariés, pour un volume annoncé de 10,8 Mo ;
- cotisation_mutuelle.json : des informations relatives aux cotisations et à la rémunération, pour environ 23,7 Mo.
Le pirate annonce 1 519 376 personnes concernées. Mais l’examen détaillé des fichiers montre que ce nombre mélange des fiches de salariés, des opérations informatiques et de nombreuses lignes historiques répétées.
Il serait donc incorrect de présenter cette revendication comme une fuite concernant 1,5 million de salariés distincts.
Nickel, PEI et Arc en Ciel : les entreprises de nettoyage identifiées dans la base
L’analyse de l’export SQL permet d’identifier précisément les sociétés présentes dans les données. Une table interne intitulée « entites » répertorie 26 structures, dont plusieurs sociétés du groupe T2MC.
Parmi les entreprises de propreté identifiées figurent notamment :
- Nickel, spécialisée dans le nettoyage des bâtiments ;
- PEI, avec des références à ses agences d’Île-de-France et de Paris ;
- Arc en Ciel Santé ;
- Arc en Ciel Tertiaire ;
- Arc en Ciel Environnement ;
- Arc en Ciel Bourgogne ;
- Arc en Ciel Grand Est ;
- Arc en Ciel Grand Ouest ;
- Arc en Ciel Hauts de France ;
- Arc en Ciel Normandie ;
- Arc en Ciel Sud Est et Sud Ouest ;
- Arc en Ciel Bretagne, Centre et Rhône-Alpes ;
- Arc en Ciel Île-de-France Ouest et une seconde entité régionale ;
- Horizon Propreté et Services.
L’export contient également des références à d’autres structures, notamment Horizon Appro, Nuance Formation et Neo Pest Control, ainsi qu’à des entités historiques ou techniques.
Il s’agit donc d’un ensemble de données multi-entreprises, couvrant différentes activités et régions françaises. La présence d’une société dans cet export ne signifie cependant pas que ses propres infrastructures ont été directement piratées.
Les recherches effectuées par Cyberattaque.org confirment par ailleurs que T2MC constitue bien un groupe de sociétés de propreté présent sur le territoire national. Son site officiel présente notamment les différentes agences Arc en Ciel et leurs implantations régionales.
Plus de 11 000 fiches salariés dans l’export SQL
Cyberattaque.org a analysé les fichiers transmis et procédé à un comptage des enregistrements. L’export SQL contient 11 054 fiches dans sa table principale consacrée aux salariés.
Les informations observées comprennent notamment :
- Noms, prénoms et dates de naissance ;
- Villes et pays de naissance ;
- Nationalités ;
- Adresses postales et numéros de téléphone ;
- Adresses email lorsqu’elles sont renseignées ;
- Numéros de Sécurité sociale ;
- Dates d’embauche et de fin de contrat ;
- Types de contrats de travail ;
- Matricules internes et références aux sociétés employeuses ;
- Informations administratives relatives à la situation professionnelle.
Les données comprennent aussi bien des salariés actuels que des dossiers historiques. Les dates enregistrées ne permettent donc pas de considérer les 11 054 fiches comme autant d’employés travaillant actuellement dans le groupe.
Dans les 10 940 enregistrements exploitables du fichier JSON des salariés, Cyberattaque.org a notamment identifié 2 033 fiches comportant un numéro de Sécurité sociale renseigné, ainsi que plusieurs milliers d’informations relatives aux embauches et aux contrats.
Ces éléments confirment une exposition de données directement utilisables pour identifier des personnes et retracer une partie de leur parcours professionnel.
Des données de mutuelle, de salaires et de Sécurité sociale
Le deuxième ensemble particulièrement sensible concerne les informations de rémunération et de cotisation.
Le fichier « cotisation_mutuelle.json » contient 68 353 enregistrements associés à différentes périodes de paie et à plusieurs sociétés du groupe.
Notre analyse a notamment identifié :
- Noms, prénoms et noms maritaux ;
- Numéros de Sécurité sociale, dans un champ « num_insee » ;
- Types de contrats, notamment CDI et CDD ;
- Volumes horaires de travail ;
- Montants de salaire de base lorsqu’ils sont renseignés ;
- Montants associés aux calculs de cotisation ;
- Références aux différentes sociétés employeuses.
Sur les 68 353 lignes, Cyberattaque.org a relevé 7 569 valeurs distinctes non vides dans le champ des numéros de Sécurité sociale. Il s’agit de valeurs enregistrées dans la base, dont l’authenticité individuelle n’a pas été vérifiée.
Le nombre de lignes est supérieur au nombre de personnes, car un même salarié peut apparaître à plusieurs reprises au fil des périodes de cotisation.
Ces informations sont particulièrement sensibles lorsqu’elles sont associées aux identités et aux coordonnées personnelles. Elles pourraient notamment faciliter des tentatives de fraude administrative ou d’usurpation d’identité.
Accidents du travail, handicap et documents médicaux dans la base
L’analyse approfondie du fichier SQL révèle un autre périmètre préoccupant : plusieurs tables concernent directement la santé et la situation administrative des salariés.
Cyberattaque.org a notamment identifié 133 enregistrements dans une table consacrée aux accidents, ainsi que 90 fiches dans une table spécifique aux salariés en situation de handicap.
La structure de la base comprend des champs relatifs aux accidents du travail, à la nature des lésions, aux visites médicales et à certains justificatifs administratifs.
D’autres informations concernent les demandes d’embauche, les autorisations de travail, les titres de séjour et les procédures disciplinaires.
Ces données dépassent donc largement une simple liste d’employés. Elles touchent à des aspects de leur vie professionnelle et personnelle pouvant nécessiter une protection renforcée.
La base contient également des références à des arrêts maladie, des documents relatifs au handicap et des justificatifs utilisés dans la gestion des ressources humaines.
La présence de ces références ne démontre toutefois pas que tous les documents médicaux associés ont été récupérés.
Cartes d’identité et RIB : ce que montrent réellement les fichiers
Dans sa revendication, LunarisSec affirme également détenir des copies recto verso de cartes d’identité, des cartes Vitale et des relevés d’identité bancaire.
Les fichiers analysés permettent effectivement d’identifier des références à plusieurs catégories de documents :
- Copies de pièces d’identité ;
- Documents associés aux cartes Vitale ;
- Relevés d’identité bancaire ;
- Justificatifs de domicile ;
- Déclarations préalables à l’embauche ;
- Contrats de travail ;
- Justificatifs d’arrêt maladie ;
- Documents relatifs aux permis et au handicap.
Dans le fichier JSON des salariés, 457 fiches comportent une référence vers un document d’identité, 426 vers un RIB et 439 vers un contrat. Ces références correspondent à des chemins informatiques permettant de localiser des documents dans un système de gestion.
Les trois fichiers examinés ne comprennent cependant pas les documents PDF ou les images correspondant à ces chemins.
Il est donc possible de confirmer l’existence de références à ces documents, mais pas d’affirmer que l’intégralité de leurs contenus a été exfiltrée. Les numéros de compte, codes BIC et IBAN complets annoncés par le pirate ne sont pas authentifiés par cette seule analyse.
Un lien technique direct avec un sous-domaine d’IMPAAKT
L’analyse du fichier SQL permet d’aller plus loin dans la compréhension de la relation entre IMPAAKT et le groupe T2MC.
Des milliers d’enregistrements comportent des références à un environnement informatique accessible sous un sous-domaine d’IMPAAKT : engine.iris2.impaakt.fr.
Ces références apparaissent notamment dans des champs relatifs aux justificatifs de frais et à des fichiers liés aux opérations internes.
Cet élément établit un lien technique concret entre les données du groupe T2MC et une infrastructure identifiée par le nom de domaine d’IMPAAKT. Il va au-delà de la simple présence du nom de l’agence dans la revendication cybercriminelle.
Il reste cependant à déterminer si IMPAAKT hébergeait effectivement les données, développait l’application concernée, assurait sa maintenance ou intervenait dans plusieurs de ces missions.
La présence de ces références ne suffit pas à établir que les serveurs d’IMPAAKT ont été directement compromis. Une sauvegarde, un export de base de données ou un autre point d’accès pourrait également expliquer la récupération des fichiers.
Une base contenant également des clients et des informations commerciales
L’export SQL révèle que l’environnement concerné ne se limite pas à la gestion des salariés. Il comprend également des informations sur les clients, les sites de nettoyage, les contrôles qualité et certaines opérations financières.
Une table comporte 1 065 références de clients, parmi lesquelles figurent des noms d’organisations telles que Saint-Gobain, Equans/Bouygues, l’ONERA, le Centre Pompidou, l’aéroport Toulouse-Blagnac ou encore l’hôpital Saint-Antoine.
La présence de ces noms dans les fichiers ne signifie pas que ces établissements ont été piratés ou que leurs propres bases de données ont été récupérées. Elle montre uniquement qu’ils sont référencés dans l’environnement commercial étudié, sans permettre de confirmer le statut actuel des relations contractuelles.
Par ailleurs, l’export SQL comporte plus de 1,4 million d’enregistrements, dont une part considérable relève du contrôle qualité et des opérations internes.
Une seule table consacrée aux résultats des contrôles qualité représente environ 871 000 lignes.
Ce détail permet de comprendre pourquoi le volume revendiqué par LunarisSec ne doit pas être assimilé à un nombre de personnes victimes. Les différents fichiers comprennent de nombreuses répétitions, des données historiques et des enregistrements techniques.
Des données encore récentes, mais une date d’intrusion inconnue
Les données analysées ne correspondent pas uniquement à d’anciennes archives.
Le fichier des salariés contient des enregistrements modifiés jusqu’au 13 novembre 2026, soit trois jours avant la publication de la revendication.
L’export SQL porte également une date de génération du 16 novembre 2026 à 1 h 19.
Ces éléments indiquent la présence de données relativement récentes et d’un export constitué peu avant sa divulgation.
Ils ne permettent toutefois pas de déterminer à quel moment un cybercriminel a obtenu l’accès initial, ni de confirmer la méthode employée.
Un compte disposant de privilèges élevés, une faille dans une application métier ou la récupération d’une sauvegarde pourraient expliquer l’extraction. Aucune de ces hypothèses n’est établie à ce stade.
Des risques particulièrement importants pour les employés
La combinaison des informations exposées pourrait faciliter de nombreuses formes de fraude.
Les personnes concernées pourraient notamment être ciblées par de faux messages provenant prétendument de leur employeur, de leur mutuelle, de l’Assurance maladie ou d’un organisme administratif.
La connaissance d’un numéro de Sécurité sociale, d’une identité complète et d’informations professionnelles pourrait renforcer la crédibilité de ces tentatives d’usurpation.
L’exposition éventuelle de justificatifs bancaires ou de pièces d’identité présenterait des risques supplémentaires si leur récupération était confirmée.
Les informations relatives aux accidents du travail, au handicap ou à la situation administrative des salariés pourraient également entraîner des atteintes importantes à leur confidentialité.
Aucune exploitation frauduleuse des données concernées n’a encore été établie dans le cadre de cette enquête.
IMPAAKT et T2MC face à une fuite dont le périmètre reste à confirmer
Au 16 novembre 2026, aucune confirmation publique détaillant une intrusion chez IMPAAKT ou T2MC n’a été identifiée dans le cadre de cette enquête.
La revendication est attribuée à LunarisSec et diffusée par morphyn1337. Les fichiers analysés par Cyberattaque.org permettent cependant de confirmer la présence de données structurées appartenant à un environnement informatique lié aux sociétés du groupe T2MC.
Les 11 054 fiches salariés, les dizaines de milliers d’enregistrements de cotisations, les informations de santé au travail et les références à des documents d’identité et bancaires donnent à cette affaire une portée particulièrement sensible.