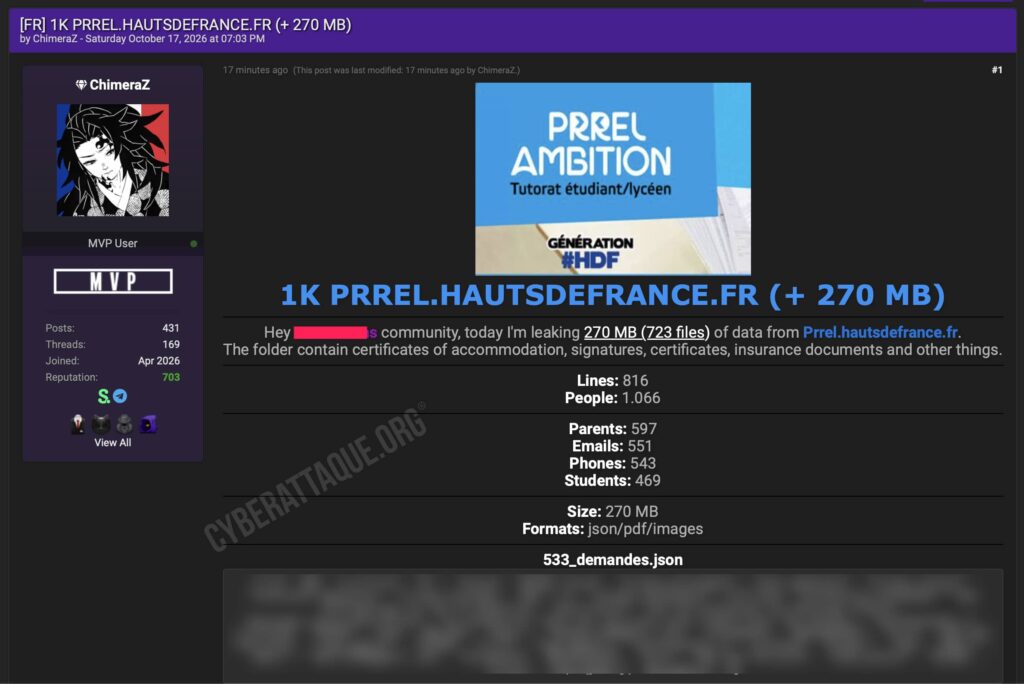
La Région Hauts-de-France apparaît une nouvelle fois dans les revendications du hacker ChimeraZ. Le pirate affirme avoir récupéré 270 Mo de données provenant de la plateforme PRREL, un service régional destiné à accompagner les lycéens et étudiants vers les études supérieures.
La fuite publiée le 17 octobre 2026 concernerait 1 066 personnes, dont 469 élèves et 597 parents ou représentants légaux. Elle comprendrait également 723 fichiers, avec des dossiers de candidature, attestations d’assurance, chartes signées et autres justificatifs transmis dans le cadre du dispositif.
Le PRREL accompagne notamment des lycéens en difficulté ou boursiers
Le Programme Régional de Réussite en Études Longues (PRREL) est porté par la Région Hauts-de-France avec plusieurs établissements d’enseignement supérieur. Il propose notamment du tutorat, une aide à l’orientation et un accompagnement pédagogique aux jeunes préparant leur entrée dans le supérieur.
La plateforme prrel.hautsdefrance.fr centralise les candidatures au dispositif. Les dossiers peuvent donc contenir des informations dépassant largement une simple identité ou une adresse email.
Les fichiers correspondent précisément aux chiffres avancés par le hacker
Cyberattaque.org s’est procuré les fichiers diffusés par ChimeraZ et a analysé leur contenu. Un premier export contient 533 demandes. Après dédoublonnage des noms présents dans ces dossiers, Cyberattaque.org retrouve bien 469 élèves différents, soit exactement le chiffre annoncé par le pirate.
Les données contiennent également 551 adresses email différentes et 543 numéros de téléphone différents, là encore exactement les volumes communiqués dans la revendication.
Un autre détail renforce la cohérence de l’ensemble : les 533 candidatures référencent au total 721 documents déposés. En ajoutant les deux fichiers JSON servant d’index aux données, on retombe précisément sur les 723 fichiers annoncés par ChimeraZ.
Orientation, difficultés scolaires et coordonnées des parents
Les dossiers exposent une quantité importante d’informations sur le parcours des élèves : niveau scolaire précédent et actuel, niveau d’études envisagé, études souhaitées, métier envisagé, origine de la candidature au dispositif et motivations personnelles.
Certains champs sont rédigés librement par les jeunes et peuvent révéler leurs difficultés dans certaines matières, leurs inquiétudes pour le baccalauréat ou Parcoursup et leurs projets professionnels.
Les représentants légaux sont également largement exposés avec leurs noms, prénoms, emails, téléphones et adresses postales complètes. Plusieurs demandes comportent les coordonnées des deux parents.
Des attestations d’assurance et des documents signés dans l’archive
Le deuxième ensemble analysé par Cyberattaque.org permet de comprendre ce qui se cache derrière les simples références aux documents. On y trouve notamment des chartes PRREL, attestations d’assurance scolaire et extrascolaire, attestations de responsabilité civile et justificatifs administratifs.
Certains documents comportent des dates de naissance, adresses personnelles, références de contrats d’assurance et informations concernant les responsables légaux. Des attestations d’hébergement apparaissent également dans les fichiers.
Plusieurs chartes sont destinées à être signées par l’élève et, lorsqu’il est mineur, par ses représentants légaux. La fuite ne concerne donc pas uniquement des données saisies dans un formulaire : de véritables documents administratifs transmis par les familles sont concernés.
Des documents de l’année scolaire 2026-2027
L’archive contient des dossiers provenant de plusieurs années scolaires, mais elle ne ressemble pas à une vieille sauvegarde abandonnée. Cyberattaque.org a notamment retrouvé des attestations valables pour l’année scolaire 2026-2027, dont certaines ont été établies en septembre 2026.
Les données semblent donc avoir été alimentées jusqu’à une période très proche de la publication de la fuite.
Les Hauts-de-France avaient déjà été frappés deux semaines plus tôt
Cette nouvelle revendication intervient seulement deux semaines après une cyberattaque majeure touchant déjà des données traitées pour la Région Hauts-de-France. Début octobre, la collectivité avait confirmé des compromissions chez deux de ses prestataires, Atexo et Docaposte.
ChimeraZ avait alors revendiqué deux ensembles particulièrement importants liés aux services régionaux : une base de 782 583 lignes concernant 708 068 personnes ainsi qu’environ 48 Go et 90 000 documents. La Région avait ensuite évoqué près de 545 000 personnes potentiellement concernées par les incidents chez ses prestataires.
Le même hacker cible donc aujourd’hui directement prrel.hautsdefrance.fr. Rien ne permet toutefois d’affirmer que les fichiers PRREL proviennent de la même compromission technique que les données diffusées début octobre.
La structure évoque un accès à la base et au stockage documentaire
Les données permettent de relier chaque candidature à ses pièces jointes grâce à des identifiants de demandes. Cette organisation évoque une extraction provenant directement de l’application : d’un côté les informations stockées dans la base, de l’autre les documents envoyés par les utilisateurs.
Une compromission du serveur, d’un compte disposant de privilèges importants, d’une API ou un défaut de contrôle d’accès pourraient expliquer une telle extraction. ChimeraZ ne communique cependant aucune information technique permettant de déterminer le point d’entrée utilisé.
Des mineurs et leurs familles désormais faciles à cibler
Le danger de cette fuite vient surtout de la richesse du contexte disponible. Un attaquant peut connaître l’identité d’un élève, son niveau scolaire, ses projets d’études, les coordonnées de ses parents et parfois le contenu de documents administratifs réels.
Ces informations permettraient de construire des attaques extrêmement crédibles en se faisant passer pour la Région, un lycée, une université, une compagnie d’assurance ou un responsable du PRREL.
Et contrairement à une simple liste d’emails, certaines informations exposées ne peuvent pas être changées après l’incident : une adresse peut être modifiée, mais le parcours scolaire d’un adolescent, son identité, sa date de naissance ou les informations familiales présentes dans ses anciens dossiers resteront exploitables pendant des années.