Les données personnelles de milliers de clients du groupe de concessions Grand Est Automobiles ont été diffusées par un cybercriminel. Le 13 novembre 2026, le hacker Alduin a publié une base attribuée au distributeur automobile alsacien. Cyberattaque.org s’est procuré les fichiers et a confirmé la présence de 2 540 fiches associant des clients à leurs véhicules, avec notamment les noms, adresses postales, numéros de téléphone et plaques d’immatriculation. Les informations concernent également plusieurs centaines de vendeurs du groupe.
Grand Est Automobiles est l’un des principaux groupes de distribution automobile en Alsace. Basé à Schiltigheim, près de Strasbourg, il dispose de 48 concessions et emploie environ 1 100 collaborateurs. Le réseau commercialise notamment des véhicules Peugeot, Citroën, Audi, Volkswagen, Cupra, Opel et Skoda. Il accompagne ses clients dans l’achat, l’entretien et le suivi de leurs véhicules.
Alduin diffuse des fichiers clients et vendeurs le 13 novembre
Dans une publication datée du 13 novembre 2026 à 17 h 38, Alduin annonce la diffusion de données attribuées au domaine grand-est-automobiles.fr.
Le cybercriminel évoque environ 2 500 enregistrements provenant des activités commerciales du groupe.
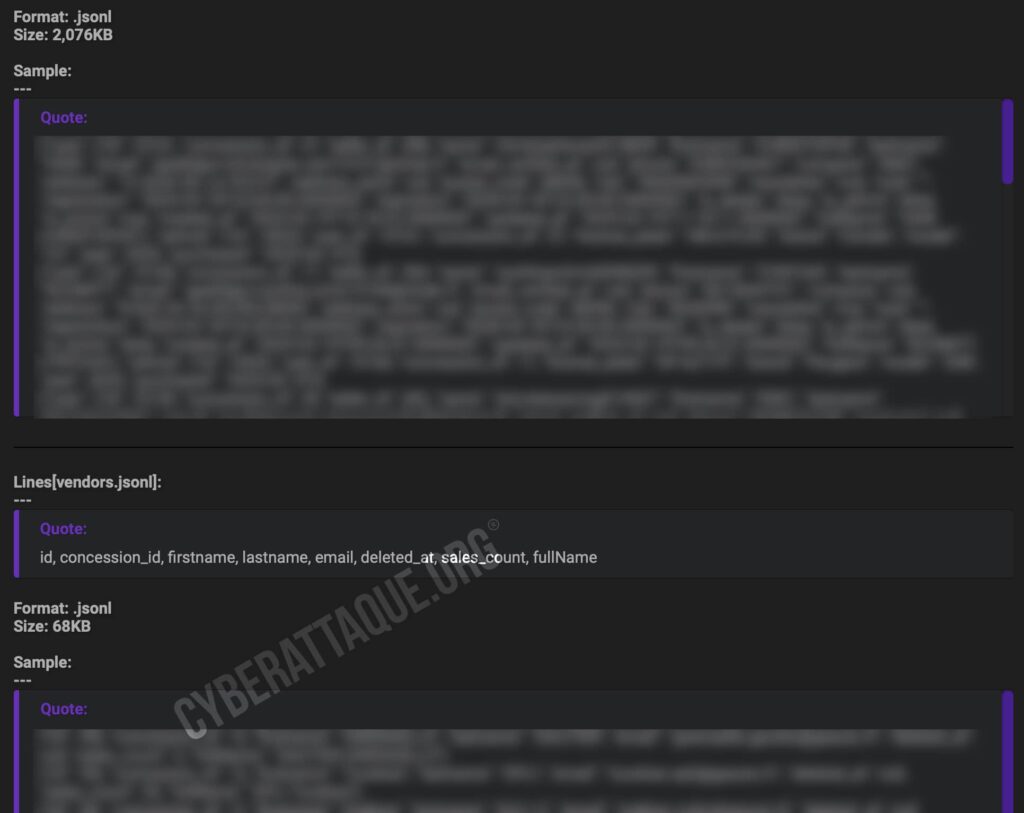
Cyberattaque.org a analysé les deux fichiers JSONL diffusés. Ils représentent environ 2,2 Mo et comprennent :
- 2 540 fiches associant des clients à des véhicules ;
- 2 512 identifiants clients distincts ;
- 2 525 plaques d’immatriculation distinctes ;
- 360 fiches de vendeurs ;
- Des références à 25 concessions dans le fichier clients et à 28 dans le fichier vendeurs.
Certains clients apparaissent plusieurs fois, notamment lorsqu’ils sont associés à plusieurs véhicules. Le nombre de 2 540 fiches ne correspond donc pas exactement au nombre de personnes concernées.
Plaques d’immatriculation, adresses et modèles des voitures dans la fuite
La particularité de cette fuite réside dans l’association directe entre les coordonnées personnelles des clients et les informations concernant leurs véhicules.
Notre analyse a permis d’identifier les catégories suivantes :
- Noms et prénoms des clients ;
- Adresses postales, codes postaux et communes ;
- Numéros de téléphone fixes ou mobiles ;
- Noms des entreprises pour certains clients professionnels ;
- Plaques d’immatriculation complètes ;
- Marques, modèles et années des véhicules ;
- Dates d’acquisition renseignées dans les fichiers ;
- Concessions et vendeurs associés aux dossiers ;
- Informations concernant l’inscription à un programme de fidélité.
Sur les 2 540 fiches examinées, 2 536 comportent un numéro de téléphone et 2 410 une adresse postale renseignée.
Les véhicules recensés comprennent notamment 1 563 Peugeot, 372 Audi, 135 Volkswagen et 108 Citroën. Les modèles les plus représentés sont les Peugeot 208, 2008 et 3008.
Les informations portent principalement sur des véhicules récents, même si certains modèles plus anciens apparaissent également dans les fichiers.
Des adresses email techniques liées à l’agence IZHAK
L’analyse des adresses email révèle une particularité importante : 2 538 des 2 540 fiches clients comportent une adresse utilisant le domaine izhak.fr.
Ces adresses présentent une structure technique reprenant notamment des éléments de l’identité des clients et leurs identifiants internes. Elles ne correspondent donc pas nécessairement à leurs véritables adresses de messagerie personnelles.
IZHAK est une agence digitale strasbourgeoise ayant travaillé sur les plateformes internet de Grand Est Automobiles. Elle présente publiquement le groupe parmi ses réalisations, notamment pour la création de sites de concessions et leur environnement numérique.
Un portfolio professionnel consacré à un projet de fidélité de Grand Est Automobiles décrit également une application développée avec le framework Laravel, permettant de gérer les membres, les offres et les avantages des concessionnaires.
Ces éléments sont cohérents avec la structure des fichiers diffusés, qui contiennent des références aux clients, vendeurs, concessions et inscriptions.
Ils ne permettent toutefois pas d’affirmer que les systèmes d’IZHAK ont été compromis ou que les données proviennent directement de ses infrastructures. L’origine exacte de l’extraction reste inconnue.
360 vendeurs identifiables et des informations sur leur activité
Le second fichier contient 360 fiches de vendeurs associés à différentes concessions du groupe.
Les informations comprennent les noms, prénoms, adresses email professionnelles, identifiants internes et références des concessions de rattachement.
Le fichier contient également un compteur de ventes associé à chaque vendeur, permettant de connaître une partie de son activité enregistrée dans l’application.
Parmi ces fiches, 354 utilisent une adresse email du domaine geauto.fr, correspondant à la messagerie professionnelle du groupe.
Les données comprennent également des comptes anciens : 87 fiches disposent d’une date de suppression renseignée, principalement entre 2023 et 2025.
Le rapprochement des identifiants présents dans les deux fichiers permet de relier la majorité des dossiers clients aux vendeurs associés. Cette organisation offre une vision détaillée des relations commerciales enregistrées dans l’outil.
Des données issues d’un environnement de fidélité automobile ?
La structure des fichiers apporte plusieurs indices sur leur origine possible.
Les fiches clients contiennent des champs relatifs aux inscriptions, aux dates d’expiration, aux abonnements aux communications commerciales et aux statuts des comptes.
Ces informations correspondent au fonctionnement d’un programme de fidélité ou d’un outil de suivi commercial des véhicules.
Grand Est Automobiles avait notamment annoncé en août 2022 l’évolution de son programme de fidélité, avec une nouvelle formule destinée à proposer des avantages personnalisés aux automobilistes.
Les enregistrements analysés comprennent des dates de création allant de 2023 à décembre 2025, ainsi que des références à des inscriptions commerciales antérieures.
Plusieurs dates d’expiration sont fixées en 2027 ou 2028, ce qui correspondrait à des droits ou avantages accordés pour plusieurs années.
L’hypothèse d’une extraction depuis une plateforme de fidélité est donc cohérente avec les données observées. Elle ne permet cependant pas de déterminer comment les fichiers ont été récupérés.
Une faille applicative, un compte disposant de droits élevés ou la récupération d’un export informatique pourraient expliquer cette exposition, sans qu’aucun de ces scénarios soit établi.
Des risques d’escroqueries ciblant directement les automobilistes
La combinaison d’une plaque d’immatriculation, d’une adresse personnelle et du modèle exact d’un véhicule peut faciliter des tentatives de fraude particulièrement crédibles.
Des cybercriminels pourraient notamment se faire passer pour un concessionnaire Grand Est Automobiles afin de contacter un client au sujet d’un entretien, d’une garantie ou d’une prétendue campagne de rappel.
La connaissance de la marque, du modèle, de l’année du véhicule et de son vendeur pourrait renforcer la crédibilité de ces sollicitations.
Les plaques d’immatriculation peuvent également présenter un risque d’usurpation, notamment lorsqu’elles sont associées à des informations permettant d’identifier le propriétaire ou l’utilisateur habituel du véhicule.
Les automobilistes concernés pourraient ainsi être exposés à de faux messages administratifs, à des demandes de paiement frauduleuses ou à des sollicitations imitant leur concession.
Aucun mot de passe, numéro de carte bancaire ou document d’identité n’a été identifié dans les deux fichiers examinés. Aucune utilisation frauduleuse des informations diffusées n’a été établie.
Une revendication sans confirmation officielle du groupe
Au 13 novembre 2026, aucune communication publique de Grand Est Automobiles confirmant cette revendication n’a été identifiée. Le groupe n’a pas précisé si une intrusion a été détectée dans ses systèmes ou dans ceux d’un prestataire.
Les informations analysées par Cyberattaque.org confirment néanmoins la diffusion de données structurées attribuées à son environnement commercial, comprenant plus de 2 500 fiches clients et 360 fiches de vendeurs.
La revendication intervient également dans une période délicate pour l’entreprise. Le 9 novembre, sa holding Hermitage France et plusieurs filiales commercialisant les marques du groupe Stellantis ont été placées en redressement judiciaire. Aucun élément ne permet toutefois d’établir un lien entre cette procédure et la divulgation des données.
La provenance exacte des fichiers, la date de leur éventuelle extraction et le périmètre des systèmes concernés restent à déterminer.
Cette affaire illustre les risques associés aux bases de fidélité et aux applications commerciales des concessionnaires automobiles : une seule extraction peut permettre de relier des milliers de clients à leurs coordonnées personnelles, leurs véhicules et leurs interlocuteurs professionnels.