Fiducial, groupe français présent dans l’expertise comptable, la banque, le droit, l’informatique et les services aux entreprises, est visé par une revendication de fuite de données du groupe cybercriminel LAMASHTU.
Les attaquants affirment avoir récupéré environ 65 Go de données représentant près de 80 000 fichiers. L’archive contiendrait des dossiers judiciaires, financiers et patrimoniaux particulièrement sensibles couvrant principalement la période 2022 à 2026.
Des dossiers complets de recouvrement et de procédures judiciaires
Selon LAMASHTU, les fichiers proviendraient notamment d’un environnement utilisé pour le recouvrement de créances, les procédures d’exécution, les inscriptions hypothécaires et différentes actions judiciaires.
Les cybercriminels revendiquent la présence de jugements, injonctions de payer, assignations, saisies bancaires, saisies de véhicules, procédures immobilières et dossiers hypothécaires.
Certains dossiers contiendraient l’intégralité de la procédure : demande initiale, actes judiciaires, preuves de signification et mesures d’exécution.
Pièces d’identité, IBAN et patrimoine des débiteurs
La revendication évoque également des données personnelles très sensibles sur des milliers de particuliers. Les fichiers comprendraient notamment des cartes d’identité, permis de conduire, adresses, RIB, IBAN, noms de banques et informations sur les titulaires de comptes.
LAMASHTU affirme aussi avoir récupéré des informations permettant de connaître les dettes, échéanciers, paiements déjà effectués, soldes restant dus, contrats de crédit et financements de certaines personnes ou entreprises.
Des biens immobiliers et procédures de saisie également revendiqués
Les données comprendraient également des documents fonciers et immobiliers permettant d’associer des particuliers à certains biens : références cadastrales, parcelles, propriété, hypothèques, évaluations ou procédures de saisie.
Le croisement de ces informations pourrait donc permettre de reconstituer une partie particulièrement précise de la situation financière, judiciaire et patrimoniale des personnes concernées.
URSSAF, pharmacies et entreprises apparaîtraient aussi dans l’archive
LAMASHTU affirme également disposer de nombreux échanges avec l’URSSAF, notamment autour de cotisations, historiques de paiement et procédures de recouvrement.
Des dossiers concernant des pharmacies et différentes entreprises seraient également présents, avec des informations opérationnelles et financières liées à leurs activités ou à leurs procédures.
Des documents judiciaires publiés comme preuves
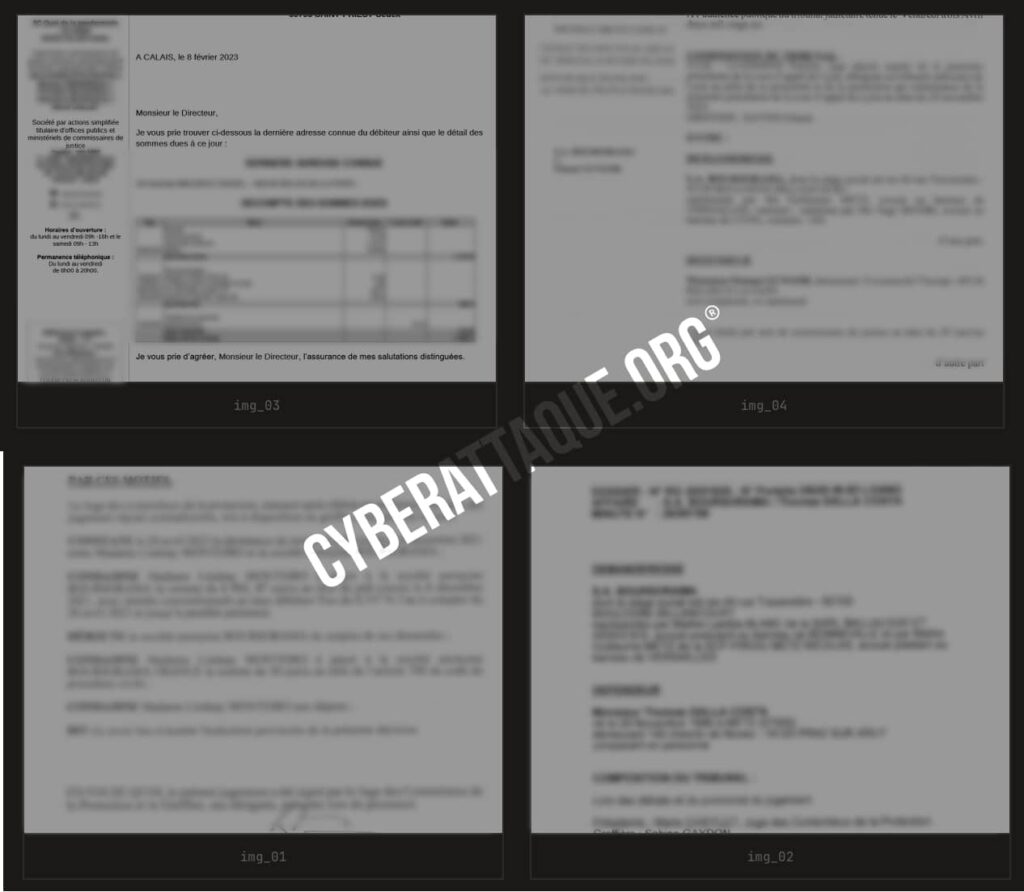
LAMASHTU a publié plusieurs documents pour appuyer sa revendication. Cyberattaque.org a notamment observé un document provenant de Sinequae, société de commissaires de justice, ainsi que plusieurs décisions judiciaires impliquant Boursorama et des particuliers.
Ces quelques fichiers constituent uniquement un échantillon de l’archive revendiquée et ne permettent pas, à eux seuls, de déterminer précisément la provenance des quelque 80 000 documents annoncés.
Une publication annoncée pour le 7 octobre
LAMASHTU a publié sa revendication le 26 septembre 2026 et menace de diffuser les données le 7 octobre à midi si ses exigences ne sont pas satisfaites.
À ce stade, les 65 Go et 80 000 fichiers restent des volumes revendiqués par le groupe cybercriminel. Fiducial n’a pas, dans les éléments dont dispose Cyberattaque.org, confirmé publiquement l’étendue de la fuite.
Un risque majeur de fraude et d’usurpation d’identité
La nature des données annoncées rend cette revendication particulièrement sensible. Des dossiers combinant pièces d’identité, coordonnées bancaires, dettes, décisions judiciaires et patrimoine immobilier pourraient être utilisés pour préparer des fraudes extrêmement ciblées.
Les personnes concernées pourraient notamment être visées par des tentatives de phishing, d’usurpation d’identité, de fraude bancaire ou de faux recouvrement, avec des messages reprenant des informations exactes issues de leurs propres dossiers.