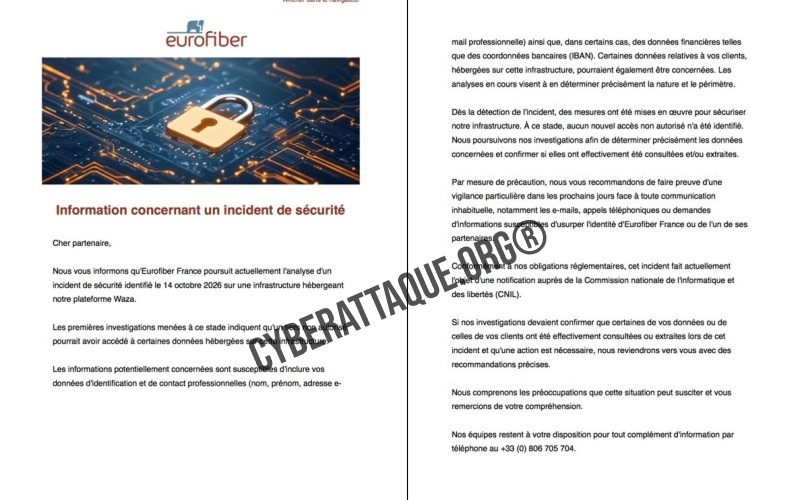
Eurofiber France informe actuellement certains de ses partenaires d’un nouvel incident de sécurité identifié le 14 octobre 2026. Selon un email, dont Cyberattaque.org s’est procuré une copie, signé par sa directrice générale Frédérique Liaigre, un tiers non autorisé pourrait avoir accédé à des données présentes sur une infrastructure hébergeant une plateforme baptisée Waza.
L’incident est encore en cours d’analyse, mais Eurofiber évoque déjà des informations particulièrement sensibles : noms, prénoms, adresses email professionnelles et, dans certains cas, coordonnées bancaires au format IBAN. Des données relatives aux clients de ses partenaires pourraient également être concernées.
Eurofiber ne sait pas encore si les données ont été extraites
Le groupe reste très prudent sur la portée réelle de l’incident. Ses premières investigations indiquent qu’un acteur non autorisé pourrait avoir accédé à certaines informations, mais l’entreprise cherche encore à déterminer si celles-ci ont effectivement été consultées ou récupérées.
Eurofiber précise avoir sécurisé l’infrastructure concernée dès la détection de l’incident. À la date du courrier, aucun nouvel accès non autorisé n’avait été identifié.
L’entreprise a également procédé à une notification auprès de la CNIL, conformément aux obligations applicables lorsqu’une violation de données personnelles est susceptible de présenter un risque pour les personnes concernées.
Des partenaires, mais potentiellement aussi leurs propres clients
Le courrier transmis par Eurofiber est adressé à ses partenaires. Un passage élargit toutefois sensiblement le périmètre potentiel : l’opérateur indique que certaines données relatives aux clients de ces partenaires, lorsqu’elles sont hébergées sur l’infrastructure concernée, pourraient elles aussi être touchées.
À ce stade, Eurofiber n’indique ni le nombre de partenaires concernés, ni le nombre de personnes ou d’entreprises dont les informations sont présentes dans l’environnement affecté.
Le rôle précis de la plateforme Waza n’est par ailleurs pas détaillé dans la communication et Cyberattaque.org n’a pas identifié de documentation publique suffisamment précise permettant d’établir exactement quelles fonctions ou quels volumes de données y sont centralisés.
L’IBAN change nettement le niveau de risque
Un IBAN seul ne permet normalement pas de vider un compte bancaire. Associé à l’identité d’un professionnel, son entreprise, son adresse email et la connaissance d’une relation commerciale réelle avec Eurofiber, il devient néanmoins un excellent matériau pour préparer une fraude beaucoup plus crédible.
Un attaquant pourrait par exemple se faire passer pour Eurofiber, un fournisseur ou un partenaire afin de demander la validation d’un changement de coordonnées bancaires, l’ouverture d’un document ou le règlement d’une fausse facture.
Eurofiber recommande justement à ses partenaires d’être particulièrement attentifs aux emails, appels téléphoniques ou demandes inhabituelles prétendant provenir de l’entreprise ou de l’un de ses partenaires.
Eurofiber avait déjà subi une fuite de données en novembre 2025
Ce nouvel incident intervient moins d’un an après une autre cyberattaque officiellement reconnue par Eurofiber France.
Le 13 novembre 2025, l’opérateur avait détecté une compromission de sa plateforme de gestion des tickets ainsi que du portail client de son activité cloud. Cette précédente attaque avait touché Eurofiber France et plusieurs de ses marques régionales, dont Eurafibre, FullSave, Netiwan et Avelia.
Eurofiber avait ensuite confirmé qu’une vulnérabilité logicielle avait permis à l’attaquant de réaliser des injections SQL et d’utiliser des appels API pour extraire des informations.
Les données concernées comprenaient alors notamment des informations d’identification, le contenu de tickets et certaines pièces jointes. Eurofiber avait précisé à l’époque que les coordonnées bancaires n’étaient pas touchées.
MFA, WAF, rotation des clés : de nombreuses mesures avaient pourtant été annoncées
À la suite de l’incident de 2025, Eurofiber avait détaillé plusieurs mesures de renforcement : authentification multifacteur obligatoire, chiffrement des jetons API, rotation des clés et mots de passe, restriction des API par adresse IP, déploiement d’un pare-feu applicatif et multiplication des audits et tests d’intrusion.
Il serait cependant incorrect d’en déduire que ces protections ont échoué dans le cas présent. Rien ne permet pour l’instant d’établir un lien technique entre les deux incidents, et la plateforme Waza peut reposer sur une infrastructure et des composants totalement différents de ceux compromis en 2025.
Un acteur majeur de la fibre professionnelle en France
Eurofiber est un important fournisseur européen d’infrastructures numériques présent notamment en France, aux Pays-Bas, en Belgique, en Allemagne et au Luxembourg. En France, le groupe fournit principalement de la fibre optique et des services de connectivité aux entreprises, opérateurs et partenaires télécoms.
Son réseau français permet de raccorder directement ou indirectement une très grande partie des entreprises du territoire. Le groupe s’appuie également sur plusieurs activités issues notamment d’Eurafibre, FullSave, Netiwan et Avelia.
Le périmètre réel de Waza devient désormais la question centrale
À ce stade, le sujet n’est donc pas de déterminer si Eurofiber a subi une interruption de son réseau : la communication porte avant tout sur la confidentialité des informations hébergées sur l’infrastructure Waza.
Les investigations devront maintenant répondre à trois questions essentielles : combien de partenaires sont concernés, quelles données de leurs clients étaient présentes sur la plateforme et surtout si l’attaquant a réellement extrait ces informations.
La présence potentielle d’IBAN rend cette clarification particulièrement importante. En attendant les résultats de l’analyse, Eurofiber demande déjà à son écosystème professionnel de considérer toute sollicitation inhabituelle avec une vigilance renforcée.