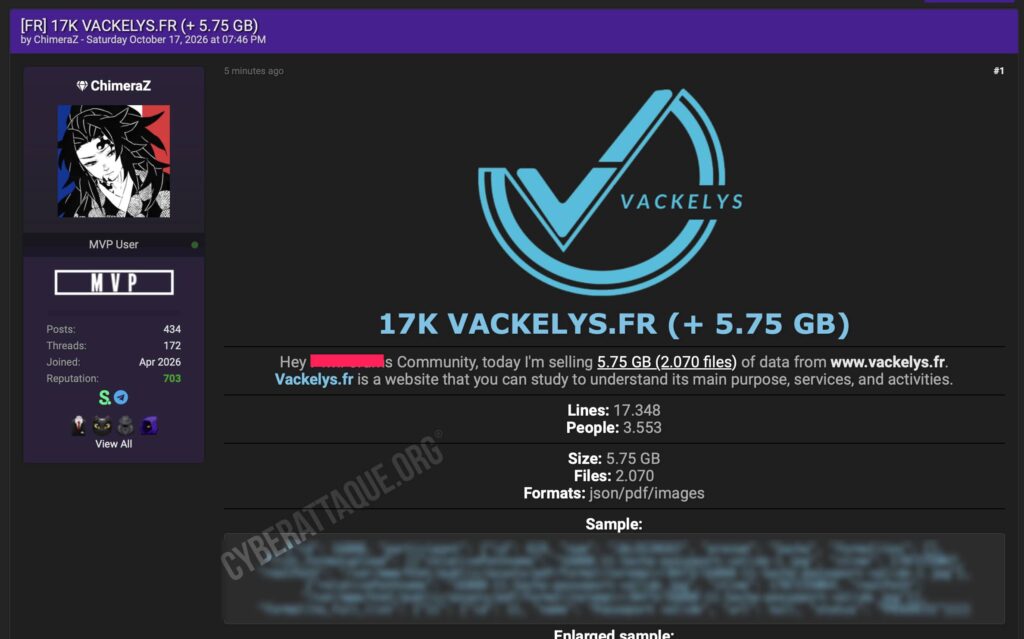
Des passeports, cartes d’identité, RIB, documents de Sécurité sociale et certificats médicaux figurent dans une nouvelle fuite revendiquée par le hacker ChimeraZ. La cible : Vackelys, une plateforme française utilisée pour gérer les inscriptions à des colonies de vacances, stages sportifs, séjours linguistiques et classes de découverte.
Le pirate affirme avoir récupéré 17 348 lignes concernant 3 553 personnes, accompagnées de 2 070 fichiers pour un volume total de 5,75 Go. L’ensemble est proposé à la vente depuis le 17 octobre 2026.
Vackelys centralise précisément les documents nécessaires aux séjours
Développé par CUBIQ, une société du groupe AXALTIS, Vackelys est un logiciel web destiné notamment aux organisateurs de séjours pour enfants. La plateforme gère les réservations, les participants, leurs représentants légaux, les paiements et les documents administratifs nécessaires avant un départ.
La documentation officielle de Vackelys indique elle-même que son « dossier de voyage » peut centraliser fiches sanitaires, attestations d’assurance maladie, cartes européennes d’assurance maladie, cartes d’identité, passeports, autorisations de sortie du territoire et certificats médicaux. Les familles peuvent directement envoyer ces pièces depuis leur espace personnel.
L’échantillon contient réellement des centaines de références à ces documents
Cyberattaque.org s’est procuré les échantillons diffusés par ChimeraZ. Nous avons notamment analysé 950 dossiers de participants. Ils correspondent à 779 identifiants de participants différents, confirmant qu’une même personne peut apparaître dans plusieurs lignes.
Dans ce seul échantillon, les fichiers effectivement référencés comprennent notamment 54 cartes d’identité, 48 passeports, 30 documents liés à la vaccination, 22 autorisations parentales de sortie du territoire, 21 attestations de droits à l’Assurance maladie, 20 cartes européennes d’assurance maladie et 12 certificats médicaux.
La présence d’un document dans les formalités d’un dossier ne signifie pas systématiquement qu’il a été transmis. Mais de nombreux enregistrements contiennent bien un chemin vers un fichier PDF ou une image réellement téléversée sur la plateforme.
Des mineurs avec leurs données de santé et celles de leurs parents
La nature des documents rend cette fuite particulièrement préoccupante. Cyberattaque.org a pu consulter des exemples d’autorisations de sortie du territoire concernant des mineurs. Ces formulaires contiennent notamment identité, date et lieu de naissance de l’enfant, identité du parent, adresse familiale, téléphone, email et signature.
D’autres pièces sont encore plus sensibles. Un dossier d’inscription à un séjour comporte une véritable fiche sanitaire avec allergies, antécédents, hospitalisations, traitements, vaccinations et informations sur l’état de santé de l’enfant.
Des certificats médicaux concernant des enfants apparaissent également, ainsi que des attestations de droits à l’Assurance maladie comportant des numéros de Sécurité sociale.
Des RIB associés aux cautions de 500 euros
Les données financières sont elles aussi concernées. Une formalité baptisée « Caution (500€) » apparaît dans la quasi-totalité des 950 lignes étudiées. Plusieurs des documents correspondants analysés par Cyberattaque.org sont directement des relevés d’identité bancaire contenant titulaire, adresse, IBAN et BIC.
La combinaison est particulièrement dangereuse : une même infrastructure peut donc associer l’identité d’un participant ou de ses parents avec des documents d’identité, informations médicales et coordonnées bancaires.
Les fichiers étaient encore alimentés en septembre 2026
Il ne s’agit pas uniquement d’anciens dossiers archivés. Dans l’échantillon analysé, les horodatages associés aux pièces envoyées s’étendent de mars à septembre 2026. Le fichier le plus récent observé est daté du 21 septembre 2026, moins d’un mois avant la revendication.
Plusieurs documents concernent directement des séjours organisés pendant l’été 2026. Certains formulaires et autorisations restent même valables jusqu’en 2027.
Les Compagnons des Jours Heureux apparaissent dans plusieurs dossiers
Les fichiers montrent également que les personnes concernées ne sont pas nécessairement des clients directs de Vackelys. Plusieurs documents proviennent par exemple des Compagnons des Jours Heureux (CJH), une association organisant depuis plusieurs décennies des séjours de vacances pour des jeunes.
C’est cohérent avec le fonctionnement de Vackelys : le logiciel est utilisé par des organisateurs de séjours qui y centralisent ensuite les données et documents de leurs propres participants. Le périmètre pourrait donc concerner plusieurs structures clientes de la plateforme, même si l’échantillon disponible ne permet pas encore d’en dresser une liste exhaustive.
Des chemins internes du serveur apparaissent directement dans les données
La structure technique des enregistrements est également intéressante. Plusieurs lignes contiennent non seulement le nom du fichier, mais également son chemin absolu sur le serveur, sous une forme de type /var/www/html/public/assets/pdf/formaliterempir/..., ainsi qu’un horodatage.
Cela évoque davantage une extraction depuis l’application, sa base de données ou une API interne qu’un simple scraping du site public. Le fait que le chemin comporte le répertoire « public » ne permet toutefois pas d’affirmer que ces documents étaient directement accessibles sur Internet sans authentification.
Une faille de contrôle d’accès, un compte compromis, une API insuffisamment protégée ou un accès direct au stockage documentaire pourraient expliquer l’extraction. ChimeraZ ne fournit cependant aucun élément technique permettant de déterminer le point d’entrée utilisé.
Pour des mineurs, certains documents resteront sensibles pendant des années
Contrairement à un mot de passe, une copie de passeport, une ancienne signature, une date de naissance ou un numéro de Sécurité sociale ne peuvent pas simplement être remplacés après une fuite.
Ces informations peuvent faciliter des usurpations d’identité, fraudes bancaires, faux messages adressés aux parents ou tentatives de phishing en se faisant passer pour l’organisateur d’un séjour. Dans le cas des mineurs, les autorisations parentales et fiches sanitaires exposent en plus des informations sur toute la cellule familiale.
À ce stade, Cyberattaque.org n’a identifié aucune confirmation publique de Vackelys ou de CUBIQ. Les 3 553 personnes et les 2 070 fichiers restent donc des volumes revendiqués par ChimeraZ. Mais les échantillons suffisent déjà à montrer que la fuite porte sur des documents administratifs bien réels et, pour certains, extrêmement sensibles.