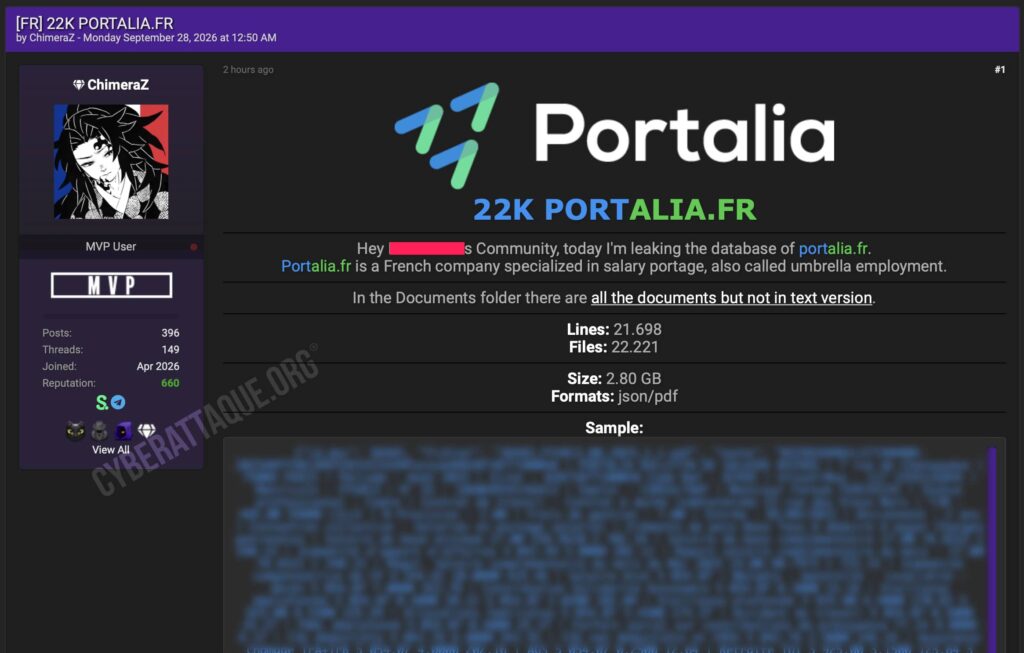
Portalia, entreprise française spécialisée dans le portage salarial, fait l’objet d’une importante fuite de données revendiquée ce 28 septembre 2026. Le hacker ChimeraZ affirme diffuser environ 2,8 Go de données, comprenant 21 698 enregistrements et 22 221 fichiers.
La nature des documents rend l’incident particulièrement sensible : l’échantillon publié contient notamment un bulletin de salaire avec numéro de Sécurité sociale, adresse personnelle, rémunération, prélèvement à la source, statut professionnel et informations liées au contrat de travail.
Portalia gère la paie de consultants indépendants
Portalia est une société de portage salarial. Ce modèle permet à des consultants et freelances de réaliser leurs missions de manière autonome tout en bénéficiant du statut de salarié. L’entreprise prend notamment en charge les contrats, la facturation, les déclarations sociales et la paie.
Cette activité implique naturellement le traitement d’informations administratives et financières particulièrement sensibles sur les salariés portés.
Des bulletins de salaire parmi les fichiers
Cyberattaque.org s’est procuré l’échantillon diffusé. Celui-ci contient le contenu d’un bulletin de salaire au format PDF. Sans reproduire les informations personnelles de la victime, le document comporte notamment :
- nom, prénom et adresse postale ;
- numéro de Sécurité sociale ;
- matricule salarié ;
- type de contrat et statut professionnel ;
- date d’entrée et ancienneté ;
- taux journalier et frais de gestion ;
- salaire brut, net imposable et net payé ;
- cotisations sociales et patronales ;
- taux et montant du prélèvement à la source.
22 221 fichiers revendiqués
ChimeraZ affirme que le dossier consacré aux documents contient 22 221 fichiers. Les formats annoncés sont principalement du JSON et du PDF, pour un volume total d’environ 2,8 Go.
Le hacker évoque également 21 698 lignes. Ces chiffres ne permettent cependant pas de déterminer le nombre de personnes concernées : un même salarié peut disposer de nombreux bulletins, contrats ou autres documents au fil du temps.
Le numéro de Sécurité sociale augmente fortement les risques
La présence du NIR, plus communément appelé numéro de Sécurité sociale, associée à l’identité, l’adresse et aux informations professionnelles constitue un risque important pour les victimes.
Ces données peuvent faciliter des tentatives d’usurpation d’identité, de fraude administrative ou de phishing extrêmement personnalisé. Les informations figurant sur un bulletin de salaire peuvent notamment permettre à un fraudeur de se faire passer de manière crédible pour un employeur, un organisme social, une banque ou l’administration fiscale.
Des informations financières très précises
La fuite peut également révéler le niveau de rémunération des salariés, leur taux journalier, leurs frais professionnels, leurs cotisations et leur taux d’imposition. Des informations qui n’ont normalement aucune vocation à devenir publiques.
L’échantillon montre un bulletin correspondant à une période de paie en 2025. La publication ne permet toutefois pas encore de déterminer la période exacte couverte par l’ensemble des 22 221 fichiers.
Une fuite bien plus sensible qu’une simple base clients
Contrairement à de nombreuses fuites composées uniquement de noms, e-mails et téléphones, celle revendiquée chez Portalia touche potentiellement au cœur des dossiers administratifs des salariés.
Le volume exact de personnes concernées reste à établir, tout comme la méthode utilisée pour obtenir les données. Les éléments publiés permettent en revanche de confirmer la présence d’au moins certains documents de paie contenant des données personnelles, sociales et financières particulièrement sensibles.