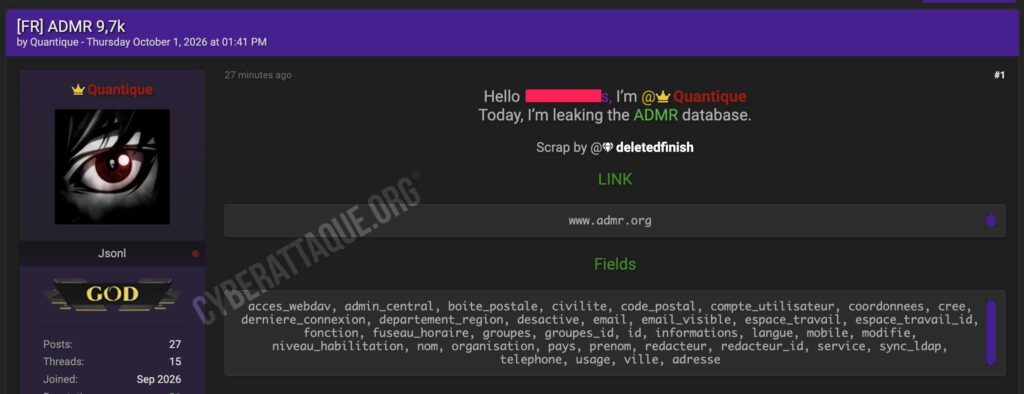
L’ADMR fait de nouveau l’objet d’une importante exposition de données. Le hacker Quantique annonce la diffusion d’une base contenant environ 9 700 fiches, dont la collecte aurait été réalisée par un utilisateur utilisant le pseudonyme deletedfinish.
L’ADMR est l’un des principaux réseaux français de services à la personne et d’aide à domicile. Son organisation repose sur de nombreuses associations et fédérations départementales réparties sur le territoire, avec des salariés et bénévoles intervenant notamment auprès de personnes âgées, handicapées ou fragilisées.
Des comptes liés à l’intranet et aux fédérations départementales
Cyberattaque.org s’est procuré le fichier diffusé. Celui-ci contient des noms, prénoms, adresses email, identifiants de comptes, fonctions, organisations, villes et adresses, mais surtout de nombreuses informations décrivant le fonctionnement interne des comptes ADMR.
Les enregistrements sont associés à différentes fédérations départementales et structures du réseau ADMR. On retrouve notamment des fonctions comme bénévole, responsable de secteur, assistante technique, secrétaire, présidente ou président, ainsi que des comptes rattachés à l’Union nationale et à différentes fédérations locales.
Groupes, LDAP, WebDAV et droits d’administration apparaissent dans le fichier
La base contient également des éléments beaucoup plus techniques : espaces de travail, groupes d’appartenance, identifiants de groupes, synchronisation LDAP, statut du compte ainsi que des indicateurs concernant des accès WebDAV ou des droits d’administration centrale.
Certains groupes portent directement des intitulés liés à l’intranet complet, aux abonnés d’une fédération, à la rédaction ou encore aux utilisateurs inactifs. Ces informations permettent donc de comprendre assez précisément le rôle de certains comptes dans l’environnement interne de l’organisation.
Aucun mot de passe n’apparaît parmi les champs analysés par Cyberattaque.org. La présence des identifiants de comptes, fonctions et informations relatives aux habilitations reste néanmoins particulièrement sensible pour préparer des attaques ciblées.
Quantique évoque un scraping, mais l’origine exacte reste inconnue
Quantique présente l’extraction comme un « scrap » réalisé par deletedfinish, sans expliquer quelle interface ou quel service aurait permis de récupérer les informations.
Au regard de la nature des données, il ne s’agit pas simplement d’une liste de coordonnées publiques : le fichier contient des informations propres à la gestion des utilisateurs, des espaces de travail et des droits internes. Il reste toutefois impossible de déterminer si elles proviennent d’une API, d’un annuaire accessible, d’un espace insuffisamment protégé ou d’un autre mécanisme.
Une première fuite de 5 280 comptes avait déjà été révélée en avril
Cette publication intervient moins de six mois après une première fuite concernant l’ADMR. Le 11 avril 2026, Cyberattaque.org avait documenté l’exposition de 5 280 comptes de salariés et bénévoles, alors revendiquée par le hacker Cybernox.
Cette première base présentait déjà une structure très proche, avec des identités, coordonnées, fonctions, organisations, espaces de travail, groupes et informations relatives aux habilitations LDAP. La similitude entre les deux ensembles pose donc la question d’une nouvelle extraction du même environnement ou d’une extension de données déjà exposées.
Il n’est cependant pas possible, avec les seuls éléments disponibles, d’affirmer que les 9 700 fiches correspondent à autant de nouvelles personnes qui n’étaient pas présentes dans la fuite d’avril.
Une cartographie idéale pour préparer du phishing interne
La combinaison des identités, emails, fonctions, fédérations et groupes d’accès peut permettre de construire des campagnes de phishing particulièrement crédibles en se faisant passer pour un collègue, une fédération départementale ou un service de l’ADMR.
Les informations techniques peuvent également aider à identifier les personnes occupant des fonctions sensibles ou disposant de droits particuliers, augmentant le risque de vol d’identifiants et d’usurpation d’identité professionnelle.
À ce stade, le volume d’environ 9 700 fiches reste revendiqué par Quantique. Les données dont dispose Cyberattaque.org sont cohérentes avec une extraction de comptes liés à l’environnement interne de l’ADMR, mais l’organisation n’a pas encore confirmé publiquement cette nouvelle exposition ni son origine.