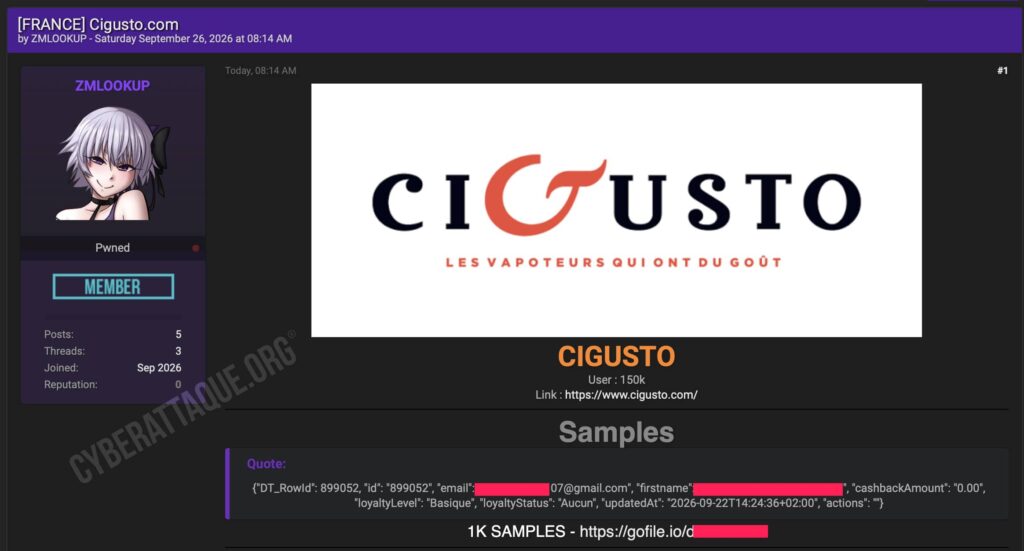
Cigusto, réseau français spécialisé dans la cigarette électronique et les produits de vapotage, fait l’objet d’une nouvelle revendication de fuite de données. Le hacker ZMLOOKUP affirme avoir récupéré les informations d’environ 150 000 utilisateurs de l’enseigne.
L’échantillon diffusé contient des noms, prénoms, adresses e-mail, mais également plusieurs informations directement liées au programme de fidélité de Cigusto, comme le montant de cashback disponible ou le statut du client.
Un important réseau français spécialisé dans la vape
Cigusto est une enseigne française spécialisée dans la vente de cigarettes électroniques, e-liquides et accessoires de vapotage. Lancé en 2013, le réseau dispose aujourd’hui de plus de 200 boutiques en France ainsi que d’un site de vente en ligne.
L’entreprise exploite également un programme de fidélité permettant notamment à ses clients d’accumuler des avantages et du cashback lors de leurs achats.
Identité, e-mail et données de fidélité
Cyberattaque.org s’est procuré les échantillons associés à la revendication. Les profils observés comportent notamment :
- un identifiant interne ;
- le nom et le prénom ;
- l’adresse e-mail ;
- le montant de cashback associé au profil ;
- le niveau de fidélité ;
- le statut du programme de fidélité ;
- la date de dernière mise à jour de la fiche.
Des données particulièrement récentes
Un élément attire particulièrement l’attention : les données diffusées ne semblent pas provenir d’une vieille sauvegarde abandonnée. Dans l’échantillon, certaines fiches ont été mises à jour le 22 septembre 2026, soit seulement quelques jours avant la mise en vente de la base.
Cette proximité temporelle renforce la crédibilité d’une extraction récente, même si la méthode utilisée pour accéder aux données n’est pas détaillée par ZMLOOKUP.
Le programme de fidélité donne davantage de contexte aux données
La fuite ne se résume pas à une simple liste d’adresses e-mail. Les champs liés au cashback et au statut de fidélité permettent de confirmer qu’une personne dispose d’une relation commerciale avec Cigusto et donnent potentiellement une indication sur l’activité de son compte.
Il faut toutefois rester prudent : les fichiers diffusés ne montrent pas, à ce stade, le détail des produits achetés. Ils ne permettent donc pas d’affirmer quels produits de vapotage ont été commandés par chaque personne ni de déduire directement ses habitudes de consommation.
Un risque évident de phishing ciblé
Pour les personnes concernées, le principal risque est celui d’un phishing personnalisé. Un attaquant connaissant le nom, l’adresse e-mail et l’existence d’un compte Cigusto pourrait envoyer un faux message évoquant des points fidélité, un cashback à récupérer, une promotion ou une prétendue opération sur le compte.
La présence d’un montant de cashback réel pourrait rendre certaines tentatives particulièrement crédibles si cette information était utilisée dans le message frauduleux.
150 000 utilisateurs revendiqués mais aucun mot de passe visible
ZMLOOKUP annonce environ 150 000 utilisateurs, mais ne fournit pas dans sa publication de détail supplémentaire permettant de confirmer l’intégralité de ce volume.
Aucun mot de passe, numéro de téléphone, adresse postale ou donnée bancaire n’apparaît dans les champs communiqués avec l’échantillon. La revendication porte pour le moment principalement sur des données d’identité, de contact et de fidélité.
La méthode ayant permis d’obtenir ces informations n’est pas précisée et aucune confirmation publique de Cigusto n’est disponible à ce stade. Cyberattaque.org ne reproduit volontairement aucune identité ni adresse e-mail figurant dans les données diffusées.