Des milliers de fiches de livraison attribuées au transporteur français Ciblex circulent désormais sur un forum cybercriminel. Le 12 novembre 2026, un hacker utilisant le pseudonyme shin0bi a annoncé la diffusion d’une base contenant 3 091 enregistrements. Cyberattaque.org s’est procuré l’archive et a identifié des informations relatives à des livraisons professionnelles vers des magasins E.Leclerc, des opticiens, des cliniques et différents établissements. Les données comprennent notamment des noms de destinataires, des adresses, des coordonnées téléphoniques et des instructions de livraison.
Fondé en 1977, Ciblex est un transporteur français spécialisé dans la livraison express entre professionnels, dont le siège se trouve à Ivry-sur-Seine, dans le Val-de-Marne. L’entreprise intervient notamment dans la santé, l’optique, l’industrie et l’automobile. Elle revendique environ 2 000 clients professionnels et 300 000 colis livrés quotidiennement, avec des services permettant notamment de livrer avant l’ouverture des établissements.
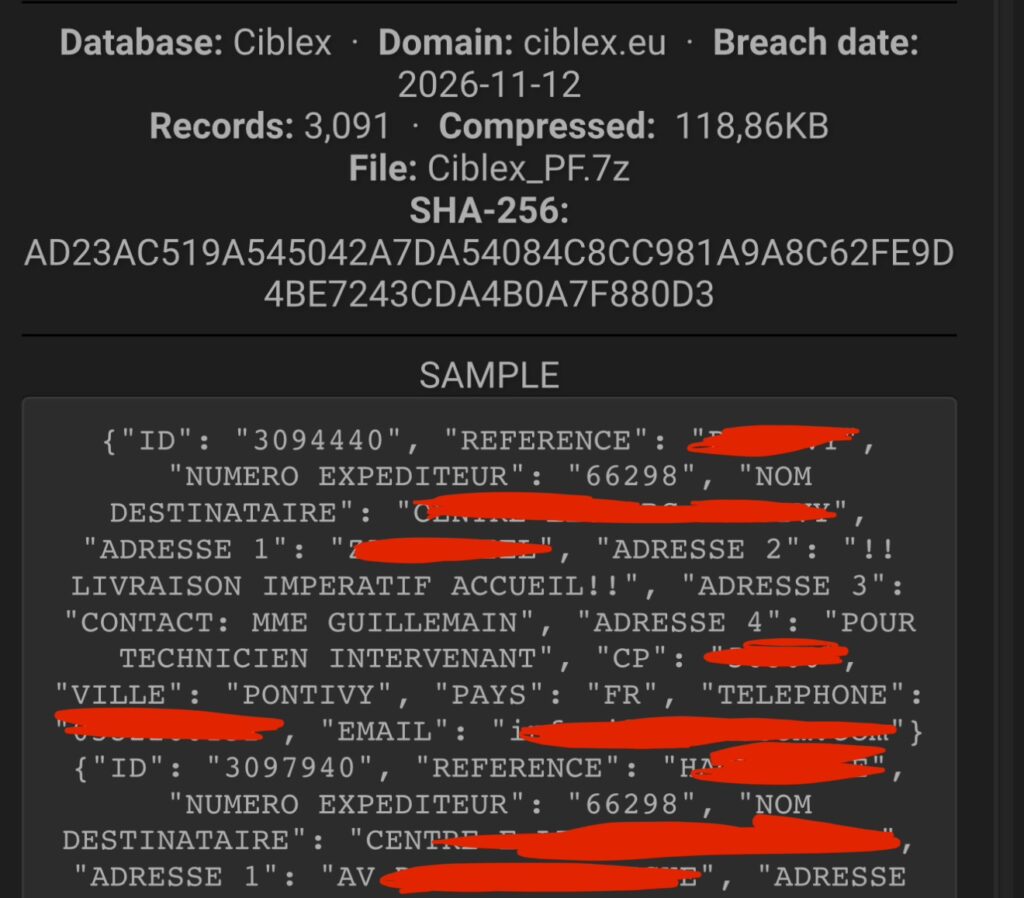
Shin0bi publie une base attribuée aux expéditions de Ciblex
Dans une publication datée du 12 novembre 2026 à 4 h 10, le hacker shin0bi annonce avoir mis à disposition une base de données attribuée au domaine ciblex.eu.
Le fichier, nommé Ciblex_PF.7z, représente environ 119 Ko compressés. Le pirate annonce 3 091 enregistrements contenant des informations relatives aux expéditeurs et aux destinataires de colis.
Cyberattaque.org a analysé l’archive diffusée. Son empreinte SHA-256 correspond exactement à celle publiée par le hacker, permettant de confirmer qu’il s’agit bien du même fichier.
Après décompression, l’archive contient un fichier JSONL d’environ 1,07 Mo comprenant 3 090 enregistrements valides, soit un de moins que le volume annoncé.
Les 3 090 fiches possèdent chacune un identifiant distinct. Elles correspondent à des enregistrements d’expédition, et non nécessairement à autant de personnes différentes.
Des milliers d’adresses et de coordonnées professionnelles dans les fichiers
Notre analyse confirme la présence de 13 champs d’informations par enregistrement, permettant d’identifier les destinations et certaines modalités des livraisons.
Les données observées comprennent notamment :
- Identifiants et références des expéditions ;
- Numéros de compte expéditeur ;
- Noms des entreprises et établissements destinataires ;
- Adresses postales complètes, codes postaux, villes et pays ;
- Numéros de téléphone des contacts associés aux livraisons ;
- Adresses email professionnelles et certains contacts individuels ;
- Consignes de livraison, notamment les lieux de réception et les personnes à contacter.
Sur les 3 090 fiches analysées, 2 118 comportent une adresse email renseignée et 1 935 un numéro de téléphone. Après déduplication, l’analyse fait apparaître 773 adresses email et 723 numéros de téléphone distincts.
Les fichiers comportent également 11 numéros d’expéditeur différents et 2 560 intitulés de destinataires distincts. La grande majorité des enregistrements concerne la France, avec 3 058 fiches, tandis qu’une trentaine mentionne d’autres pays ou territoires.
E.Leclerc, Afflelou et des cliniques apparaissent dans les données
L’identité de certains destinataires constitue l’un des éléments les plus intéressants de cette fuite.
Notre analyse a identifié 753 enregistrements dont le nom du destinataire mentionne E.Leclerc. Ces fiches correspondent notamment à des livraisons destinées à différents centres commerciaux et magasins du réseau.
Plusieurs instructions font référence à la réception de marchandises ou à des interventions techniques au sein des établissements.
Un rapprochement intéressant apparaît également dans les coordonnées : 1 041 enregistrements comportent une adresse utilisant le domaine econocom.com, fréquemment associée aux destinataires E.Leclerc dans les fichiers examinés.
Ces informations évoquent des opérations de livraison de matériel ou d’équipements destinés à des interventions techniques. Elles ne permettent cependant pas d’identifier avec certitude le donneur d’ordre de chaque expédition.
Il est également intéressant de rappeler qu’Infomil, filiale informatique du Mouvement E.Leclerc, assure le déploiement et la maintenance de solutions informatiques utilisées dans plusieurs centaines de magasins. Les fichiers contiennent des références de contact qui semblent associées à cet environnement professionnel, sans démontrer une compromission d’Infomil.
Le secteur de l’optique apparaît également dans les données. Nous avons notamment identifié 473 enregistrements comportant une adresse email utilisant le domaine afflelou.net.
Enfin, 133 fiches de destinataires comportent le terme « clinique », montrant la présence d’établissements de santé dans les informations diffusées.
Ces références ne signifient pas que les systèmes informatiques d’E.Leclerc, d’Afflelou ou des établissements de santé ont été piratés. Elles montrent uniquement que des informations relatives à des opérations logistiques les concernant figurent dans l’archive.
Des instructions de livraison qui pourraient faciliter des usurpations
Un élément particulier concerne les champs complémentaires des adresses. Plusieurs centaines d’enregistrements contiennent des consignes précisant les modalités de réception des marchandises, notamment les accueils, les lieux de dépôt et les contacts à solliciter.
Dans certains cas, ces informations peuvent permettre de connaître l’organisation pratique d’une livraison dans un établissement professionnel.
Des individus malveillants pourraient exploiter ces données pour se faire passer pour un transporteur, un fournisseur ou un technicien de maintenance. La connaissance d’une référence d’expédition, du destinataire et des consignes associées pourrait rendre une sollicitation frauduleuse plus crédible.
Les coordonnées compromises pourraient également être utilisées pour envoyer de fausses notifications de livraison, demander des frais supplémentaires ou tenter de récupérer d’autres informations professionnelles.
Aucun mot de passe, numéro de carte bancaire ou dossier médical de patient n’a été identifié dans les enregistrements analysés. Aucune exploitation frauduleuse de ces informations n’est établie à ce stade.
La provenance des fichiers soulève plusieurs questions
La présence du nom de Ciblex dans la revendication ne démontre pas que les infrastructures du transporteur ont été directement compromises.
Les fichiers pourraient provenir d’un export de données logistiques, d’un environnement utilisé par un client professionnel ou d’un système informatique permettant de préparer et de suivre les expéditions.
Un autre élément mérite attention : les 3 090 enregistrements examinés sont associés à seulement 11 numéros de compte expéditeur. Cette concentration pourrait correspondre à des données provenant d’un nombre limité de comptes professionnels plutôt qu’à une extraction générale des systèmes du transporteur.
Les fichiers ne contiennent aucune date d’expédition permettant de déterminer précisément leur ancienneté. La date du 12 novembre 2026 correspond donc à la publication de la revendication, et non à une date d’intrusion établie.
Il n’est pas davantage possible de déterminer si les informations ont été récupérées grâce à une vulnérabilité informatique, des identifiants compromis ou un accès non autorisé à une sauvegarde.
Une fuite vérifiée, mais aucune cyberattaque directe confirmée chez Ciblex
Au 12 novembre 2026, aucune confirmation publique de Ciblex concernant cette revendication n’a été identifiée. Le transporteur n’a pas communiqué sur une éventuelle intrusion dans ses systèmes ni sur l’origine des informations diffusées.
L’analyse menée par Cyberattaque.org confirme néanmoins l’existence d’un fichier structuré de 3 090 enregistrements contenant des informations professionnelles et certaines données personnelles liées à des expéditions.
La correspondance de l’empreinte SHA-256 avec celle annoncée par shin0bi confirme l’identité de l’archive analysée, mais ne constitue pas une preuve de son origine informatique.
Le nombre d’entreprises réellement concernées, la provenance des données et les circonstances de leur divulgation restent donc à établir.
Cette affaire illustre un risque souvent sous-estimé dans la logistique professionnelle : une fuite de données d’expédition peut révéler les coordonnées de nombreux établissements, leurs relations logistiques et certaines consignes de réception, sans nécessiter la divulgation de documents commerciaux ou de mots de passe.