Cave Coste confirme avoir été victime d’une cyberattaque ayant entraîné la divulgation d’adresses email et de mots de passe de ses clients, conservés en clair dans un ancien fichier. L’incident, survenu entre août et début septembre 2026, a été officiellement reconnu par l’entreprise le 3 octobre 2026.
Le problème concerne potentiellement toutes les personnes ayant créé un compte client avant le 30 juillet 2026, y compris celles qui n’utilisent plus le service. Le nombre exact de comptes concernés n’a pas été communiqué.
Cave Coste est un caviste français installé à Tournon-sur-Rhône, en Ardèche. Depuis 2003, l’entreprise propose une sélection de vins de la vallée du Rhône, commercialisés notamment sur son site de vente en ligne cavecoste.com.
Une faille exploitée entre août et début septembre 2026
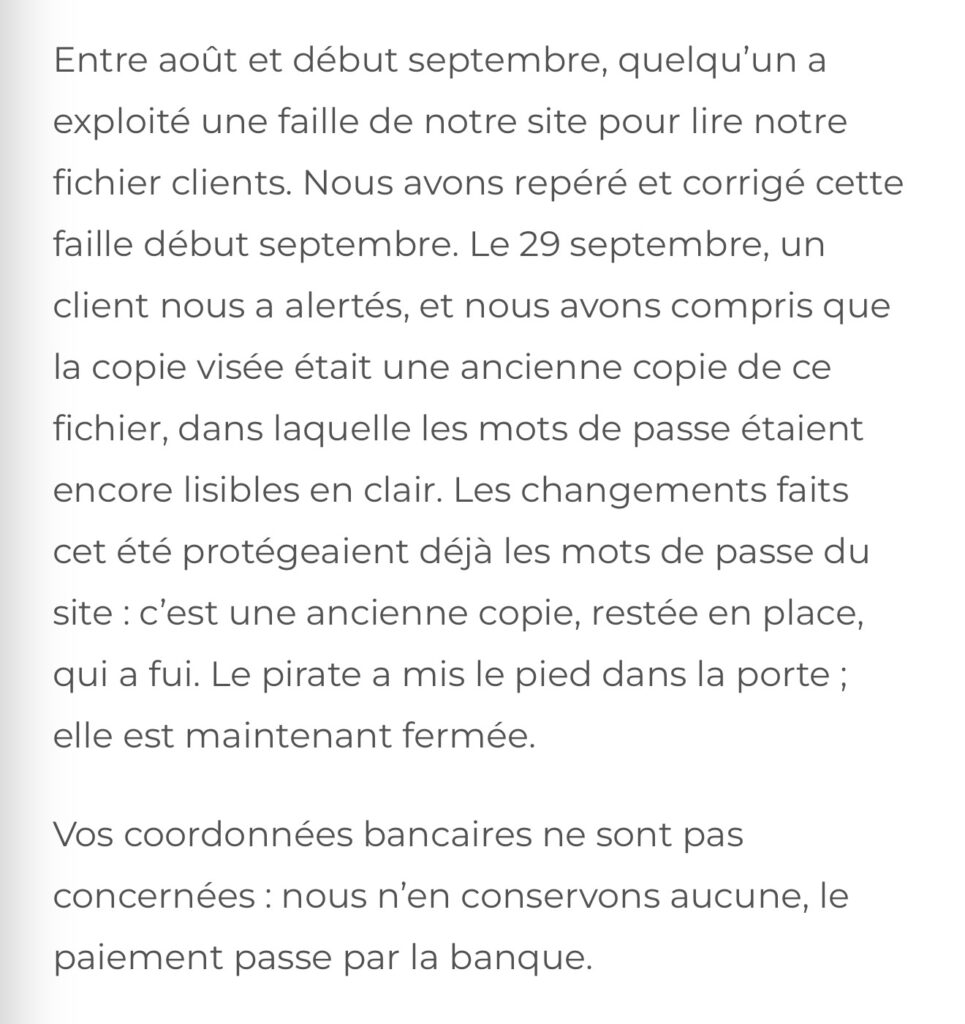
Dans une communication officielle publiée le 3 octobre, Jean-Louis Coste-Clément, responsable de Cave Coste, explique qu’une personne malveillante a exploité une vulnérabilité du site pour accéder à un fichier contenant des informations clients.
La faille a été détectée et corrigée début septembre 2026. Mais l’entreprise n’avait pas encore mesuré toute la portée de l’incident.
Le 29 septembre, un client a alerté Cave Coste. Cette information a permis à l’entreprise de comprendre que les données récupérées provenaient d’une ancienne copie de son fichier clients.
Des mots de passe en clair dans un ancien fichier
C’est le point le plus préoccupant de cette cyberattaque : les mots de passe présents dans le fichier dérobé étaient directement lisibles, sans protection cryptographique.
Cave Coste précise pourtant avoir renforcé la sécurité des mots de passe durant l’été 2026. Sur son site actuel, ceux-ci sont désormais stockés sous une forme protégée.
Le problème provenait donc d’une ancienne copie du fichier clients restée accessible malgré ces changements.
Cette situation illustre un risque important : sécuriser une application ne suffit pas si d’anciennes copies de données sensibles restent conservées sans protection équivalente. Un attaquant peut alors récupérer des informations que le système principal protège pourtant correctement.
Tous les comptes créés avant le 30 juillet 2026 sont concernés
Selon l’entreprise, l’incident concerne les personnes possédant un compte Cave Coste créé avant le 30 juillet 2026.
Les anciens clients sont également concernés, même lorsqu’ils n’utilisent plus leur compte depuis plusieurs années.
Les données dont l’exposition est confirmée comprennent :
- Les adresses email associées aux comptes clients ;
- Les mots de passe en clair présents dans l’ancien fichier.
L’entreprise ne précise pas si d’autres informations personnelles, comme les noms, adresses postales ou historiques de commandes, figuraient également dans le fichier copié.
Elle affirme en revanche qu’aucune donnée bancaire n’est concernée, les informations de paiement étant directement traitées par son partenaire bancaire sans être conservées par Cave Coste.
Un risque de piratage sur d’autres sites utilisant le même mot de passe
La divulgation de mots de passe en clair représente un risque particulièrement élevé pour les personnes concernées.
Un attaquant disposant d’une adresse email et de son mot de passe peut essayer de se connecter directement au compte Cave Coste, mais également tester ces mêmes identifiants sur d’autres services.
Les conséquences peuvent être beaucoup plus graves lorsque le mot de passe est également utilisé pour accéder à une messagerie électronique, un réseau social ou un autre compte personnel.
La compromission d’une messagerie peut notamment permettre de réinitialiser les mots de passe de nombreux autres services associés à cette adresse.
Cave Coste recommande donc aux personnes concernées de modifier immédiatement leur mot de passe, sur son site mais aussi sur tous les services où celui-ci a été réutilisé.
La faille corrigée et l’incident déclaré à la CNIL
Cave Coste indique avoir corrigé la vulnérabilité, supprimé les anciennes copies de fichiers et déclaré l’incident à la CNIL.
Les clients dont l’adresse email était connue ont été informés individuellement. L’entreprise a également publié un avis sur son site afin d’alerter les anciens utilisateurs qu’elle ne pouvait plus contacter directement.
Le responsable de Cave Coste affirme que les mots de passe actuellement conservés sur le site bénéficient désormais d’une protection les rendant illisibles.
Le nombre de comptes compromis et la date exacte de l’extraction restent inconnus. L’entreprise ne précise pas non plus si les informations dérobées ont été diffusées publiquement ou uniquement récupérées par l’attaquant.
Cette cyberattaque met surtout en évidence les dangers des anciennes copies de bases de données conservant des mots de passe non protégés. Même après une amélioration de la sécurité d’un site, ces fichiers peuvent rester une cible particulièrement intéressante pour les cybercriminels.