À quelques semaines de Noël, une série de cyberattaques frappe l’écosystème des cartes-cadeaux. Illicado, Smartbox, Runa, Bidali ou encore Plutus : depuis la mi-octobre 2026, plusieurs entreprises ont été confrontées à des intrusions, des tentatives de fraude ou d’importantes perturbations de leurs services. En France, 15 000 cartes-cadeaux Illicado ont notamment été compromises, tandis que Smartbox a confirmé un accès non autorisé à l’une de ses plateformes. Cyberattaque.org a recoupé les différentes communications disponibles pour comprendre cette succession d’incidents qui touche un marché particulièrement stratégique à l’approche des fêtes.
Derrière une simple carte-cadeau numérique se cache parfois une somme de plusieurs centaines d’euros, immédiatement utilisable chez un commerçant. Pour les cybercriminels, ces produits présentent un intérêt particulier : ils permettent potentiellement de transformer un accès informatique frauduleux en valeur financière.
Depuis plusieurs semaines, le secteur traverse une période particulièrement sensible. Certains fournisseurs reconnaissent des intrusions, d’autres évoquent des campagnes de fraude ou suspendent leurs services par précaution. Plusieurs entreprises décrivent même des attaques visant les infrastructures qui permettent d’émettre et de distribuer automatiquement des cartes-cadeaux.
À ce stade, rien ne permet d’affirmer que tous ces incidents sont liés ou qu’ils sont l’œuvre d’un même groupe de pirates. Leur accumulation révèle néanmoins une pression importante sur les entreprises de ce secteur, alors que débute la période commerciale la plus importante de l’année.
Illicado : 15 000 cartes-cadeaux compromises en France
Le cas d’Illicado constitue l’un des exemples les plus concrets de cette menace en France.
Le 1er novembre 2026, le spécialiste français de la carte-cadeau multienseigne est victime d’une cyberattaque ciblant son service de génération de documents PDF. Un individu parvient à contourner les protections informatiques et à récupérer frauduleusement des copies de cartes-cadeaux numériques commandées par des entreprises en 2025 et 2026.
Au total, 15 000 cartes-cadeaux numériques sont concernées. L’entreprise a confirmé cette information à l’AFP, quelques jours après la révélation de l’incident.
Les cartes compromises disposaient encore d’un solde et étaient notamment destinées à des salariés ou bénéficiaires de dispositifs professionnels. L’opération présentait donc un risque financier immédiat : avec les informations nécessaires à leur utilisation, un attaquant aurait potentiellement pu dépenser leur valeur avant les véritables détenteurs.
Illicado assure néanmoins qu’aucune des cartes concernées n’a pu être utilisée frauduleusement. Elles ont été désactivées et remplacées par de nouvelles cartes créditées du solde restant. L’entreprise affirme qu’aucun bénéficiaire n’a subi de perte financière.
L’incident a également fait l’objet d’une notification à la CNIL. Il démontre qu’un système chargé de produire ou de délivrer des cartes-cadeaux peut devenir une cible directe, indépendamment d’une compromission des moyens de paiement traditionnels.
Cyberattaque.org avait détaillé cette intrusion dans notre enquête publiée le 5 novembre.
Smartbox : une nouvelle intrusion à l’approche de Noël
Quelques jours plus tard, c’est Smartbox qui confirme un incident de cybersécurité.
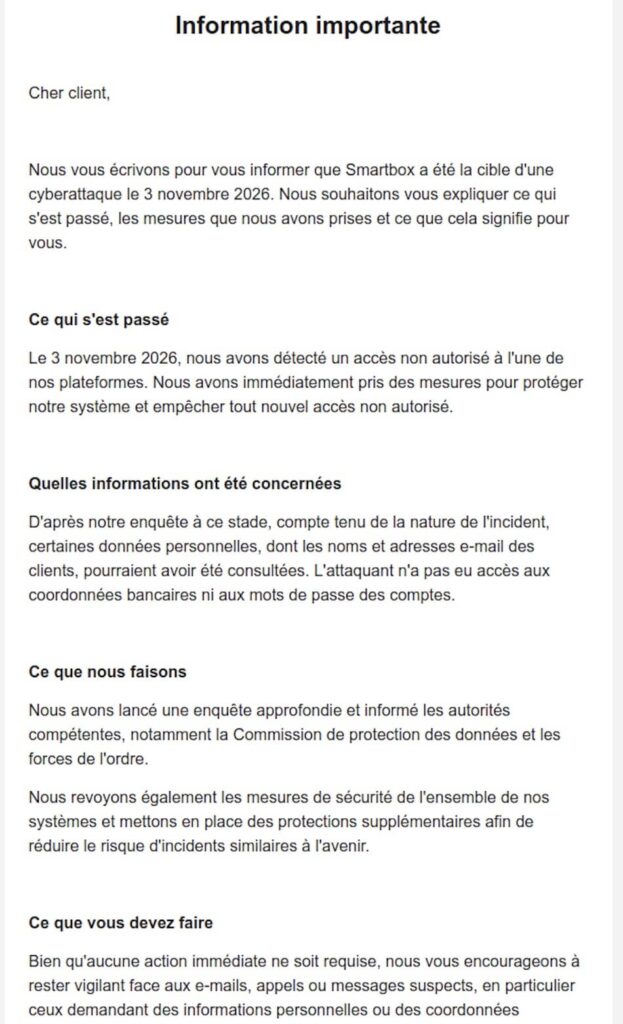
Le spécialiste des coffrets et expériences cadeaux indique avoir détecté, le 3 novembre 2026, un accès non autorisé à l’une de ses plateformes informatiques.
Selon sa communication aux clients, des noms et des adresses électroniques pourraient avoir été consultés par l’attaquant. Smartbox assure en revanche que les mots de passe et les coordonnées bancaires n’ont pas été compromis.
L’entreprise a engagé des mesures de sécurisation et informé les personnes susceptibles d’être concernées. Le nombre exact de clients potentiellement touchés reste inconnu.
Cette intrusion intervient après une précédente affaire révélée par Cyberattaque.org en juin 2026. Plus de 60 000 comptes et 200 000 enregistrements contractuels figuraient alors dans des données attribuées au groupe, diffusées sur un espace fréquenté par des cybercriminels.
Contrairement à l’incident de novembre, cette première affaire n’avait pas fait l’objet d’une confirmation officielle identifiée. Aucun élément ne permet aujourd’hui de relier les deux événements.
La nouvelle cyberattaque a été détaillée dans notre article du 7 novembre.
Runa : un incident critique de fraude reconnu par le géant britannique
À l’échelle internationale, Runa fait partie des entreprises ayant communiqué le plus explicitement sur la menace.
Cette société britannique fournit des infrastructures permettant aux entreprises de distribuer des cartes-cadeaux et des récompenses numériques. Son catalogue couvre notamment le marché français.
Le 4 novembre, Runa annonce avoir détecté une activité suspecte sur sa plateforme. Par précaution, l’entreprise désactive plusieurs services, notamment certaines fonctionnalités de distribution de récompenses.
Le lendemain, le ton de sa communication change. Sur sa page de statut, Runa qualifie la situation d’incident critique de fraude toujours en cours.
Le 7 novembre, la société annonce la réactivation progressive des nouvelles commandes et de la livraison des cartes-cadeaux. La disponibilité des produits demeure variable pendant cette phase.
Dans une publication datée du 4 novembre, son dirigeant Aron Alexander décrit une vague de cyberattaques particulièrement coordonnée visant les agrégateurs, les processeurs et les plateformes de distribution de cartes-cadeaux.
Runa explique avoir renforcé ses contrôles, notamment concernant les clés API, les adresses IP autorisées et la vérification des opérations. L’entreprise considère que la rapidité d’exécution de certaines attaques, potentiellement facilitée par l’intelligence artificielle, bouleverse les méthodes traditionnelles de détection des fraudes.
En revanche, les communications examinées ne permettent pas d’établir qu’une exfiltration de données clients a effectivement eu lieu chez Runa.
Tillo et Amilon : de nombreuses cartes-cadeaux françaises temporairement indisponibles
Autre acteur stratégique, Tillo est une plateforme britannique spécialisée dans la distribution de cartes-cadeaux. Le groupe s’est renforcé en 2026 avec le rapprochement de l’entreprise italienne Amilon, également active sur le marché français.
Depuis le 23 octobre, sa page officielle de statut documente d’importantes perturbations affectant plusieurs catalogues de cartes-cadeaux.
Des transactions ont été temporairement suspendues en raison de taux d’erreur anormalement élevés ou de difficultés rencontrées par des processeurs partenaires.
La France figure directement dans les catalogues concernés. Parmi les produits cités dans les communications techniques figurent notamment Fnac-Darty, Wonderbox, Mango et Bolt.
Ces marques ne doivent toutefois pas être considérées comme victimes de cyberattaques du seul fait que leurs cartes-cadeaux ont été temporairement indisponibles sur une plateforme de distribution.
Les suspensions observées coïncident néanmoins avec la campagne de cyberattaques décrite publiquement par plusieurs entreprises du secteur.
La société Plutus cite d’ailleurs Tillo parmi les plateformes permettant de suivre les conséquences des incidents affectant ses fournisseurs.
À ce stade, les interruptions de service sont documentées, mais Tillo n’a pas publiquement confirmé que l’ensemble de ces perturbations résultait d’une intrusion dans ses propres systèmes.
BuyBox : le spécialiste français a suspendu des services, mais dément toute intrusion
La France compte également plusieurs infrastructures particulièrement importantes pour ce marché. Parmi elles figure BuyBox, société basée à Toulouse, qui accompagne plus de 400 marques dans la gestion et la distribution de cartes-cadeaux.
Son réseau comprend de grandes enseignes telles que Sephora, Galeries Lafayette, E.Leclerc ou encore Airbnb. Illicado fait également partie de ses partenaires commerciaux.
BuyBox a reconnu avoir traversé une période de crise de sécurité. Dans une publication sur LinkedIn, Aria Ardalan, dirigeant de l’entreprise, explique que ses équipes ont dû prendre des mesures préventives face à de graves vulnérabilités de sécurité concernant PHP.
La société a mobilisé des spécialistes externes de cybersécurité et pris des décisions affectant temporairement la continuité de certains services, avant d’annoncer leur rétablissement.
Mais BuyBox apporte une précision essentielle : selon son dirigeant, un audit de cybersécurité indépendant a conclu à l’absence d’intrusion dans ses systèmes et à l’absence de compromission des données clients.
Cette déclaration ne permet donc pas de qualifier BuyBox de victime d’un piratage réussi. Elle montre toutefois qu’un important acteur français de la distribution de cartes-cadeaux a été contraint de mettre en œuvre des mesures exceptionnelles de sécurité pendant cette période.
Bidali : les pirates ont réussi à voler des cartes-cadeaux
Pour comprendre comment les cybercriminels attaquent ce marché, le témoignage de Bidali apporte un éclairage particulièrement intéressant.
Le 23 octobre, Eric Kryski, dirigeant de cette plateforme canadienne spécialisée dans les cartes-cadeaux et les paiements numériques, publie un rapport technique sur une cyberattaque subie entre les 16 et 22 octobre.
Les attaquants sont notamment parvenus à exploiter une faiblesse dans le processus de réinitialisation des mots de passe pour accéder à un compte administrateur interne.
Ils ont ensuite exploité d’autres défauts techniques pour obtenir frauduleusement neuf cartes-cadeaux d’une valeur unitaire de cinq dollars. L’entreprise signale également le détournement d’environ 987 XLM, une cryptomonnaie utilisée dans son infrastructure, représentant alors approximativement 180 dollars.
Le montant directement dérobé reste limité, mais l’incident est révélateur : plusieurs vulnérabilités apparemment distinctes ont été combinées pour transformer un accès non autorisé en produits numériques monétisables.
Le dirigeant de Bidali explique aussi que certains de ses fournisseurs de cartes-cadeaux l’ont averti, les 22 et 23 octobre, qu’ils subissaient eux-mêmes des cyberattaques.
Il présente la situation comme une crise touchant une partie importante de l’industrie. Bidali a choisi de suspendre temporairement les nouvelles commandes, notamment par précaution face aux difficultés rencontrées par ses partenaires.
L’entreprise assure n’avoir trouvé aucune preuve d’accès aux données ou aux fonds de ses clients.
Plutus évoque une campagne coordonnée contre ses fournisseurs
Le témoignage de Plutus va dans le même sens.
Dans un rapport d’incident daté du 28 octobre, la plateforme affirme qu’une campagne coordonnée a commencé le 23 octobre contre l’écosystème des cartes-cadeaux.
Selon sa version des faits, les attaquants ont initialement visé ses ressources consacrées à l’achat de cartes-cadeaux. Face aux mécanismes de protection rencontrés, ils auraient ensuite dirigé leurs opérations vers des partenaires et des fournisseurs.
Plutus affirme que cette campagne a entraîné des interruptions chez plusieurs prestataires. L’entreprise indique également que ses investigations ont permis d’identifier des comptes liés à des activités frauduleuses.
La société considère que ces attaques ont eu des répercussions sur de nombreux partenaires et des dizaines de milliers de clients à travers l’écosystème.
Ces affirmations proviennent de Plutus et ne constituent pas, à elles seules, une confirmation indépendante de l’identité des attaquants ou de l’étendue exacte des compromissions chez ses fournisseurs.
Pourquoi les hackers ciblent-ils autant les cartes-cadeaux ?
Cette succession d’événements pose une question : pourquoi les infrastructures de cartes-cadeaux semblent-elles susciter autant d’intérêt chez les cybercriminels ?
La réponse tient d’abord à la nature même du produit.
Une carte-cadeau numérique peut être représentée par un code ou un document donnant accès à une valeur financière. Contrairement à un compte bancaire traditionnel, son utilisation ne nécessite pas toujours une authentification forte associée à l’identité du bénéficiaire.
Un attaquant qui parvient à obtenir un code valide et ses éventuelles informations complémentaires peut donc, selon les règles de l’émetteur, tenter d’utiliser le solde avant son détenteur légitime.
Le modèle économique du secteur ajoute un autre risque. Entre l’enseigne qui émet la carte, l’agrégateur qui la référence, la plateforme qui la distribue et l’entreprise qui l’offre à ses salariés, plusieurs systèmes informatiques communiquent parfois par API.
Une vulnérabilité ou un accès compromis chez l’un de ces intermédiaires peut alors affecter plusieurs partenaires commerciaux, même lorsque leurs propres infrastructures ne sont pas piratées.
Les attaques documentées ces dernières semaines illustrent plusieurs scénarios : récupération frauduleuse de documents de cartes-cadeaux, exploitation de comptes administrateurs, utilisation abusive de clés techniques ou tentatives de détournement de transactions.
Il ne s’agit plus uniquement de voler des données personnelles : dans certains cas, les pirates cherchent à s’emparer directement de la valeur financière représentée par les cartes-cadeaux.
À quelques semaines de Noël, quelle est l’ampleur réelle de cette vague ?
La chronologie est particulièrement préoccupante pour les professionnels du secteur.
Entre le 16 et le 22 octobre, Bidali subit une intrusion informatique. Le 23 octobre, Plutus signale une campagne affectant plusieurs fournisseurs. Dans les jours qui suivent, Tillo documente des perturbations sur de nombreux produits. Le 1er novembre, Illicado est victime d’une attaque contre ses cartes numériques. Le 3 novembre, Smartbox détecte un accès non autorisé. Le 4 novembre, Runa suspend plusieurs services après une activité suspecte.
En moins de trois semaines, plusieurs événements importants affectent donc des entreprises actives sur le marché des cartes-cadeaux et des récompenses numériques.
Cette concentration dans le temps ne prouve pas l’existence d’un groupe criminel unique. Les incidents d’Illicado et de Smartbox ne peuvent notamment pas être rattachés, sur la base des informations disponibles, à la campagne internationale décrite par Runa, Plutus et Bidali.
Mais l’existence d’une menace sectorielle est désormais documentée par plusieurs acteurs directement concernés.
Les questions restent nombreuses : combien de fournisseurs ont réellement été compromis ? Quels montants ont été détournés ? Des cartes-cadeaux françaises ont-elles été exploitées frauduleusement sur d’autres plateformes ? Et combien d’entreprises n’ont pas encore communiqué sur les difficultés rencontrées ?
Cyberattaque.org a également été destinataire d’informations évoquant d’autres entreprises de l’écosystème des cartes-cadeaux qui auraient été visées ces dernières semaines. Plusieurs noms circulent, notamment parmi les prestataires techniques et les plateformes spécialisées dans la distribution de cartes numériques.
À ce stade, ces signalements ne sont pas accompagnés de confirmations officielles suffisantes pour établir la réalité et l’ampleur des incidents évoqués. Cyberattaque.org poursuit ses vérifications et attend des précisions des entreprises concernées avant de publier d’éventuelles nouvelles révélations.
À l’approche du Black Friday et de Noël, cette succession d’incidents intervient à un moment particulièrement sensible. Les cartes-cadeaux sont largement utilisées par les consommateurs, les entreprises et les comités sociaux et économiques. Leur fiabilité repose pourtant sur une chaîne technique parfois complexe, dans laquelle de nombreux prestataires interviennent.
Les infrastructures des cartes-cadeaux sont devenues des cibles pour les cybercriminels. Et alors que plusieurs entreprises ont déjà reconnu des attaques ou des incidents de sécurité, l’ampleur réelle de cette vague pourrait être encore loin d’être entièrement connue.